Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
Der einzige Anbieter, der das Audit selbst liefert, über seine hauseigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. Beim Lieferantenrisikomanagement, bei der Anpassbarkeit und bei der Preistransparenz erreicht Thoropass jeweils 0 von 5, beim Kriterium Automatisierte Nachweise 1 von 5.
Am besten für Audit und Plattform in einem einzigen Auftrag.
Stärken
- Audit und Plattform von einem Unternehmen
- Ein Trust Center mit NDA-geschützten Dokumenten
- KI-gestützte Sicherheitsfragebögen
Schwächen
- Keine veröffentlichte Zahl der Integrationen
- Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement
- Kein Preis auf der Website
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige Thoropass-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
Thoropass verkauft Audit und Software als einen Kauf. In unserem Bewertungsschema erreicht Thoropass 52 von 100 Punkten und belegt damit den letzten Platz der sechs Anbieter in unserem Ranking der SOC-2-Compliance-Software, hinter Scrut mit 72 Punkten.
Die Audit-Anbindung ist die stärkste in diesem Vergleich. Thoropass Assurance gehört zu Thoropass und ist eine CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. Sie liefert den unterzeichneten Bericht direkt in der Plattform, und die Audit-Anbindung erreicht die vollen 5 von 5. Auch Trust Center und Fragebögen schneiden mit 4 von 5 gut ab, dank eines Trust Centers auf individueller Domain und KI-gestützter Due-Diligence-Fragebögen. Der Rest der Bewertung drückt die Gesamtpunktzahl deutlich: Lieferantenrisikomanagement, Anpassbarkeit und Preistransparenz erreichen jeweils 0, das Kriterium Automatisierte Nachweise erreicht 1, weil Thoropass keine Zahl seiner Integrationen veröffentlicht.
Leistungsumfang
Thoropass verkauft sechs Leistungsbereiche: das Audit selbst, eine Compliance-Suite, Penetrationstests, Schwachstellenscans, Thoropass AI sowie Integrationen und APIs. Der Großteil der täglichen Arbeit findet in der Compliance-Suite statt. Sie verbindet Ihre Cloud-, Identitäts- und weiteren Tools, sammelt Nachweise zu den Kontrollen Ihres Frameworks und enthält außerdem das Risikoregister und das Werkzeug für Due-Diligence-Fragebögen.
Das Unternehmen wurde 2019 als Laika gegründet und hat sich im März 2023 in Thoropass umbenannt. Es sitzt in New York und sammelte im November 2022 in einer Series C 50 Millionen USD ein. Thoropass gibt an, dass die hauseigenen Auditoren mehr als 500 Audits pro Jahr durchführen.
Tarife und Preise
Die Adresse /pricing von Thoropass zeigt denselben Inhalt wie die Startseite. Auf thoropass.com gibt es nirgends einen Tarifnamen, einen Preis oder eine Funktionstabelle. Das ist ein Grund, warum die Preistransparenz in unserem Bewertungsschema bei 0 von 5 liegt.
Zwei Quellen nennen Zahlen, und sie widersprechen sich. Auf AWS Marketplace verkauft Thoropass ein Abonnement namens Compliance Platform ab 8.700 USD pro Jahr, das erste Framework inklusive, und separat ein Abonnement namens SOC 2 Audit ab 5.800 USD pro Jahr, durchgeführt von den hauseigenen Auditoren. Die G2-Preisseite von Thoropass nennt ein Audit für SOC 2 Type 1 und SOC 2 Type 2 ab 11.500 USD pro Jahr. Andere Audits kosten dort von 8.000 USD für ein HIPAA-Audit bis 37.500 USD für ein HITRUST-r2-Assessment. Keine dieser Zahlen bringt Punkte in unserem Bewertungsschema, denn die Preistransparenz zählt nur einen Preis auf der Website des Anbieters, und thoropass.com nennt keinen.
Unsere Studie zu den Preisen von Compliance-Software stellt den niedrigsten veröffentlichten Preis jedes Anbieters nebeneinander. Von den sieben bewerteten Anbietern nennt nur Secureframe eine Zahl, auf secureframe.com: 7.500 USD pro Jahr für den Tarif Fundamentals. Der günstigste Eintrag von Drata auf AWS Marketplace liegt bei 15.000 USD pro Jahr für 1 bis 50 Mitarbeitende.
 Thoropass 8.700 USD Nicht angegeben
 Sprinto 9.500 USD Bis 100 Mitarbeitende
 Vanta 14.000 USD 1 bis 20 Mitarbeitende
 Secureframe 15.000 USD Bis 100 Mitarbeitende
 Scrut 15.000 USD Bis 20 Mitarbeitende
 Drata 15.000 USD 1 bis 50 Vollzeitäquivalente
Frameworks
Auf seiner Framework-Seite nennt Thoropass SOC 1, SOC 2, ISO 27001, NIST CSF 2.0, Cyber Essentials, DSGVO (GDPR), PCI DSS, CMMC Level 1, HIPAA und HITRUST, dazu weitere im Multi-Framework-Angebot. Im September 2026 wurde die Tochtergesellschaft Thoropass Certification LLC dafür akkreditiert, selbst Zertifizierungsaudits nach ISO/IEC 27001:2022 durchzuführen. Damit kann Thoropass nun SOC-Berichte und ISO-27001-Zertifikate aus demselben Unternehmen ausstellen.
Die Framework-Abdeckung erreicht in unserem Bewertungsschema 5 von 5: die fünf Kern-Frameworks plus drei Zusatz-Frameworks des Schemas, NIST CSF 2.0, CMMC Level 1 und ISO 42001. Thoropass unterstützt ISO 42001 nach eigener Angabe in seinem Angebot OrO Way für Multi-Framework-Compliance. Das CMMC-Produkt deckt Level 1 ab, damit gehört Thoropass zu den Plattformen in unserem Ranking der CMMC-Compliance-Software.
Nachweiserfassung und Überwachung
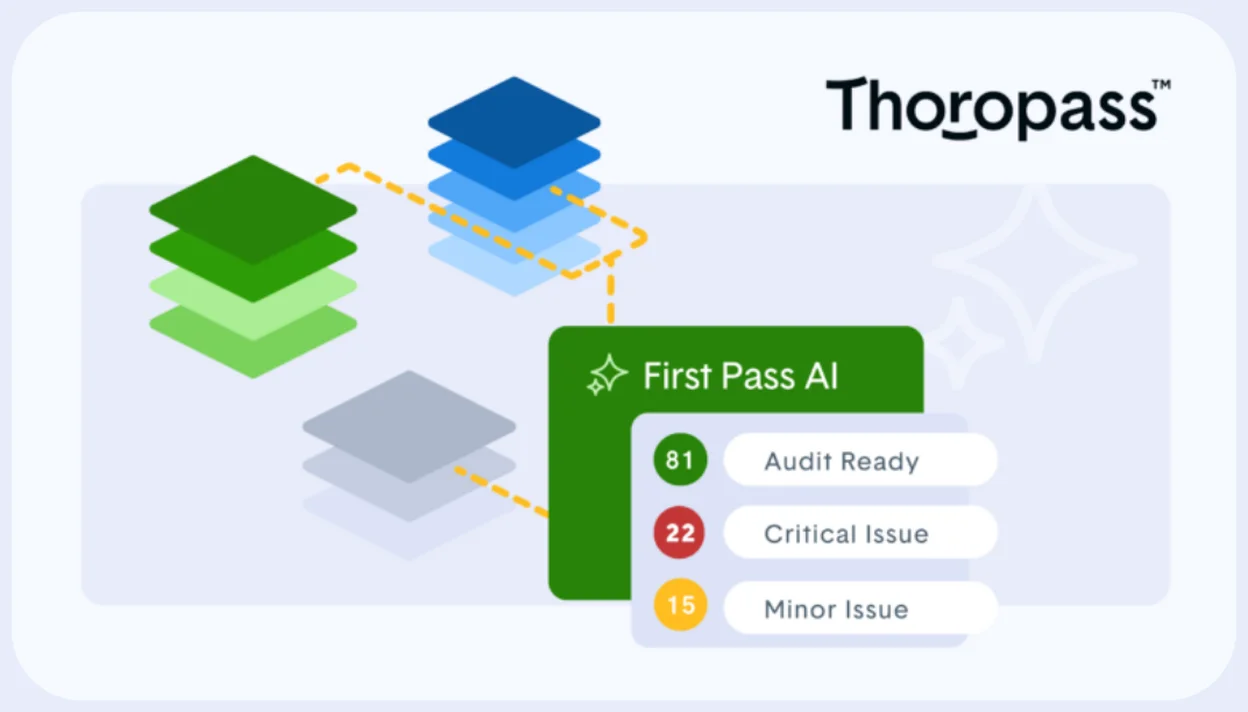
Thoropass veröffentlicht keine Zahl seiner Integrationen. G2 zählt auf der Produktseite 21 Integrationen, weit weniger, als die volle Punktzahl verlangt. Über der Nachweisebene liegen zwei KI-Werkzeuge. Smart Sort AI macht laut Thoropass aus einem Nachweis-Export jeder anderen GRC-Plattform eine prüfungsfertige Dokumentation. First Pass AI sichtet Nachweise, bevor sie beim Auditor ankommen. Thoropass gibt an, dass die Kombination aus KI-Automatisierung und erfahrenen Auditoren den Aufwand im Audit um bis zu 80 % senkt und Audits um 62 % beschleunigt.
Die Integrationen sind von Auditoren geprüft und speisen die kontinuierliche Überwachung der Compliance. Das Kriterium Automatisierte Nachweise erreicht in unserem Bewertungsschema 1 von 5, weil keine Zahl der Integrationen veröffentlicht ist.
Audits
Die Audits liefert die hauseigene, zugelassene CPA-Firma von Thoropass direkt in der Plattform. Thoropass Assurance hieß bis Dezember 2025 Laika Compliance, ist beim AICPA (dem US-Berufsverband der Wirtschaftsprüfer) registriert und erhielt im selben Monat die höchste Einstufung im Peer Review des AICPA. Eine zweite Gesellschaft, Thoropass Certification LLC, wurde im September 2026 für Zertifizierungsaudits nach ISO/IEC 27001:2022 akkreditiert. Damit hat Thoropass zwei hauseigene Audit-Einheiten statt eines Verweises an eine externe Prüfungsgesellschaft.
Ein Auditor arbeitet vom Scoping bis zum Abschlussbericht in Ihrem Konto und prüft Nachweise, sobald sie eingehen, statt am Ende auf einen Berg von Dokumenten zu warten. Der Penetrationstest-Service ist CREST-akkreditiert, sodass ein Pentest im selben Vertrag stehen kann wie das Audit.
Die Audit-Anbindung erreicht in unserem Bewertungsschema 5 von 5. Es ist das einzige Kriterium, bei dem Thoropass allein vorne liegt. Secureframe, Vanta und Drata verweisen Sie an eine Partner-Prüfungsgesellschaft, statt selbst zu prüfen.
Lieferantenrisikomanagement
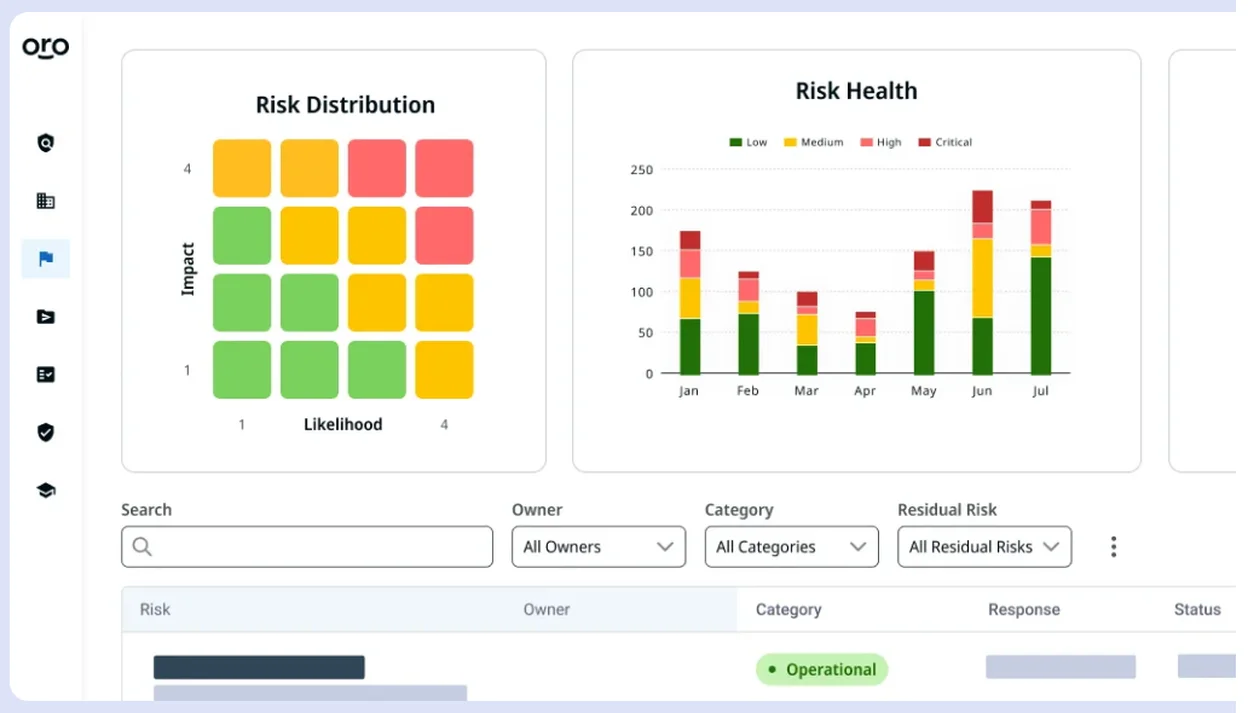
Thoropass hat kein eigenständiges Produkt für Lieferantenrisiken, nur das Risk Register und die Due-Diligence-Werkzeuge. Das Risk Register erfasst interne Risiken im Abgleich mit Ihren Kontrollen auf einer 4x4- oder 5x5-Matrix. Das ist eine andere Aufgabe als die Einstufung eines Lieferanten.
Beim Lieferantenrisikomanagement gibt es in unserem Bewertungsschema keine Punkte. Sprinto, Vanta und Scrut erreichen hier jeweils 5 von 5, Drata 4 und Secureframe 2. Wenn Lieferantenprüfungen Ihr Sicherheitsteam spürbar Zeit kosten, beginnen Sie besser mit einem dieser fünf Anbieter.
Trust Center und Sicherheitsfragebögen
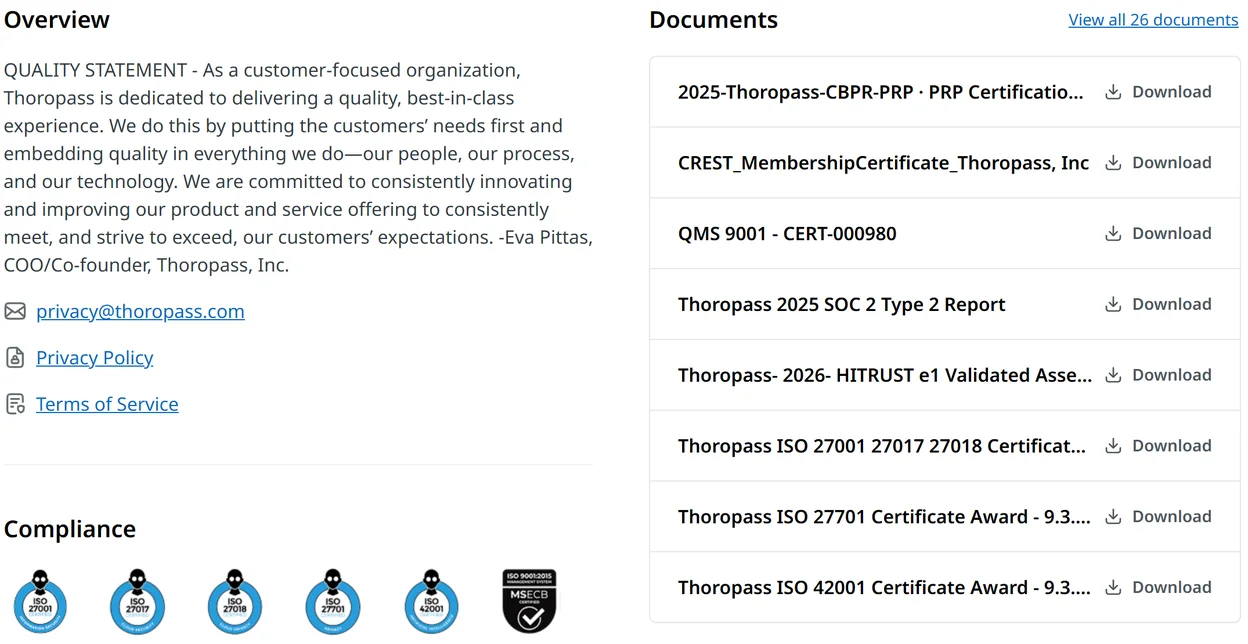
Das Trust Center von Thoropass startete 2025 und läuft auf einer individuellen Domain wie trust.yourcompany.com. Es ist in jedem Tarif kostenlos, auch in reinen Audit-Abonnements. Wer das Portal aufruft, kann öffentliche Dokumente selbst herunterladen oder private Dokumente anfordern. Ein Dokument lässt sich hinter ein NDA legen. Unterzeichnet wird es im Portal, indem man den Namen eintippt.
Ein separates Werkzeug für Due-Diligence-Fragebögen beantwortet eingehende Sicherheitsfragebögen mit KI. Trust Center und Fragebögen erreichen in unserem Bewertungsschema 4 von 5: Beide Werkzeuge gibt es, und die Beantwortung von Fragebögen ist KI-gestützt. Zur höchsten Stufe fehlt ein Schritt: Sie rechnet zusätzlich KI an, die auf aktuelle Nachweise und Richtlinien des Kunden zugreift statt auf eine statische Wissensdatenbank.
Richtlinien und Personal
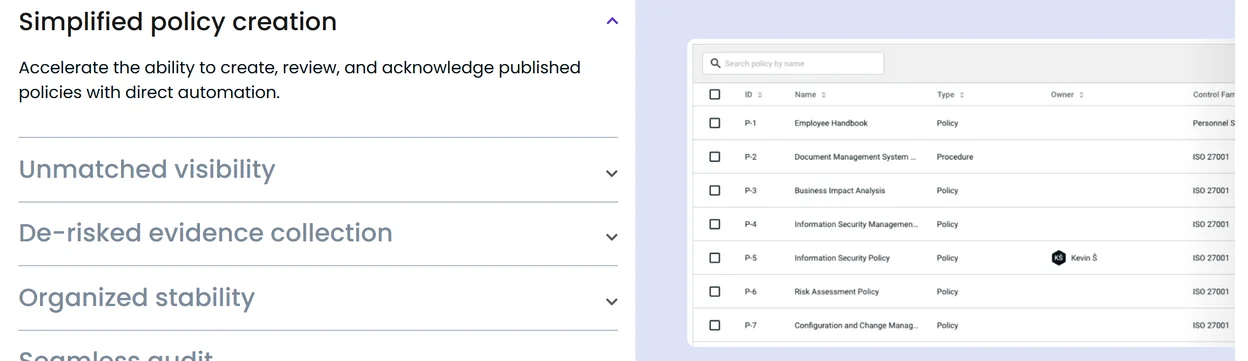
Thoropass automatisiert Erstellung, Überprüfung und Freigabe von Richtlinien.
Schulungen und Geräte-Compliance laufen über Integrationspartner statt über eine native Funktion von Thoropass.
Support und Services
Zur Software gehören nach Angabe von Thoropass Compliance-Fachleute, die in Ihren Abläufen mitarbeiten. Laut einer Rezension auf G2 kann es ein halbes Jahr dauern, bis Thoropass kleine Probleme behebt.
Das sagen Rezensionen auf G2
Auf seiner Haupt-Produktseite bei G2 erreicht Thoropass im Schnitt 4,7 von 5 Sternen aus 585 Rezensionen. 82 % der Rezensionen vergeben fünf Sterne, 16 % vier Sterne. G2 führt außerdem zwei kleinere, separate Profile: Thoropass Audit (20 Rezensionen) und Thoropass Pentesting (19 Rezensionen). Die Zahlen hier stammen vom Hauptprofil der Plattform.
Die Benutzerfreundlichkeit und die Hilfsbereitschaft führen die Lobthemen an, danach folgen Kundensupport, Compliance-Beratung und das Team. Die Kritikpunkte sind seltener und verstreuter: mangelnde Klarheit, Probleme mit Integrationen, die Oberfläche, Probleme im Audit-Prozess und allgemeiner Verbesserungsbedarf.
Eine Rezension aus einem Kleinunternehmen zum Team: „Their team! Always friendly and professional!“
Für wen Thoropass passt
- Unternehmen, die Software und unterzeichneten Bericht von einem Anbieter wollen. Die Audit-Anbindung erreicht 5 von 5, weil Thoropass Assurance das Audit direkt in der Plattform liefert.
- Teams, die vom ersten Tag an ein Trust Center brauchen. Es ist in jedem Tarif kostenlos, auch in reinen Audit-Abonnements, mit NDA-geschützten Dokumenten und KI-gestützter Beantwortung von Fragebögen.
- Unternehmen, die SOC 2 und ISO 27001 aus einer Hand anstreben. Durch die Akkreditierung von Thoropass Certification LLC im September 2026 können beide Berichte von Thoropass selbst kommen.
Wann ein anderer Anbieter besser passt
- Lieferantenrisikomanagement gehört zu Ihrem Programm. Das Lieferantenrisikomanagement erreicht hier 0. Sprinto, Vanta und Scrut erreichen jeweils 5 von 5, Drata 4.
- Sie wollen vor dem ersten Gespräch einen Preis. Auch die Preistransparenz erreicht 0. Von den sieben Anbietern nennt nur Secureframe eine Zahl, auf secureframe.com: 7.500 USD pro Jahr für den Tarif Fundamentals.
- Sie werden individuelle Frameworks oder eigene Tests aufbauen. Die Anpassbarkeit erreicht 0. Sprinto und Vanta erreichen beide 5 von 5.
- Sie brauchen den größten Integrationskatalog. Das Kriterium Automatisierte Nachweise erreicht hier 1 von 5, weil keine Zahl der Integrationen veröffentlicht ist. Vanta gibt 400 oder mehr an und erreicht 5 von 5.
So bewerten wir Thoropass
Thoropass erreicht 52 von 100 Punkten im Bewertungsschema v0.9. Die volle Punktzahl gibt es bei drei Kriterien: bei der Framework-Abdeckung, bei der Audit-Anbindung, weil Thoropass Assurance den unterzeichneten Bericht direkt in der Plattform liefert, und bei der Nutzerzufriedenheit, mit einem Durchschnitt von 4,7 aus 585 G2-Rezensionen. Am meisten Punkte kosten vier Kriterien: Lieferantenrisikomanagement, Anpassbarkeit und Preistransparenz erreichen jeweils 0, das Kriterium Automatisierte Nachweise erreicht 1, weil keine Zahl der Integrationen veröffentlicht ist.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl5/5
Die fünf Kern-Frameworks plus NIST CSF 2.0, CMMC Level 1 und ISO 42001, das Thoropass nach eigener Angabe in seinem Angebot OrO Way unterstützt.
Stufe 5: Alles aus Stufe 3, dazu drei oder mehr von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl1/5
Kontinuierliche Überwachung und eine Seite zu Integrationen und API, aber keine veröffentlichte Zahl der Integrationen.
Stufe 1: Weniger als 50 veröffentlichte Integrationen.
- Audit-Anbindung15 % der Gesamtpunktzahl5/5
Audits liefert Thoropass Assurance direkt in der Plattform. Thoropass beschreibt die Gesellschaft als zugelassene CPA-Firma, die beim AICPA registriert ist.
Stufe 5: Die hauseigene oder verbundene Prüfungsgesellschaft des Anbieters liefert das Audit in der Plattform, in einem einzigen Auftrag.
- Preistransparenz10 % der Gesamtpunktzahl0/5
Kein Preis und keine Tarifdetails auf thoropass.com, wo der Preislink die Startseite öffnet. Keine Punkte für den Eintrag auf AWS Marketplace, der ein Plattform-Abonnement ab 8.700 USD pro Jahr und ein Abonnement für das SOC-2-Audit ab 5.800 USD pro Jahr zeigt.
Stufe 0: Auf der Website des Anbieters stehen weder Preise noch Details zu den Tarifen.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl4/5
Ein Trust Center auf individueller Domain mit öffentlichen, privaten und NDA-geschützten Dokumenten, dazu KI-gestützte Due-Diligence-Fragebögen.
Stufe 4: Beides, mit KI-gestützter Beantwortung von Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl0/5
Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement.
Stufe 0: Nicht angeboten.
- Anpassbarkeit10 % der Gesamtpunktzahl0/5
Einheitliche Kontrollen sind über die Frameworks von Thoropass hinweg zugeordnet. Keine Punkte für Frameworks, die Kunden selbst erstellen.
Stufe 0: Keine individuellen Kontrollen oder Frameworks.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl5/5
4,7 von 5 aus 585 Rezensionen auf G2 für die Plattform. Ein separates G2-Profil für den Audit-Service hat 20 Rezensionen.
Stufe 5: Durchschnitt 4,5 oder höher bei 200 oder mehr Rezensionen.
In dieser Bewertung nicht angerechnet
- Lieferantenrisikomanagement
- Individuelle Frameworks
- Zahl der Integrationen
Thoropass kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.