Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
Der einzige Anbieter hier, der auf seiner Website einen echten Einstiegspreis nennt, und die umfangreichste Liste an US-Bundes-Frameworks. Beim Lieferantenrisikomanagement fehlt die Tiefe.
Am besten für Frameworks der US-Bundesverwaltung und der Rüstungsbranche.
Stärken
- Der einzige Einstiegspreis auf einer Anbieter-Website in diesem Vergleich
- Eigene Tests schon im Basistarif
- Umfassende Abdeckung der US-Bundes-Frameworks
Schwächen
- Tiefe beim Lieferantenrisikomanagement im Tarif Complete
- Höhere Tarife ohne Preisangabe
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige Secureframe-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
Secureframe hat die umfangreichste Liste an US-Bundes-Frameworks in diesem Vergleich und den einzigen Einstiegspreis, den ein Anbieter auf seiner Website nennt. In unserem Bewertungsschema erreicht Secureframe 75 von 100 Punkten und steht in unserem Ranking der SOC-2-Compliance-Software auf Platz vier, hinter Sprinto mit 84, Vanta mit 82 und Drata mit 76 Punkten.
Die Lücken zeigen sich, wenn ein Unternehmen wächst. Am wenigsten Punkte gibt es beim Lieferantenrisikomanagement, danach folgen die Audit-Anbindung und die Preistransparenz, und die erweiterten Module stecken in Tarifen ohne veröffentlichten Preis.
Leistungsumfang
Secureframe verkauft drei Produkte. Comply ist die zentrale Compliance-Plattform, Trust das Trust Center. Defense ist eine separate Produktlinie für Rüstungsunternehmen, die auf CMMC hinarbeiten.
Comply übernimmt die Arbeit, für die die meisten Unternehmen Secureframe kaufen. Sie verbinden Ihre Cloud-, Identitäts- und HR-Tools. Secureframe sammelt dann Nachweise zu den Kontrollen Ihres Frameworks und markiert fehlgeschlagene Tests. KI-Funktionen ziehen sich durch das ganze Produkt: Secureframe bewirbt KI-Hilfe bei der Behebung von Mängeln, bei Risiken, Richtlinien, Lieferantenprüfungen und der Zuordnung von Kontrollen, dazu KI-Antworten für Sicherheitsfragebögen.
Secureframe wurde 2020 in San Francisco gegründet, hat 79 Millionen USD eingesammelt und beschäftigt mehr als 200 Mitarbeitende. Secureframe gibt an, dass mehr als 6.000 Kunden die Plattform nutzen.
Tarife und Preise
| Tarif | Preis | Was hinzukommt |
|---|---|---|
| Fundamentals | Ab 7.500 USD pro Jahr | Infrastrukturüberwachung, Erfassung von Nachweisen, Risikomanagement, Richtlinienmanagement, ein Trust Center, individuelle Frameworks und Kontrollen mit einem individuellen automatisierten Test, Security-Awareness-Training und Zugang zum Audit Partner Network |
| Complete | Nur auf Anfrage | Alles aus Fundamentals, dazu erweiterte Versionen von Lieferantenrisikomanagement, Risikomanagement, Zugriffsüberprüfungen, Trust Center und Fragebogen-Automatisierung, SSO und SCIM, individuelle Integrationen und unbegrenzt viele individuelle Tests. Zusätzliche Workspaces kosten extra. |
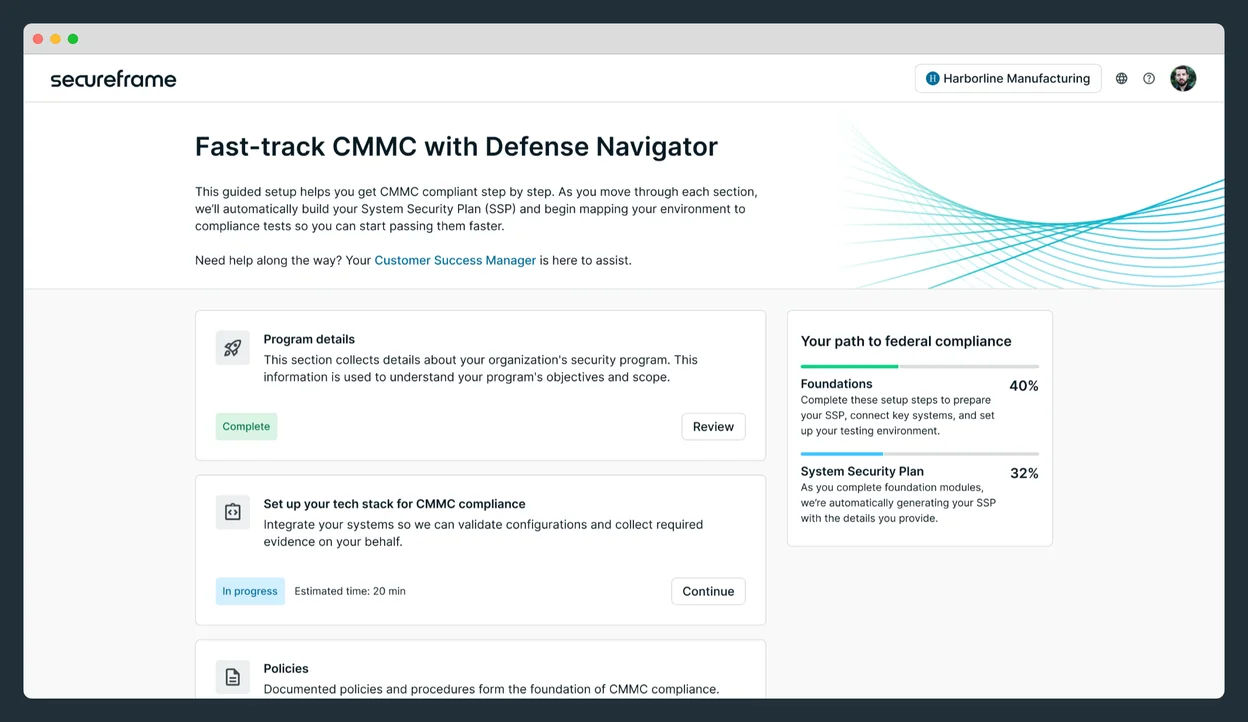
| Defense | Nur auf Anfrage | Alles aus Complete plus CMMC-Werkzeuge: Verfolgung des SPRS-Scores, Automatisierung von SSP und POA&M, eine verwaltete CUI-Enklave und verwaltete virtuelle Desktops |
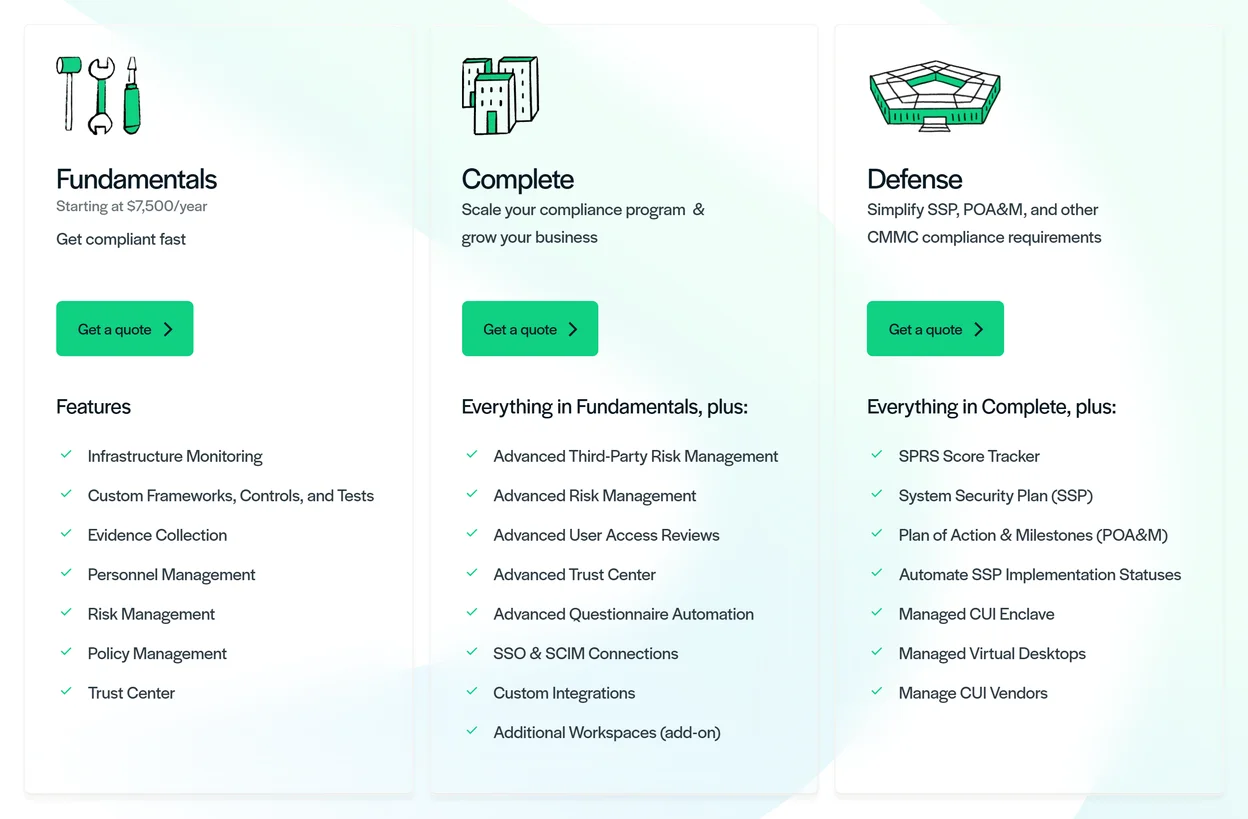
Alle Preise sind US-Preise, Stand Oktober 2026. Bei Fundamentals und Complete ist jeweils ein Compliance-Framework aufgeführt. Auf AWS Marketplace führt Secureframe die Plattform für 7.500 USD pro Jahr bei bis zu 100 Mitarbeitenden und ein erstes Framework für weitere 7.500 USD, zusammen also 15.000 USD für Plattform und ein Framework. Wenn Sie SOC 2 und ISO 27001 im selben Jahr brauchen, lassen Sie sich den Preis jedes weiteren Frameworks vor der Unterschrift schriftlich geben.
Die Marketplace-Einträge nutzen unterschiedliche Größenklassen, vergleichen Sie also genau. Die 15.000 USD von Secureframe gelten für bis zu 100 Mitarbeitende. Vanta steigt mit 14.000 USD für 1 bis 20 Mitarbeitende ein, Scrut mit 15.000 USD für bis zu 20. Dratas günstigster Eintrag liegt ebenfalls bei 15.000 USD, für 1 bis 50 Mitarbeitende. Ein separater Drata-Eintrag für eine Organisation mit 100 Personen nennt 25.000 USD für die Plattform plus 7.500 USD pro Framework, mit einem Framework also 32.500 USD. Unsere Studie zu den Preisen von Compliance-Software stellt alle Einträge nebeneinander.
 Thoropass 8.700 USD Nicht angegeben
 Sprinto 9.500 USD Bis 100 Mitarbeitende
 Vanta 14.000 USD 1 bis 20 Mitarbeitende
 Secureframe 15.000 USD Bis 100 Mitarbeitende
 Scrut 15.000 USD Bis 20 Mitarbeitende
 Drata 15.000 USD 1 bis 50 Vollzeitäquivalente
Frameworks
Secureframe deckt mehr als 30 namentlich genannte Frameworks in fünf Gruppen ab: kommerziell, US-Bund, Datenschutz, KI und eine Sammelgruppe für alles Übrige. Bei der Framework-Abdeckung erreicht Secureframe in unserem Bewertungsschema die volle Punktzahl.
Den Vorsprung holt Secureframe bei den US-Bundes-Frameworks. Die Liste umfasst CMMC 2.0, NIST 800-53 in den Stufen Low, Moderate und High, NIST 800-171, NIST CSF 2.0, FedRAMP, GovRAMP, CJIS und TX-RAMP. Für KI-Governance deckt Secureframe NIST AI RMF, ISO 42001 und den EU AI Act ab. Für interne oder kundenspezifische Anforderungen lassen sich außerdem individuelle Frameworks anlegen.
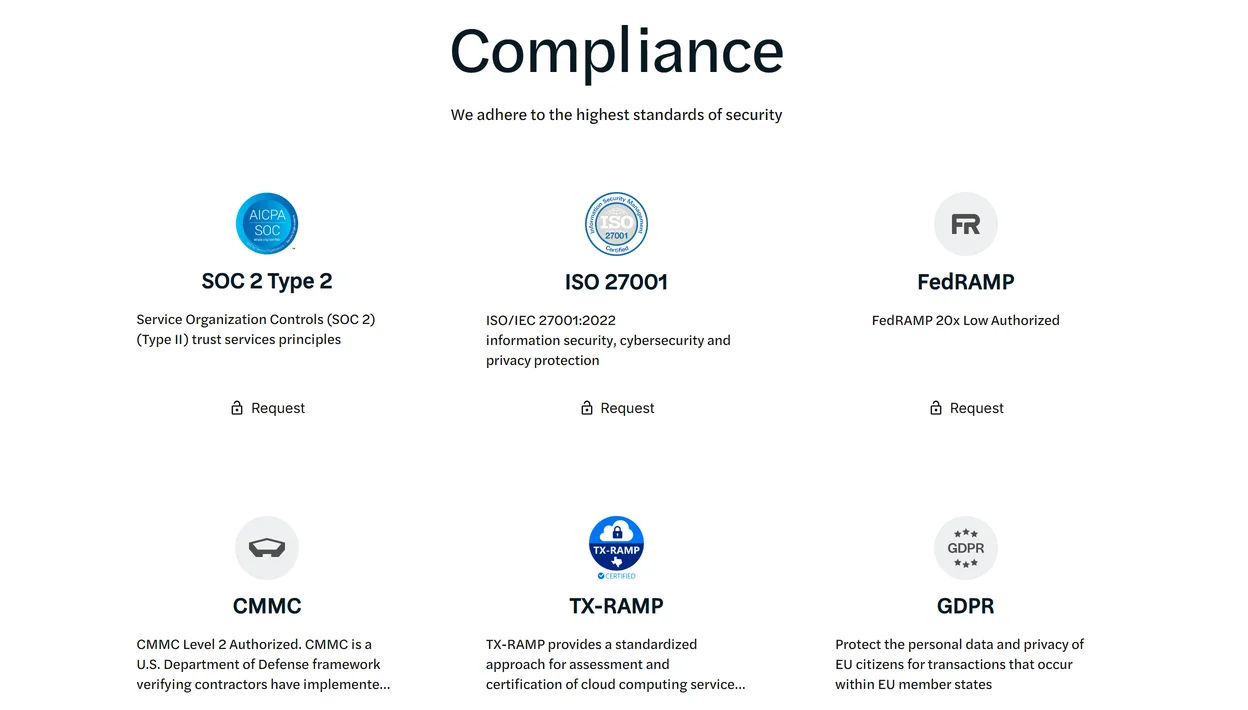
Secureframe hat dieselben US-Bundesprüfungen durchlaufen, bei denen es seinen Kunden hilft. Im September 2025 erhielt das Unternehmen selbst die CMMC-Level-2-Zertifizierung. Die Plattform ist über das 20x-Programm nach FedRAMP Class C (Moderate) zertifiziert, auditiert von Coalfire Federal, und gehörte im August 2025 zu den ersten 20x-Autorisierungen. Außerdem nennt Secureframe mehr als 25 CMMC Registered Practitioners. Für einen Rüstungszulieferer, der einen CMMC-Anbieter sucht, zählt das mehr als jede Funktionsliste.
Scrut nennt insgesamt mehr Frameworks (70+), darunter regionale Regelwerke wie MAS TRM, SAMA und RBI. FedRAMP gehört allerdings nicht dazu.
Nachweiserfassung und Überwachung
Secureframe gibt mehr als 300 Integrationen an, darunter AWS, Google Cloud und Azure. Die Tests laufen täglich, und Admins erhalten eine E-Mail, wenn ein Test fehlschlägt oder seinen Status ändert. Eine Testbibliothek enthält Hunderte vorgefertigter Tests, dazu kommen Ihre selbst geschriebenen.
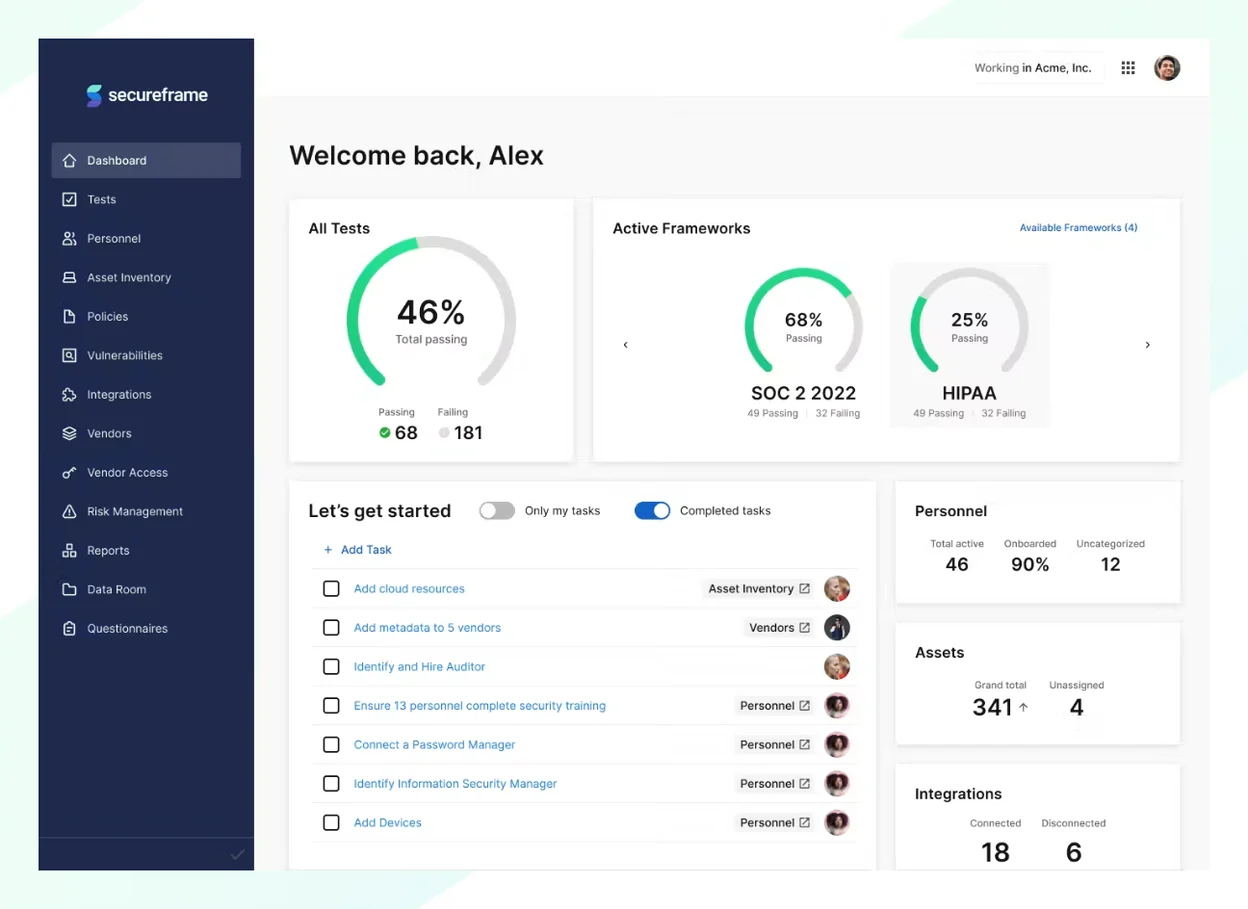
Schwachstellendaten kommen aus Ihren verbundenen Tools, ohne dass ein Agent installiert werden muss. Nachweise lassen sich gesammelt herunterladen, auch das rohe JSON hinter einem fehlgeschlagenen Test. Das hilft, wenn jemand aus dem Engineering genau sehen muss, was kaputtgegangen ist. Was die vorgefertigten Integrationen nicht abdecken, lässt sich über eine API anbinden.
Fundamentals enthält einen individuellen automatisierten Test, Complete hebt die Grenze auf. Wer Dutzende eigener Prüfungen braucht, holt ein Angebot für Complete ein oder vergleicht mit Drata, das für genau solche Teams gebaut ist.
Audits
Beide Tarife enthalten Zugang zum Secureframe Audit Partner Network, einem Verbund von Prüfungsgesellschaften, die mit Secureframe und seinen Kunden zusammenarbeiten. Den Auditor beauftragen und bezahlen Sie trotzdem separat. Unsere Punktzahl rechnet das Partnernetzwerk an, gibt aber keine Punkte für eine Prüfung durch den Auditor innerhalb der Plattform. Deshalb erreicht die Audit-Anbindung 2 von 5.
Wer Audit und Plattform aus einer Hand möchte, sollte sich Thoropass ansehen, das Audits direkt in seiner Plattform liefert. Wenn Sie noch klären, wer einen SOC-2-Bericht unterzeichnen darf, starten Sie bei der Frage, wer ein SOC-2-Audit durchführt.
Lieferantenrisikomanagement
Zu den Funktionen für Lieferantenrisiken gehört ein Lieferanten-Dashboard mit Profilen, Risikobewertungen, Dokumenten und Verlauf. Schatten-IT erkennt Secureframe an Apps, die Mitarbeitende über SSO nutzen, die aber in Ihrer Lieferantenliste fehlen. Eine KI-Funktion zieht Antworten aus Lieferantendokumenten wie SOC-2-Berichten und schlägt sie Ihnen zur Prüfung vor.
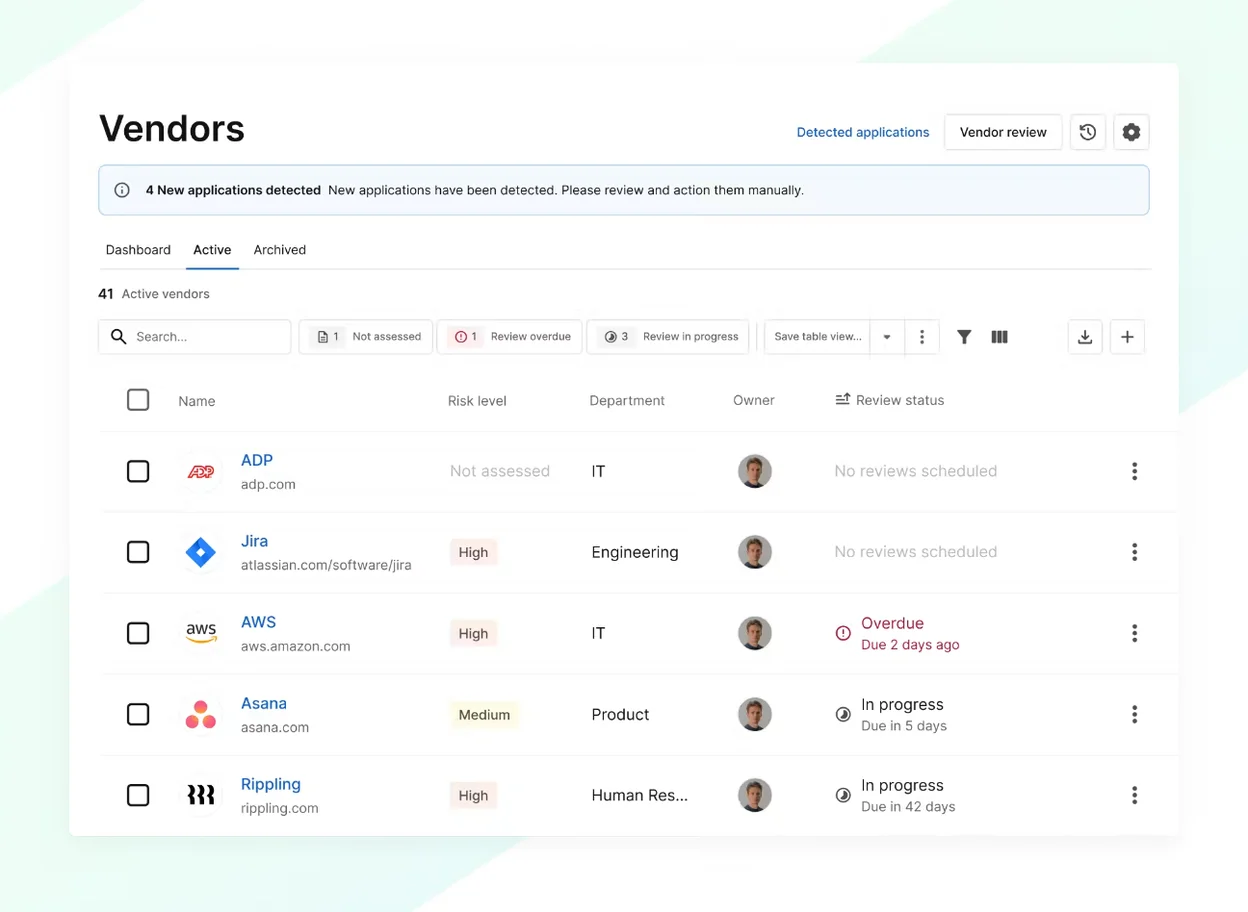
Das erweiterte Modul für Drittparteienrisiken gehört zum Tarif Complete. Das Lieferantenrisikomanagement ist mit 2 von 5 das schwächste Kriterium dieser Bewertung: Lieferantenprofile, Risikobewertungen und individuelle Risikowerte zählen, Fragebögen, die aus der Plattform an Lieferanten gehen, nicht. Sprinto, Vanta und Scrut erreichen hier jeweils 5 von 5, Drata erreicht 4. Das zählt, wenn Lieferantenprüfungen einen großen Teil der Woche Ihres Sicherheitsteams füllen.
Trust Center und Sicherheitsfragebögen
Das Trust Center läuft auf Ihrer Domain, mit Ihrem Logo, Ihren Farben und Schriften sowie individuellem CSS. Wer es aufruft, kann öffentliche Dokumente herunterladen oder geschützte Dokumente anfordern. Ihre Admins genehmigen oder verweigern jede Anfrage und können vorher ein NDA verlangen.
Die Fragebogen-Automatisierung entwirft Antworten aus Ihren Daten in Secureframe und aus einer Wissensdatenbank, die Ihre Fachleute aktuell halten. Secureframe gibt an, dass Kunden im Schnitt 35 Stunden pro Monat bei Fragebögen sparen. Die erweiterten Versionen beider Werkzeuge gehören zu Complete. Dieser Bereich erreicht 4 von 5.
Richtlinien und Personal
Die Richtlinienvorlagen werden von ehemaligen Auditoren geschrieben und freigegeben. Ein KI-Editor kann die Sprache vereinfachen oder den Ton ändern. Kommt ein Framework hinzu, entwirft Secureframe Ergänzungen zu den Richtlinien. So erweitern Sie Ihre bestehenden Richtlinien und müssen nicht von vorn anfangen.
Personaldaten kommen aus Ihren HR-, SSO- und Geräteverwaltungs-Tools. Alle Mitarbeitenden erhalten eine Aufgabenliste: Richtlinien akzeptieren, Sicherheitsschulung abschließen, Hintergrundprüfung durchlaufen. Für die Hintergrundprüfungen lassen sich Checkr und Vetty anbinden. Security-Awareness-Training ist in beiden Tarifen enthalten.
Support und Services
Bei Secureframe arbeiten nach eigener Angabe mehr als 30 interne Compliance-Fachleute und ehemalige Auditoren. Die Support-Kennzahlen veröffentlicht Secureframe: 97,5 % Kundenzufriedenheit, eine mediane Antwortzeit von 49 Minuten per E-Mail und eine Antwortzeit von 30 Sekunden im Live-Chat. G2 nennt eine durchschnittliche Einführungszeit von 2 Monaten.
Das sagen Rezensionen auf G2
Secureframe erreicht auf G2 im Schnitt 4,7 von 5 Sternen aus 829 Rezensionen. 84 % der Rezensionen vergeben fünf Sterne, 14 % vier Sterne.
Gelobt werden vor allem die Benutzerfreundlichkeit und der geringe Pflegeaufwand für SOC 2. Die Kritik betrifft meist die Passung: Nischen-Integrationen müssen von Hand eingerichtet werden, und Erinnerungszeitpläne lassen sich schwer anpassen. Eine Rezension aus einem Kleinunternehmen zu diesem Punkt: „it wants you to do things its way, even if your setup doesn’t quite match.“
Für wen Secureframe passt
- Rüstungsunternehmen und Zulieferer der US-Bundesverwaltung. CMMC, FedRAMP und NIST 800-171 stecken in einer Plattform, von einem Anbieter, der selbst CMMC Level 2 hält. Der Tarif Defense deckt zusätzlich SSP, POA&M und die Enklave ab.
- Teams, die vor dem ersten Vertriebsgespräch eine Zahl wollen. 7.500 USD pro Jahr sind ein echter Ausgangspunkt für das Budgetgespräch.
- Kleine Teams vor ihrem ersten SOC 2. Von Auditoren geschriebene Richtlinienvorlagen, tägliche Überwachung und ein internes Expertenteam decken das meiste ab, was ein erstes Audit braucht.
Wann ein anderer Anbieter besser passt
- Lieferantenrisikomanagement steht im Zentrum Ihres Programms. Sprinto, Vanta, Scrut und Drata erreichen beim Lieferantenrisikomanagement alle mehr Punkte.
- Sie werden viele eigene Tests schreiben. Drata ist für solche Teams gebaut, und Sprinto erreicht bei der Anpassbarkeit den höchsten Wert.
- Das Audit soll im Paket enthalten sein. Thoropass bündelt das Audit mit der Plattform.
- Sie verkaufen in regulierte Märkte außerhalb der USA. Scrut deckt mehr regionale Frameworks ab.
So bewerten wir Secureframe
Secureframe erreicht 75 von 100 Punkten im Bewertungsschema v0.9. Die volle Punktzahl gibt es in den Kriterien Framework-Abdeckung, Automatisierte Nachweise und Nutzerzufriedenheit. Am meisten Punkte kosten drei Kriterien: Lieferantenrisikomanagement (2 von 5), Audit-Anbindung (2 von 5) und Preistransparenz (2 von 5), weil nur der Einstiegstarif einen Preis zeigt.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl5/5
Rund 33 namentlich genannte Frameworks, darunter NIST 800-53 High, FedRAMP und CMMC 2.0, dazu eine separate Produktlinie für die Rüstungsbranche.
Stufe 5: Alles aus Stufe 3, dazu drei oder mehr von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl5/5
300+ native Integrationen (secureframe.com/integrations), kontinuierliche Überwachung der Kontrollen mit Testbibliothek und eine dokumentierte API.
Stufe 5: 300 oder mehr veröffentlichte Integrationen, kontinuierliche Kontrolltests und eine öffentliche API oder ein Baukasten für eigene Integrationen.
- Audit-Anbindung15 % der Gesamtpunktzahl2/5
Zugang zum Secureframe Audit Partner Network. Keine Punkte für eine Prüfung durch den Auditor innerhalb der Plattform.
Stufe 2: Ein namentlich genanntes Partnernetz von Prüfungsgesellschaften, oder Auditoren können Nachweise in der Plattform prüfen.
- Preistransparenz10 % der Gesamtpunktzahl2/5
Der Tarif Fundamentals beginnt bei 7.500 USD pro Jahr. Die höheren Tarife zeigen keinen Preis.
Stufe 2: Ein einzelner Einstiegspreis ist veröffentlicht.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl4/5
Ein Trust Center mit individueller Domain und KI-gestützte Fragebogen-Automatisierung.
Stufe 4: Beides, mit KI-gestützter Beantwortung von Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl2/5
Ein Reiter für Lieferanten mit Profilen, Risikobewertungen, Dokumenten, Verlauf und individuellen Risikowerten, im erweiterten Modul für Drittparteienrisiken im Tarif Complete. Keine Punkte für Fragebögen, die aus der Plattform an Lieferanten gehen.
Stufe 2: Verzeichnis plus von Hand eingetragene Risikoeinstufungen.
- Anpassbarkeit10 % der Gesamtpunktzahl4/5
Individuelle Frameworks, Kontrollen und Tests in beiden Tarifen. Fundamentals enthält einen individuellen automatisierten Test, Complete hebt die Grenze auf.
Stufe 4: Individuelle Frameworks, dazu individuelle automatisierte Kontrolltests.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl5/5
4,7 von 5 aus 829 Rezensionen auf G2.
Stufe 5: Durchschnitt 4,5 oder höher bei 200 oder mehr Rezensionen.
In dieser Bewertung nicht angerechnet
- Fragebögen, die aus der Plattform an Lieferanten gehen
- Prüfung durch den Auditor innerhalb der Plattform
Secureframe kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.