Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
Die vollständigste Plattform im Bewertungsschema. Punkte verliert Sprinto beim Preis, denn auf sprinto.com steht nirgends eine Zahl.
Insgesamt am besten für ein erstes Programm mit mehreren Frameworks.
Stärken
- Die höchste Gesamtpunktzahl im Bewertungsschema
- Individuelle Tests und Zuordnung über Frameworks hinweg
- Klare Trennung zwischen automatisierten und nur zugeordneten Frameworks
Schwächen
- Für keinen Tarif ein Preis auf sprinto.com
- Das Audit selbst bleibt ein separater Auftrag
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige Sprinto-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
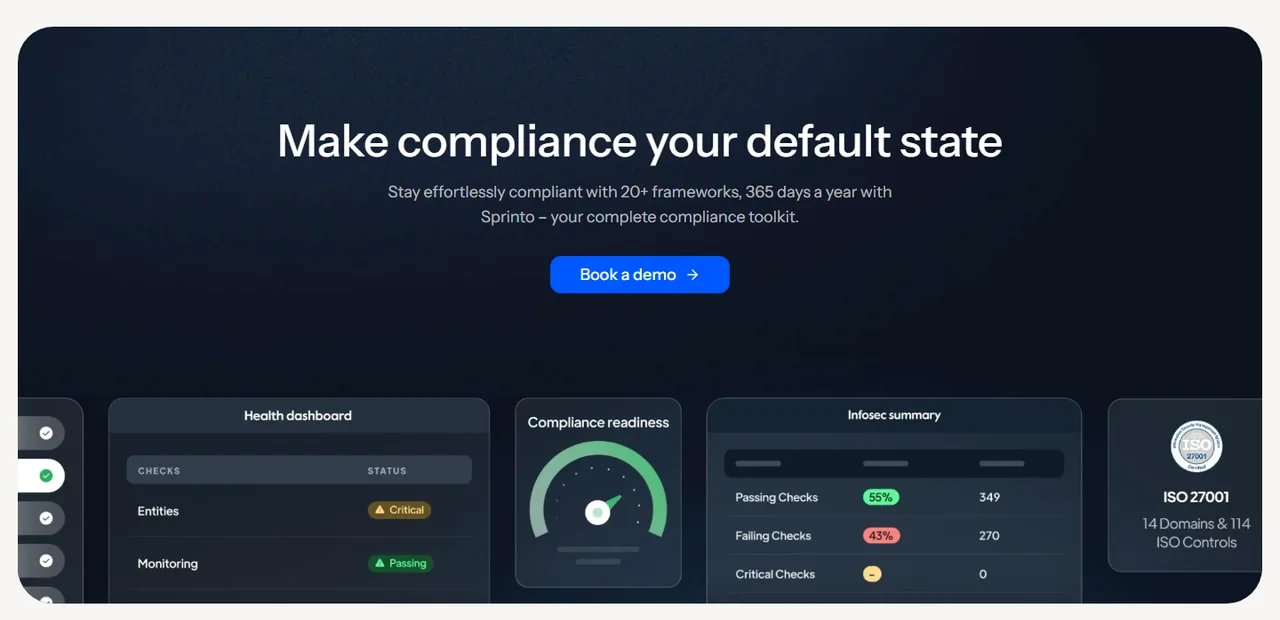
Sprinto führt ein erstes SOC-2- oder ISO-27001-Programm und jedes später hinzukommende Framework in einem System. Nach unserem Bewertungsschema erreicht Sprinto 84 von 100 Punkten, die höchste Gesamtpunktzahl in unserem Ranking für SOC-2-Compliance-Software, vor Vanta mit 82, Drata mit 76, Secureframe mit 75, Scrut mit 72 und Thoropass mit 52 Punkten.
Sprinto erreicht 5 von 5 bei Framework-Abdeckung, Automatisierten Nachweisen, Lieferantenrisikomanagement, Anpassbarkeit und Nutzerzufriedenheit. Die Lücke ist der Preis. Für Foundation und Growth steht auf sprinto.com kein Dollarbetrag, und die Enterprise-Module werden als Add-ons verkauft, ebenfalls ohne veröffentlichten Preis. Die Preistransparenz ist mit 1 von 5 der niedrigste Wert.
Leistungsumfang
Sprinto verkauft acht benannte Module auf einer Plattform: Audit Management, Autonomous TPRM für Lieferantenrisiken, Unified Commitments, AI Governance, Risk Management, Continuous Monitoring, Policy Management und Trust Center. Dazu kommt ein separates Tool, AI Security Questionnaire.
Ein Modul hebt sich vom Rest des Feldes ab: AI Governance. Es führt ein Register darüber, welche KI-Tools Mitarbeitende einsetzen und wer sie freigegeben hat, und soll nicht genehmigte Nutzung erkennen, bevor daraus ein Risiko wird. Das Modul erkennt solche Aktivitäten über Signale aus Geräteverwaltung, Identitätssystemen und Integrationen. Foundation enthält inzwischen ein Inventar der KI-Systeme, Prüfungen von KI-Systemen und KI-Risikobewertungen, und AI Governance steht zusätzlich als Add-on in der Liste.
Sprinto wurde 2020 gegründet. Im April 2024 sammelte Sprinto in einer Series-B-Runde 20 Millionen USD ein, angeführt von Accel mit Elevation Capital und Blume Ventures, und kam damit auf insgesamt 31,8 Millionen USD. Sprinto gibt an, dass mehr als 4.000 Unternehmen die Plattform nutzen.
Tarife und Preise
| Tarif | Preis | Was hinzukommt |
|---|---|---|
| Foundation | Nur auf Anfrage | 300+ Integrationen, 25+ automatisierte und 200+ digitalisierte Frameworks, Zugang zum Auditorennetzwerk, KI-gestützte Richtlinien, Erkennung von Lieferanten, ein Inventar der KI-Systeme und Antworten auf Fragebögen, begrenzt auf 20 pro Jahr |
| Growth | Nur auf Anfrage | Programmierbare Monitore, eine Regel-Engine und API, Bring Your Own Controls und Bring Your Own Auditor, Management interner Audits, individuelle Schulungen, konfigurierbare Rollen und SLAs sowie ein fest zugeordneter CSM |
| Enterprise-Module | Nur auf Anfrage, separat erhältlich | Continuous Compliance, Enterprise TPRM, Enterprise Risk Management, Enterprise Trust Management, AI Governance, Privacy Management und Unified Commitments |
Alle Preise in US-Dollar. Weder Foundation noch Growth zeigen auf sprinto.com einen Dollarbetrag. Auf AWS Marketplace verkauft Sprinto stattdessen eine Stufe namens Sprinto Starter Platform: 7.500 USD pro Jahr für bis zu 100 Mitarbeitende plus 2.000 USD für das erste Framework, zusammen 9.500 USD. Die Preistransparenz in unserem Bewertungsschema zählt nur Preise auf der Website eines Anbieters, deshalb verändert dieser Marketplace-Preis Sprintos Punktzahl nicht.
Unsere Preisstudie zu Compliance-Software stellt diesen Einstiegspreis von 9.500 USD dem Feld gegenüber: Vanta 14.000 USD für 1 bis 20 Mitarbeitende, Secureframe 15.000 USD für bis zu 100, Scrut 15.000 USD für bis zu 20 und Drata 15.000 USD für 1 bis 50.
 Thoropass 8.700 USD Nicht angegeben
 Sprinto 9.500 USD Bis 100 Mitarbeitende
 Vanta 14.000 USD 1 bis 20 Mitarbeitende
 Secureframe 15.000 USD Bis 100 Mitarbeitende
 Scrut 15.000 USD Bis 20 Mitarbeitende
 Drata 15.000 USD 1 bis 50 Vollzeitäquivalente
Frameworks
Sprinto wirbt mit 200+ Frameworks: 25+ laufen ab Werk als automatisierte Tests, 200+ sind als zugeordnete Kontrollen digitalisiert. Unser Bewertungsschema wertet die kleinere, automatisierte Zahl, und die reicht immer noch für die volle Punktzahl bei der Framework-Abdeckung.
Die Preisseite führt ISO 42001, NIST, CMMC und DORA unter den Frameworks auf, die Sprinto automatisiert, und weitere Frameworks sind ein kostenpflichtiges Add-on. Eigene Frameworks und Kontrollen stehen für jedes Modul in der Liste der Basisfunktionen, die Growth-Karte nennt zusätzlich Bring Your Own Controls. Keine Anrechnung für FedRAMP, das sprinto.com nicht als Framework führt.
Wer ein Programm speziell um CMMC herum aufbaut, bekommt hier keine separate Produktlinie, anders als bei Secureframe mit seinem separaten Defense-Tarif. Sprinto führt CMMC als ein Framework unter vielen. Unser Ranking für CMMC-Compliance-Software führt die Anbieter auf, die genau dafür gebaut sind.
Nachweiserfassung und Überwachung
Die Plattform verbindet sich mit 300+ Tools aus Cloud, Identität, Geräteverwaltung, Scannern, CI/CD, Ticketing und HR, und die kontinuierliche Überwachung meldet einen Test, sobald er fehlschlägt. Der Eintrag auf AWS Marketplace nennt dagegen mehr als 200 native Integrationen, weniger als auf der Startseite. Beide Zahlen stammen von Sprinto.
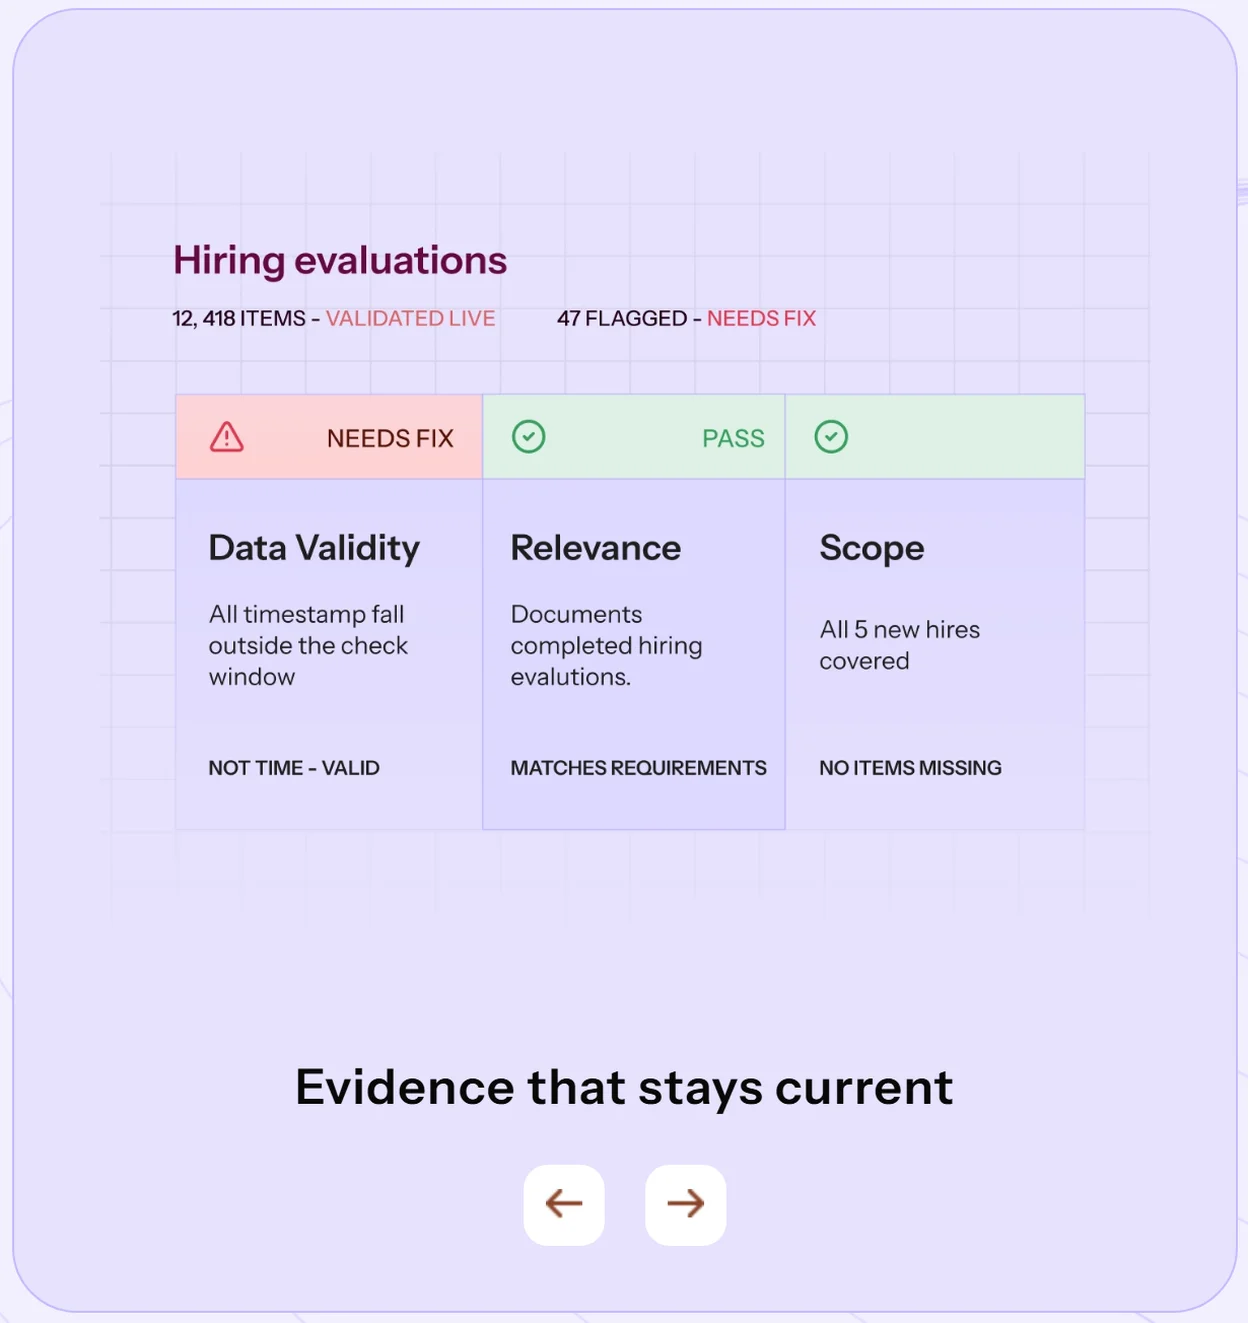
Eine Dev API erweitert die Abdeckung auf alles, was die vorgefertigten Konnektoren nicht erfassen, darunter Tools für Geräteverwaltung, Sicherheitsschulungen und Hintergrundprüfungen. Diese API, die Zahl der Integrationen und die kontinuierliche Überwachung ergeben zusammen die volle Punktzahl beim Kriterium Automatisierte Nachweise.
Audits
Sprinto führt 17 Audit-Partnerfirmen namentlich auf, darunter A-LIGN, Aprio, KPMG India, Sensiba und Prescient Security. Foundation enthält den Zugang zum Auditorennetzwerk, Growth ergänzt Bring Your Own Auditor. Auditoren greifen direkt in der Plattform auf die zugeordneten Nachweise zu.
Sprinto verkauft das Audit nicht, es bleibt ein separater Auftrag mit der Partnerfirma oder dem eigenen Auditor des Kunden. Das Bewertungsschema rechnet das benannte Partnernetzwerk und die Nachweisprüfung in der Plattform an, und damit bleibt die Audit-Anbindung bei 3 von 5. Wer Audit und Plattform in einem Kauf will, sollte sich Thoropass ansehen. Thoropass liefert das Audit über eine hauseigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft.
Lieferantenrisikomanagement
Sprinto vermarktet sein Lieferantenrisikomanagement als Autonomous TPRM. Es baut auf einem Kreislauf aus Erkennen, Einschätzen, Handeln und Wiederholen auf, statt auf einer Prüfung einmal im Jahr. Der Basisumfang findet Lieferanten automatisch, prüft ihre Sicherheitsdokumente mit KI und führt regelmäßige Prüfungen nach Zeitplan durch.
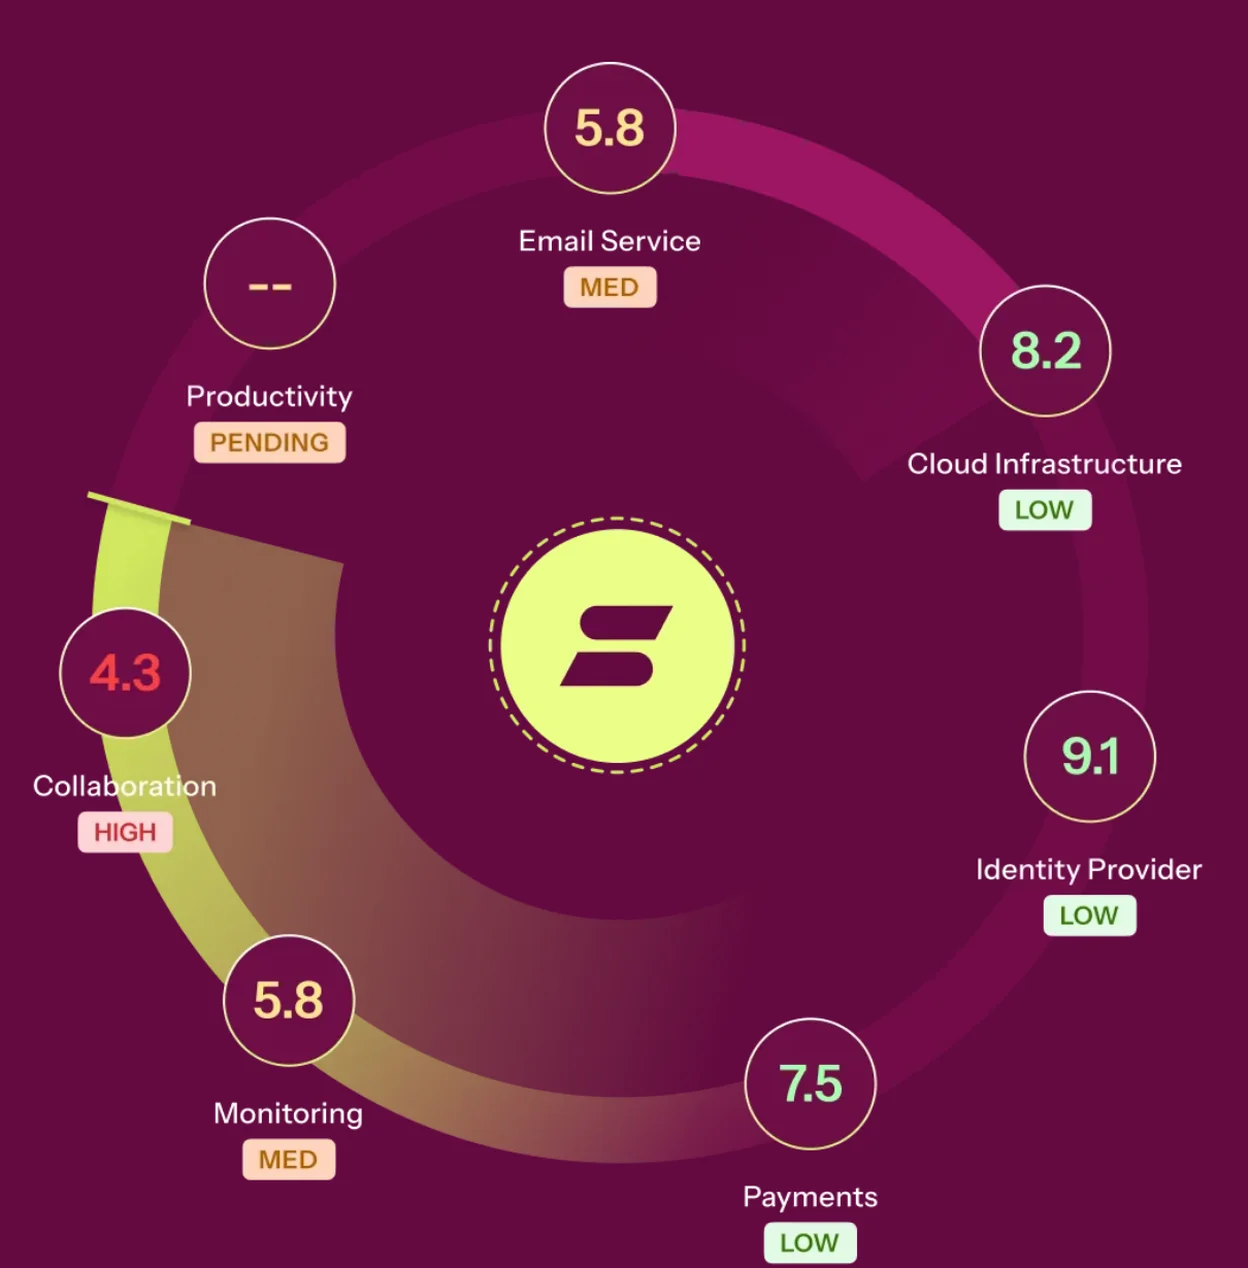
Ein separates Add-on, Enterprise TPRM, geht weiter: konfigurierbare Workflows für Onboarding und Due Diligence, ein Fragebogenportal für Lieferanten, konfigurierbares Risiko-Scoring und die laufende Überwachung des Lieferantenrisikos mit Warnungen bei Datenpannen. Die Überwachung bringt 5 von 5 beim Lieferantenrisikomanagement. Vanta und Scrut erreichen ebenfalls 5, Drata 4 und Secureframe 2.
Trust Center und Sicherheitsfragebögen
Sprintos Trust Center führt SOC 2, ISO 27001, DSGVO (GDPR), ISO 42001 und HIPAA als erfüllt auf. Ein neueres Autonomous Trust Center ergänzt eine Übersicht zum KI-Einsatz: ein hybrides Kostenmodell, ein Mensch, der die Ergebnisse prüft, und kein Training mit Kundendaten.
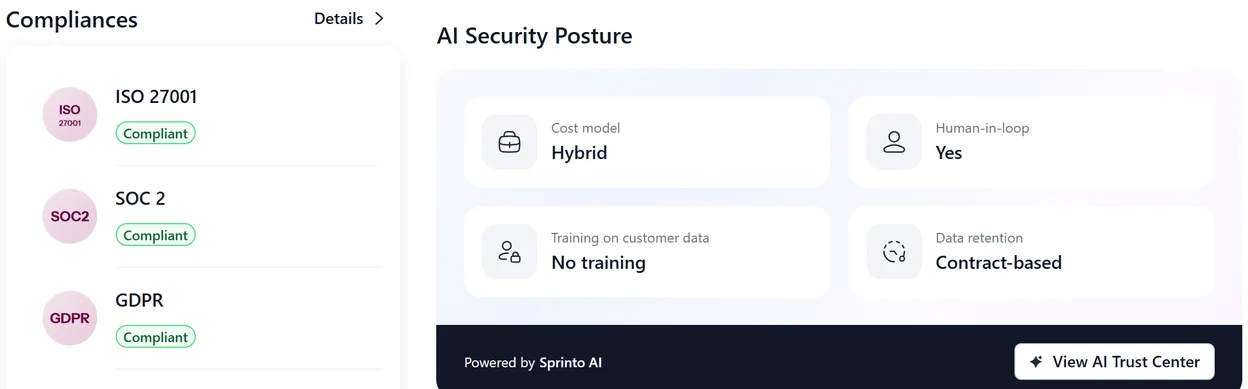
Ein separates Produkt, AI Security Questionnaire, beantwortet eingehende Sicherheitsfragebögen aus der Wissensbasis des Kunden, begrenzt auf 20 pro Jahr bei Foundation. Das Add-on Enterprise Trust Management hebt diese Grenze auf und ergänzt mehrere Trust Center sowie die NDA-Abwicklung über DocuSign. Die Kombination erreicht 4 von 5. Der fünfte Punkt setzt KI-Antworten voraus, die an die Live-Nachweise des Kunden gekoppelt sind. Dafür gibt es in unserer Wertung hier keine Anrechnung.
Richtlinien und Personal
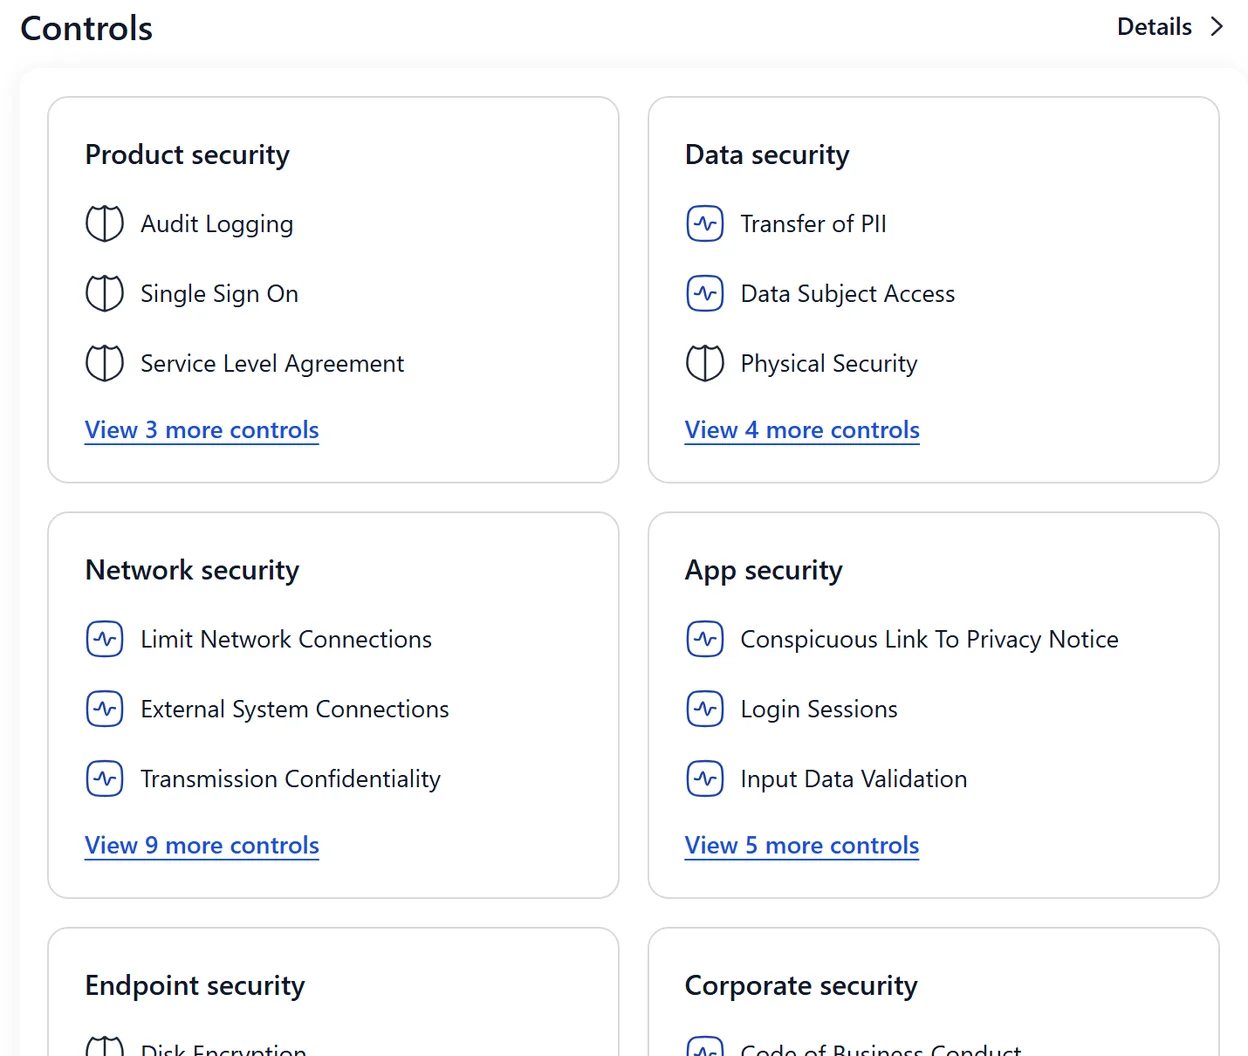
Foundation enthält Richtlinienvorlagen mit KI-gestützter Erstellung und Kampagnen, mit denen Mitarbeitende Richtlinien bestätigen. Growth ergänzt mehrstufige Freigaben und Kampagnen nach Mitarbeitergruppe. Personaldaten fließen aus HR-, Identitäts- und Geräte-Tools ein, und das Offboarding startet, sobald ein Austrittsdatum im HRMS eingetragen ist. Sicherheitsschulungen richten sich nach Rolle und Eintrittsdatum, abgeschlossene Module zählen als Nachweis.
Die Geräteüberwachung läuft über einen benannten Agenten, Doctor Sprinto MDM. Eine Person, die Sprinto schon länger nutzt, beschreibt auf G2, dass der Agent den Kontakt zu Team-Laptops verlor und manuell zurückgesetzt werden musste. Hintergrundprüfungen laufen über einen angebundenen Drittanbieter und sind keine Eigenentwicklung von Sprinto.
Support und Services
Sprinto nennt keine Zahl seiner Compliance-Fachleute, anders als Secureframe mit mehr als 30 internen Fachleuten. Die Pricing Insights auf G2, die auf Angaben aus Rezensionen beruhen, nennen eine durchschnittliche Einführungszeit von 2 Monaten. Mehrere Rezensionen nennen einen bestimmten Account Manager oder Technical Account Manager beim Namen statt eines allgemeinen Support-Teams. Professional Services gibt es zu beiden Tarifen als kostenpflichtiges Add-on.
Das sagen Rezensionen auf G2
Sprinto steht auf G2 bei 4,7 von 5 aus 1.685 Rezensionen. 88 % der Rezensionen vergeben fünf Sterne, 10 % vier Sterne.
Die Benutzerfreundlichkeit führt die Lobthemen an, danach folgen Kundensupport, Compliance, Hilfsbereitschaft und Compliance-Management. Eine Rezension aus einem kleinen Unternehmen zur Arbeit mit mehreren Frameworks: „Sprinto makes multi-framework compliance actually manageable.“
Die Kritik dreht sich um Integrationen: Allgemeine Probleme stehen vorn, dann bestimmte fehlende Konnektoren, begrenzte Anpassbarkeit, unklare Anleitungen und Wünsche nach mehr Feinschliff bei der UX.
Für wen Sprinto passt
- Ein Team, das sein erstes SOC-2- oder ISO-27001-Programm startet. Die volle Punktzahl bei Framework-Abdeckung und Anpassbarkeit bedeutet, dass das nächste Framework eines wachsenden Teams bereits unterstützt wird.
- Ein Security-Team, das viele eigene Tests schreibt. Die programmierbaren Monitore im Growth-Tarif und die frameworkübergreifende Zuordnung von Kontrollen lassen einen Test für mehrere Frameworks zählen. Das ist die höchste Stufe unseres Kriteriums Anpassbarkeit.
- Käufer, die Sprinto rein nach Punktzahl mit Vanta oder Drata vergleichen. Sprinto und Vanta erreichen in sieben von acht Kriterien dieselben Werte. Der Unterschied liegt bei der Anpassbarkeit (5 gegenüber 4) und erklärt die 2 Punkte, die Vanta mit 82 hinter Sprinto liegt. Gegenüber Drata führt Sprinto in den Kriterien Automatisierte Nachweise (5 gegenüber 4), Lieferantenrisikomanagement (5 gegenüber 4) und Anpassbarkeit (5 gegenüber 4). Zusammen erklären sie den Abstand von 8 Punkten zwischen 84 und 76.
Wann ein anderer Anbieter besser passt
- Sie wollen das Audit selbst im Kauf enthalten haben. Thoropass erreicht bei der Audit-Anbindung 5 von 5 und liefert das Audit in der Plattform über seine eigene zugelassene CPA-Firma.
- Sie wollen vor dem ersten Vertriebsgespräch eine echte Zahl. Secureframe erreicht bei der Preistransparenz 2 von 5, mit 7.500 USD pro Jahr auf secureframe.com. Sprinto und alle anderen Anbieter hier erreichen 1 oder weniger.
- Sie betreiben ein spezielles CMMC-Programm oder ein Programm für den US-Verteidigungssektor. Secureframe verkauft dafür einen separaten Defense-Tarif. Sprinto führt CMMC als ein Framework unter vielen und hat keine separate Produktlinie für US-Bundesbehörden.
So bewerten wir Sprinto
Sprinto erreicht 84 von 100 Punkten nach dem Bewertungsschema v0.9. Volle Punktzahl gibt es in den Kriterien Framework-Abdeckung, Automatisierte Nachweise, Lieferantenrisikomanagement, Anpassbarkeit und Nutzerzufriedenheit. Die meisten Punkte kostet die Preistransparenz mit 1 von 5, denn kein Tarif auf sprinto.com zeigt einen Preis. Danach folgt die Audit-Anbindung mit 3 von 5: angerechnet für ein benanntes Partnernetzwerk und die Nachweisprüfung in der Plattform, ohne Anrechnung dafür, das Audit selbst in den Kauf einzuschließen.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl5/5
Liefert die fünf Kern-Frameworks plus ISO 42001, NIST CSF und CMMC. Sprinto trennt 25+ ab Werk automatisierte Frameworks von 200+ digitalisierten, gewertet sind die automatisierten.
Stufe 5: Alles aus Stufe 3, dazu drei oder mehr von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl5/5
300+ Integrationen, kontinuierliche Überwachung und eine veröffentlichte API-Seite.
Stufe 5: 300 oder mehr veröffentlichte Integrationen, kontinuierliche Kontrolltests und eine öffentliche API oder ein Baukasten für eigene Integrationen.
- Audit-Anbindung15 % der Gesamtpunktzahl3/5
Ein benanntes Netzwerk von Audit-Partnern mit Zugang für Auditoren im Tarif Foundation und ein Modul für Audit-Management, in dem Auditoren Nachweise direkt in der Plattform prüfen.
Stufe 3: Ein namentlich genanntes Partnernetz und dazu die Prüfung von Nachweisen durch Auditoren in der Plattform.
- Preistransparenz10 % der Gesamtpunktzahl1/5
Tarifnamen und Leistungen sind veröffentlicht. Jeder Tarif führt zu einer Demo, ohne Preis.
Stufe 1: Tarifnamen und Leistungsumfang sind veröffentlicht, ohne Zahlen.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl4/5
Ein Trust Center, das aus vorhandenen Compliance-Daten entsteht, plus KI-gestützte Beantwortung von Fragebögen (20 pro Jahr im Einstiegstarif).
Stufe 4: Beides, mit KI-gestützter Beantwortung von Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl5/5
Automatische Erkennung von Lieferanten, KI-Prüfung von Lieferantendokumenten und regelmäßige Lieferantenprüfungen im Tarif Foundation. Das Add-on Enterprise TPRM nennt laufende Überwachung des Lieferantenrisikos und Warnungen bei Datenpannen.
Stufe 5: Alles aus Stufe 4, dazu kontinuierliche Überwachung des Lieferantenrisikos nach dem Onboarding.
- Anpassbarkeit10 % der Gesamtpunktzahl5/5
Individuelle Frameworks und Kontrollen in der Liste der Basisfunktionen, programmierbare Monitore für individuelle Tests und ein einheitliches Kontrollset, das über Frameworks hinweg zugeordnet ist.
Stufe 5: Individuelle Frameworks, individuelle automatisierte Kontrolltests und eine Zuordnung der Kontrollen über Frameworks hinweg, sodass ein Kontrolltest mehrere erfüllt.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl5/5
4,7 von 5 aus 1.685 Rezensionen auf G2.
Stufe 5: Durchschnitt 4,5 oder höher bei 200 oder mehr Rezensionen.
In dieser Bewertung nicht angerechnet
- FedRAMP-Abdeckung
Sprinto kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.