Beste GRC-Software und GRC-Plattformen im Vergleich (2026)
Sieben GRC-Plattformen im Vergleich: Frameworks, Nachweise, Audit-Anbindung, Lieferantenrisiko und Anpassbarkeit. Sprinto führt mit 84 von 100, Stand Oktober 2026.
TA
Redaktion von The Audit Trail
Aktualisiert 11. Oktober 2026 · Erstmals veröffentlicht 6. Oktober 2026
1 Sprinto: Insgesamt am besten für ein GRC-Programm über mehrere Frameworks
84Stark
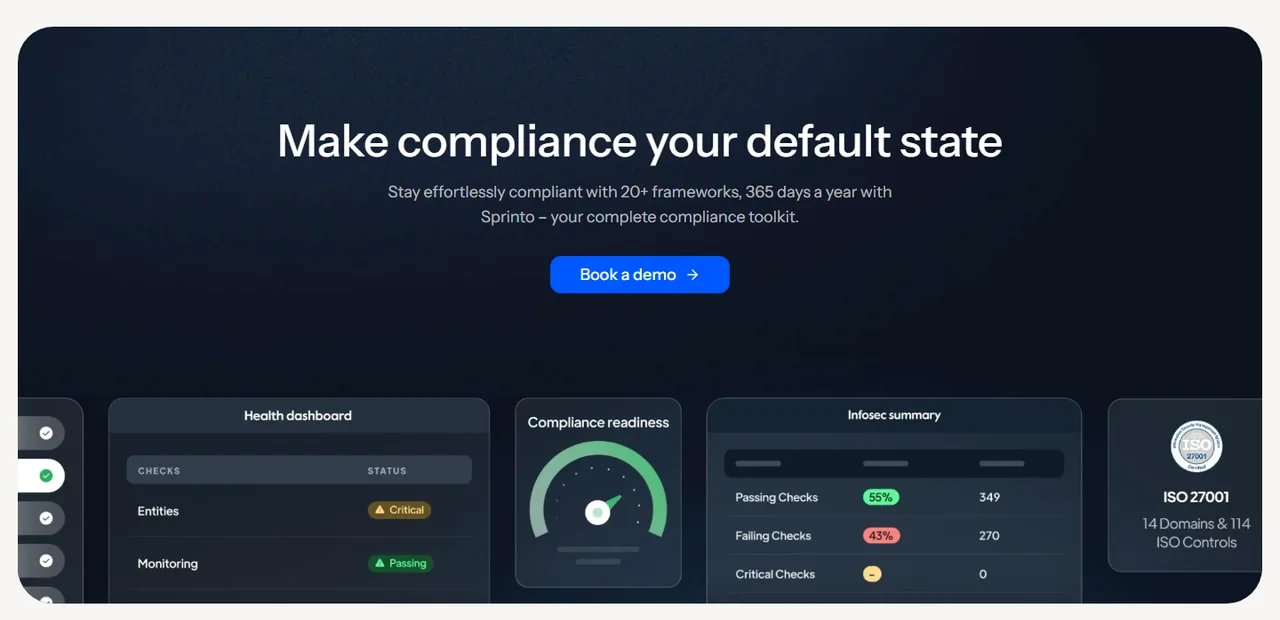
Produktseite von Sprinto, aufgenommen am 24. September 2026
Sprinto liegt mit 84 von 100 Punkten auf Platz 1. Die Produktliste führt Risk Management, Policy Management, Audit Management und Autonomous TPRM als eigene Module, dazu Unified Commitments für Verträge und Vorschriften. Richtlinien entstehen mit KI-Unterstützung, Mitarbeitende bestätigen sie in Kampagnen, und im Growth-Tarif kommen mehrstufige Freigabe-Workflows hinzu. Autonomous TPRM erkennt neue Lieferanten, sobald sie auftauchen, ordnet ihnen eine Risikostufe zu und prüft laufend auf Änderungen. Das Add-on Enterprise TPRM nennt laufende Überwachung und Warnungen bei Datenpannen, das bringt beim Lieferantenrisikomanagement 5 von 5. Sprinto nennt 17 Prüfungsgesellschaften und lässt Teams im Growth-Tarif auch mit einem selbst gewählten Auditor arbeiten. Eigene Frameworks und Kontrollen stehen für jedes Modul in der Liste der Basisfunktionen, die Growth-Karte ergänzt Bring Your Own Controls.
Individuelle Tests und Zuordnung über Frameworks hinweg
Klare Trennung zwischen automatisierten und nur zugeordneten Frameworks
Schwächen
Für keinen Tarif ein Preis auf sprinto.com
Das Audit selbst bleibt ein separater Auftrag
2 Vanta: Am besten für einen Katalog von 400+ Integrationen, laut Vanta
82Stark
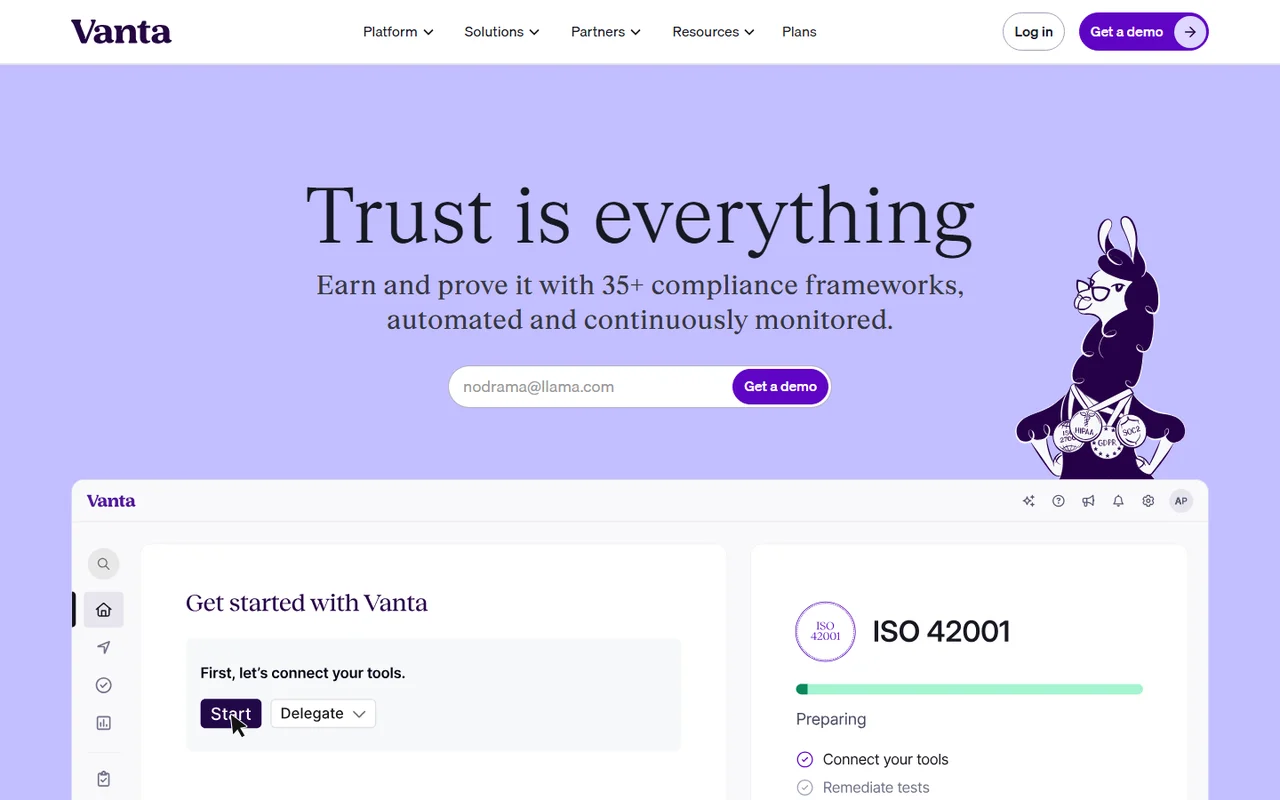
Startseite von Vanta, aufgenommen am 24. September 2026
Vanta liegt mit 82 Punkten auf Platz 2 und führt Continuous GRC als eigene Produktlinie. Jedes Risiko im Register erhält eine verantwortliche Person, einen Score für das inhärente Risiko, einen Behandlungsplan und einen Score für das Restrisiko. Das Register bringt 100+ gängige Risikoszenarien und Vorschläge für die Zuordnung zu Kontrollen mit. Außerdem ist das Issue-Tracking Teil des GRC-Programms, ein Report Center erstellt Berichte für Stakeholder, und Geschäftsbereiche können getrennte Workspaces nutzen. Beim Lieferantenrisikomanagement erreicht Vanta 5 von 5, mit einem TPRM Agent, der Lieferanten laufend überwacht, und Third Party Risk Management gibt es einzeln oder als Add-on. Vanta gibt einen Katalog von 400+ Integrationen an.
Die meisten verifizierten Rezensionen im Vergleich
Deckt jedes Framework unserer Matrix ab
Schwächen
Kein Preis auf vanta.com
Beantwortung von Fragebögen je Tarif begrenzt
3 Drata: Am besten für Nachweisarbeit im Audit Hub und eine Auditor Alliance mit 175+ Prüfungsgesellschaften, laut Drata
76Stark
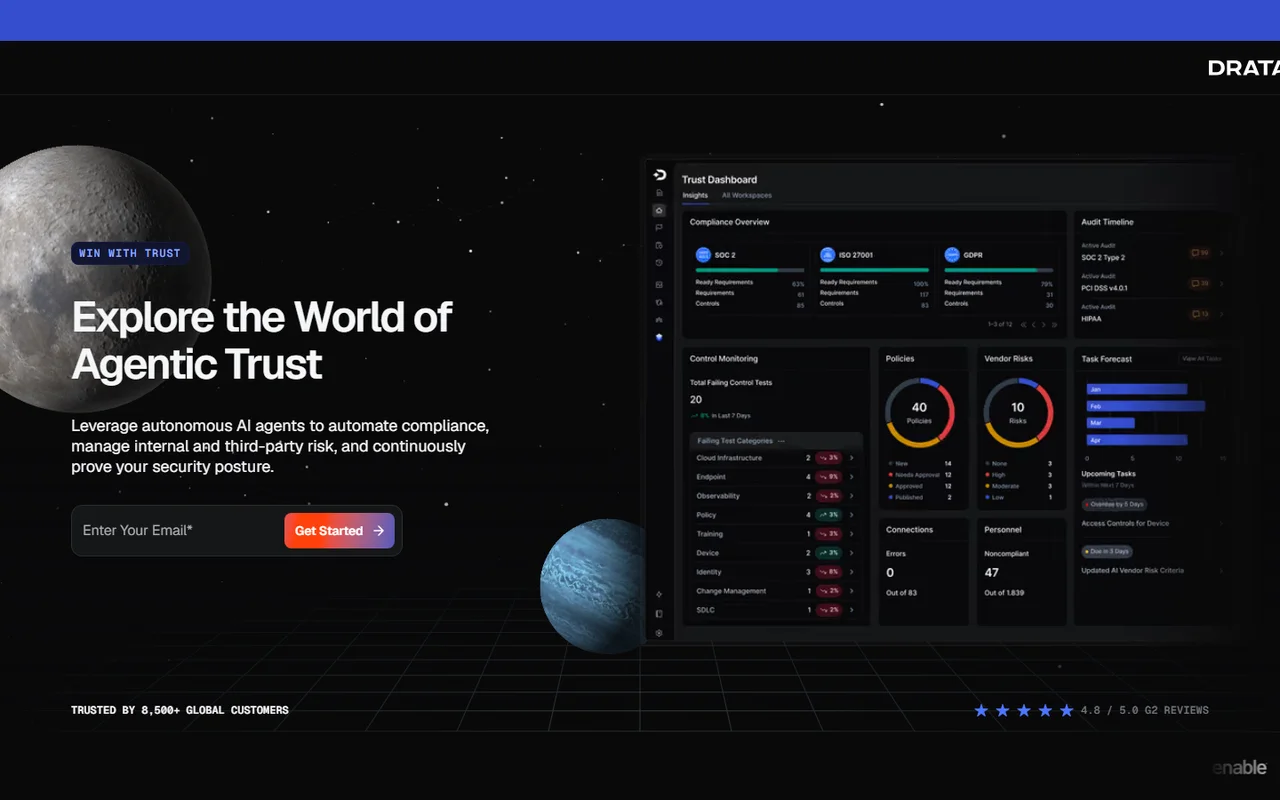
Startseite von Drata, aufgenommen am 24. September 2026
Drata liegt mit 76 Punkten auf Platz 3. Enterprise GRC bündelt Kontrollen, Risiken, Richtlinien und Nachweise mehrerer Geschäftsbereiche in einem System, getrennt vom Produkt Compliance Automation. Drata beschreibt ein Risikoregister für interne Risiken, Richtlinienfreigaben mit mehreren Freigebenden in festgelegter Reihenfolge und ereignisgesteuerte Workflows ohne Code. Im Audit Hub liegen Nachweisanfragen und Freigaben, und die Auditor Alliance zählt nach Angabe von Drata 175+ Prüfungsgesellschaften. Beim Lieferantenrisikomanagement erreicht Drata 4 von 5. Drata verkauft Third-Party Risk Management außerdem als eigenständige Lösung, die allgemein verfügbar ist. Individuelle Frameworks kosten als Add-on extra.
Punktzahl
76 von 100 Punkten
Preise
Nicht veröffentlicht. Tarifnamen in zwei Produktlinien. drata.com/plans
Audit
Partner-Prüfungsgesellschaften der Auditor Alliance, mit einem Audit Hub für die Prüfung der Nachweise
Individuelle Frameworks nur als kostenpflichtiges Add-on
4 Secureframe: Am besten für einen eigenen Defense-Tarif und Risikoszenarien auf NIST-Basis
75Stark
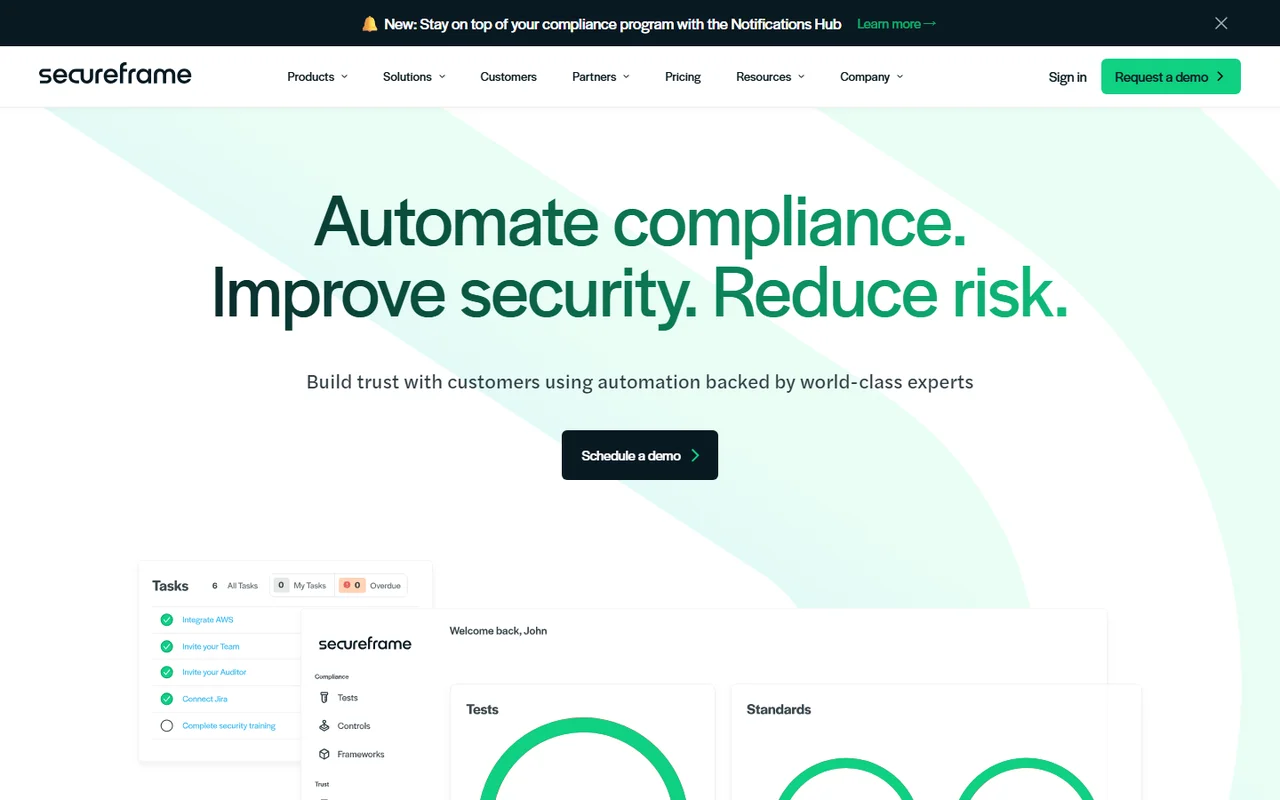
Startseite von Secureframe, aufgenommen am 24. September 2026
Secureframe liegt mit 75 Punkten auf Platz 4. Das Risikomanagement folgt ISO 27005, und die Dashboards zeigen Heatmaps und Trenddiagramme. Die Richtlinienvorlagen haben ehemalige Auditoren geschrieben und freigegeben, und mit jedem neuen Framework entstehen Ergänzungen zu den Richtlinien. Individuelle Frameworks, Kontrollen und Tests sind im Basistarif enthalten. Beim Lieferantenrisikomanagement erreicht Secureframe 2 von 5, das erweiterte Third-Party-Risikomanagement gibt es erst im höheren Complete-Tarif. Fundamentals beginnt auf secureframe.com bei 7.500 USD pro Jahr. Das ist unter den sieben der einzige Dollarpreis auf der Website eines Anbieters.
Der einzige Einstiegspreis auf einer Anbieter-Website in diesem Vergleich
Eigene Tests schon im Basistarif
Umfassende Abdeckung der US-Bundes-Frameworks
Schwächen
Tiefe beim Lieferantenrisikomanagement im Tarif Complete
Höhere Tarife ohne Preisangabe
5 Scrut: Am besten für GRC mit regionalen Frameworks wie MAS TRM, SAMA und RBI
72Stark
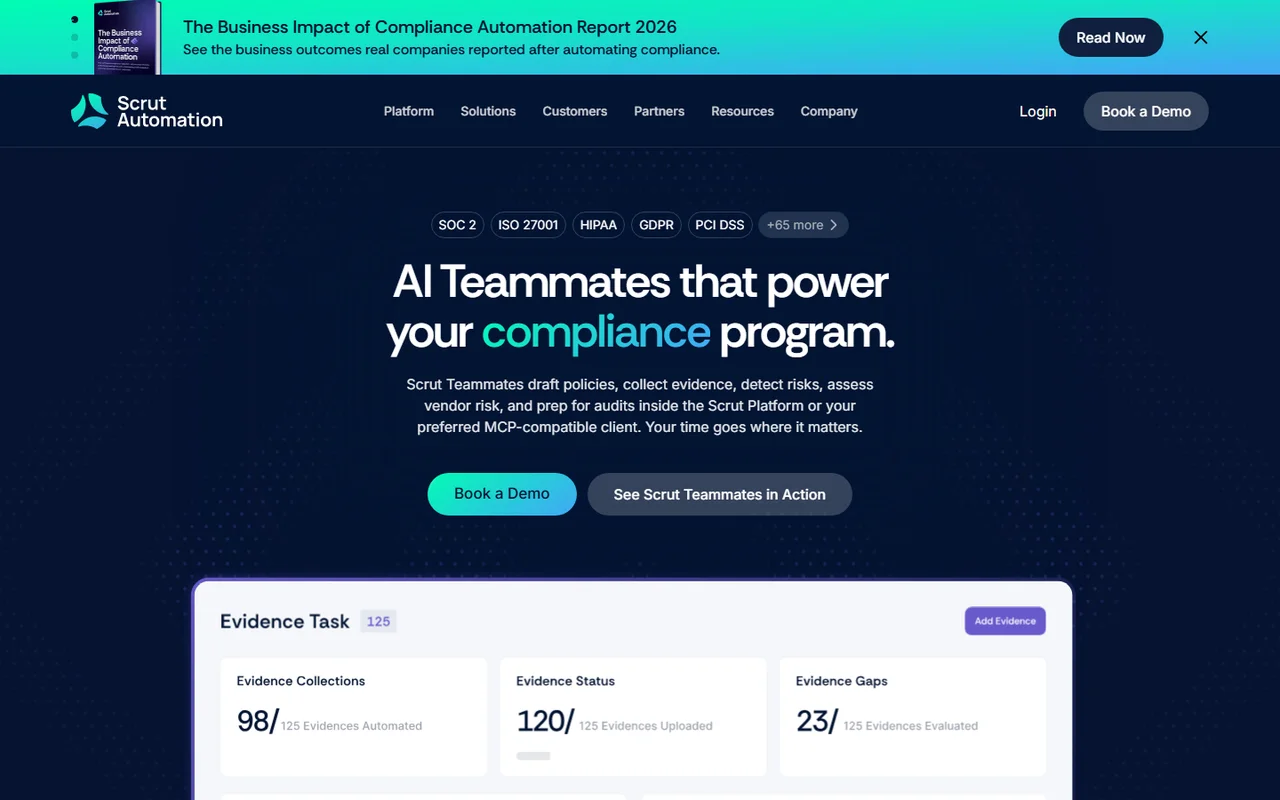
Startseite von Scrut, aufgenommen am 24. September 2026
Scrut liegt mit 72 Punkten auf Platz 5. Scrut nennt seine Plattform Intelligent GRC. Das individuelle Risikoregister verknüpft jedes Risiko mit Kontrollen und steuert die Behandlung über Workflows. Im Audit Center werden Auditoren mit begrenztem Zugriff eingeladen, und ein früheres Audit lässt sich für den nächsten Zyklus klonen. Lieferanten kommen per SSO oder CSV-Import ins System, KI entwirft die Fragebögen, wertet die Antworten aus und überwacht Online-Quellen auf Datenpannen bei Lieferanten. Das bringt beim Lieferantenrisikomanagement 5 von 5. Scrut unterstützt 70+ Frameworks, darunter MAS TRM, SAMA und RBI. Die 1.328 G2-Rezensionen liegen im Schnitt bei 4,9, dem höchsten Durchschnitt der sieben.
Punktzahl
72 von 100 Punkten
Preise
Nicht veröffentlicht.
Audit
Auditoren aus dem Partnernetzwerk, mit einem Audit Center für die Prüfung der Nachweise
Regionale Frameworks, die nur wenige Konkurrenten führen
Frameworkübergreifende Zuordnung von Kontrollen
Schwächen
Überhaupt keine Preisseite
Die kleinste veröffentlichte Zahl an Integrationen in diesem Vergleich
6 OneTrust: Am besten für Lieferantenrisikomanagement, als separates Paket gekauft
64Solide
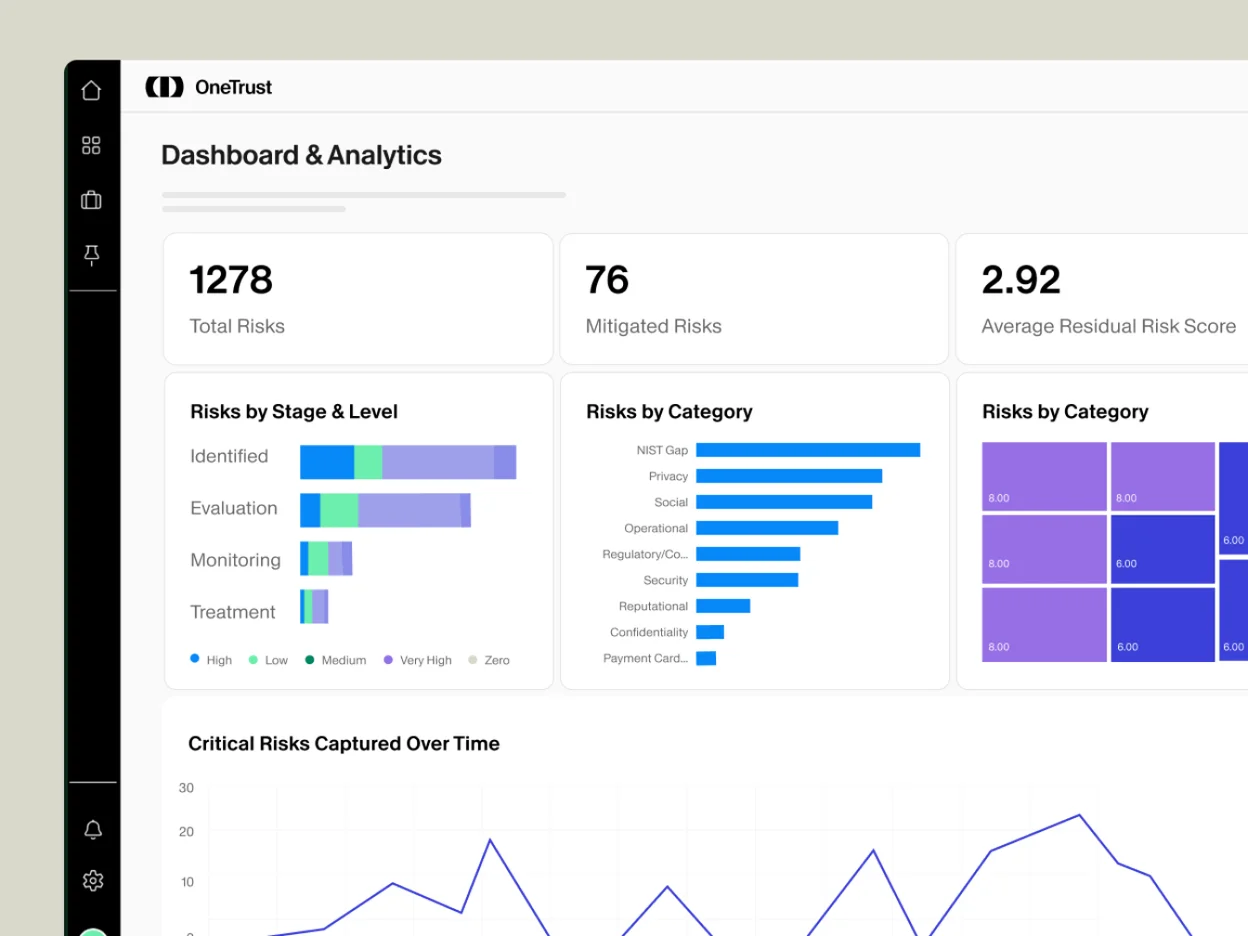
Produktseite von OneTrust, aufgenommen am 6. Oktober 2026
OneTrust liegt mit 64 Punkten auf Platz 6 und erreicht beim Lieferantenrisikomanagement 5 von 5. Das separat verkaufte Third-Party Risk Management baut ein Lieferanteninventar auf, beurteilt Lieferanten anhand von 50+ integrierten Kontroll-Frameworks, liest externe Risikonachweise mit KI ein und überwacht Dritte kontinuierlich. Tech Risk & Compliance ergänzt IT Risk Management, das OneTrust mit Dashboards für Key Risk Indicators über Assets, Prozesse und Lieferanten hinweg beschreibt. Dazu kommen ein Richtlinienportal mit Freigabe-Workflows und Nachverfolgung von Freigaben sowie Workflows für Issues und Incidents von der Erfassung bis zur Behebung. OneTrust nennt keine Dollarpreise und berechnet sein Paket nach Admin-Nutzern und Asset-Inventar. Für Trust Center und Fragebögen gibt es keine Punkte, was die Gesamtwertung bei 64 hält.
Punktzahl
64 von 100 Punkten
Preise
Nicht veröffentlicht. Ein Paket, berechnet nach Admin-Nutzern und Assets. onetrust.com/pricing/
Audit
Auditoren lassen sich in die Plattform einladen, sagt OneTrust
Höchste Punktzahl beim Lieferantenrisikomanagement
500+ Systemverbindungen laut Anbieter, dazu APIs
Individuelle Frameworks
Schwächen
Kein Preis auf der Website
Trust Center und Fragebögen: 0 von 5
Audit-Anbindung: 2 von 5
7 Thoropass: Am besten für Plattform und Audit in einem Auftrag
52Eingeschränkt
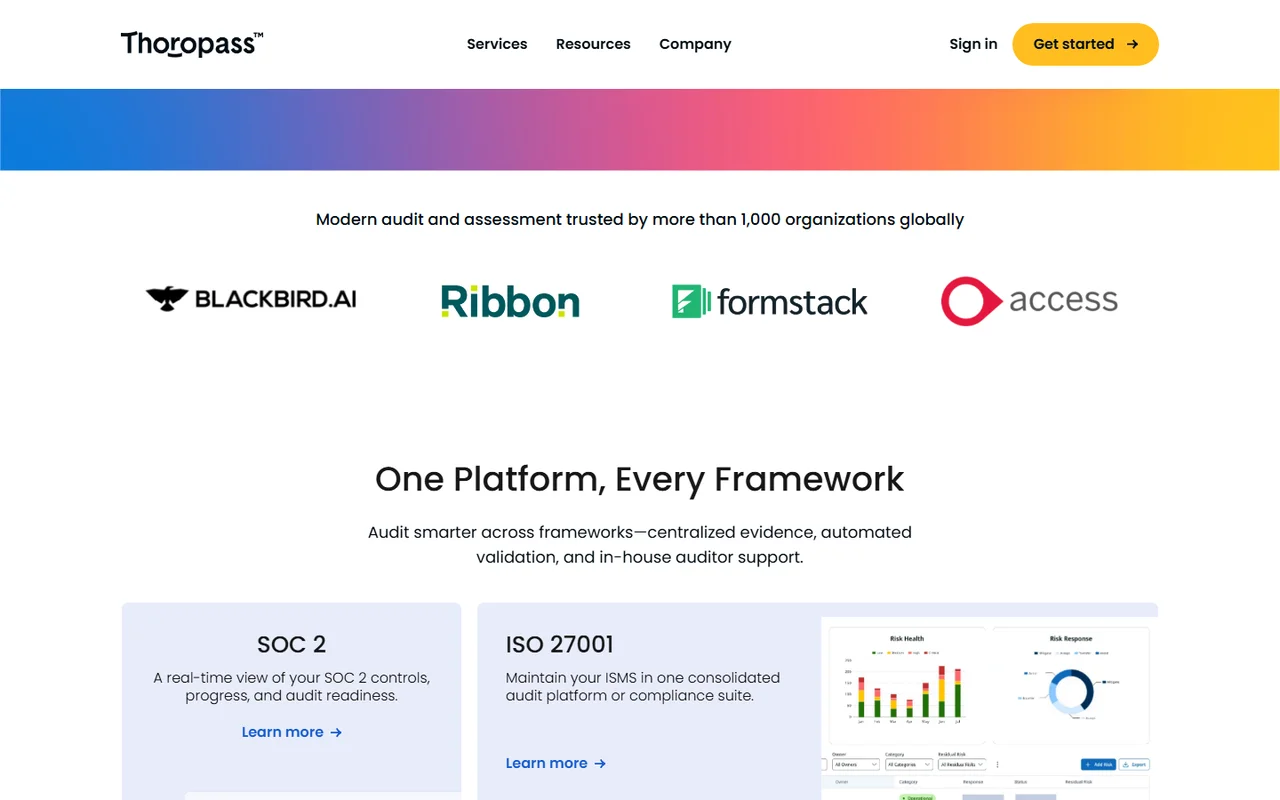
Startseite von Thoropass, aufgenommen am 24. September 2026
Thoropass liegt mit 52 Punkten auf Platz 7. Thoropass führt das Audit selbst durch: Thoropass Assurance, die zugelassene CPA-Firma des Unternehmens, prüft direkt in der Plattform. Bei der Audit-Anbindung erreicht Thoropass 5 von 5, den höchsten Wert der sieben. Das Risk Register bietet nach Angabe von Thoropass einen 360-Grad-Blick auf Risiken, lässt sich als 4x4- oder 5x5-Raster konfigurieren und verknüpft Risiken mit Kontrollen. Thoropass nennt außerdem automatisierte Erstellung, Überprüfung und Bestätigung von Richtlinien. Lieferantenrisikomanagement und Anpassbarkeit erreichen 0 von 5, und thoropass.com nennt keinen Preis. Wer Plattform und Audit in einem Auftrag kaufen will, bekommt das hier.
Punktzahl
52 von 100 Punkten
Preise
Nicht veröffentlicht.
Audit
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma
Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement
Kein Preis auf der Website
Häufig gestellte Fragen
Welche GRC-Software ist die beste?
Sprinto liegt unter den sieben hier bewerteten Plattformen mit 84 von 100 Punkten vorn. Vanta folgt mit 82 und gibt an, dass sein Risikoregister 100+ gängige Szenarien mitbringt. Drata liegt mit 76 auf Platz 3. OneTrust steht insgesamt auf Platz 6 und gehört zu den vier Plattformen mit 5 von 5 beim Lieferantenrisikomanagement.
Was unterscheidet GRC-Software von Compliance-Management-Software?
GRC-Software deckt Governance, Risiko und Compliance für eine ganze Organisation ab, und Gartner definiert GRC-Tools über einen Prozess des unternehmensweiten Risikomanagements. Compliance-Management-Software betreut ein oder mehrere benannte Frameworks wie SOC 2 und ISO 27001. Die Bewertung der sieben Plattformen auf dieser Seite deckt diese Framework-Ebene und die angrenzenden Module ab.
Sind diese Plattformen dasselbe wie Enterprise-GRC-Suiten?
Nein. ServiceNow, Archer, Optro (früher AuditBoard), MetricStream, LogicGate und Hyperproof liegen außerhalb der Auswahl, die diese Website bewertet. Für sie gibt es daher weder Punktzahl noch Rang. Jeder dieser Anbieter beschreibt seinen Umfang selbst. ServiceNow etwa beschreibt sein Produkt Integrated Risk Management so, dass es Risiko und Compliance über IT, Cyber und Geschäftsbetrieb hinweg verbindet.
Welche GRC-Plattform hat das stärkste Lieferantenrisikomanagement?
Sprinto, Vanta, Scrut und OneTrust erreichen beim Lieferantenrisikomanagement 5 von 5, OneTrust über ein separat verkauftes Paket für Third-Party Risk Management. Drata erreicht 4 von 5, Secureframe 2 und Thoropass 0.
Veröffentlichen GRC-Plattformen ihre Preise?
Selten. Secureframe nennt auf secureframe.com für Fundamentals einen Einstiegspreis von 7.500 USD pro Jahr. Sprinto, Vanta, Drata, Scrut, OneTrust und Thoropass nennen auf ihren Websites keine Dollarpreise, und OneTrust berechnet sein Paket nach Admin-Nutzern und Asset-Inventar.
Bei welcher dieser Plattformen ist das Audit enthalten?
Thoropass führt das Audit über Thoropass Assurance, seine zugelassene CPA-Firma, selbst durch und erreicht bei der Audit-Anbindung 5 von 5. Sprinto, Vanta, Drata und Scrut erreichen 3 von 5 und vermitteln externe Prüfungsgesellschaften. Die Auditor Alliance von Drata zählt 175+ Prüfungsgesellschaften.
 84 Stark