Kosten für einen SOC-2-Penetrationstest: Preise nach Testart
SOC-2-Pentest bei SaaS-Standardumfang: laut Blaze Infosec 8.000 bis 25.000 USD. Invadel listet 5.200 USD für eine kleine Web-App und 4.200 USD für ein externes Netz.
Blaze Infosec veranschlagt für einen SaaS-Standardumfang 8.000 bis 25.000 USD. Synack nennt für einen kombinierten Web- und Netzwerk-Pentest bei einem kleinen oder mittleren Unternehmen 10.000 bis 25.000 USD. Drata setzt den Pentest-Posten in einem SOC-2-Budget mit 5.000 bis 15.000 USD an. Scrut kommt auf 10.000 bis 15.000 USD für zwei Produkte in einer Kalkulation für 50 bis 100 Personen mit Plattform. Blaze und Synack verkaufen Pentests, Drata und Scrut verkaufen Compliance-Plattformen. Invadel verkauft Pentests und listet feste Einstiegspreise von 5.200 USD für eine kleine Webanwendung und 4.200 USD für ein kleines externes Netzwerk.
Laut Linford and Co, einer CPA-Firma, also einer zugelassenen US-Wirtschaftsprüfungsgesellschaft, verlangt SOC 2 keinen Penetrationstest, und ein Point of Focus zu CC4.1 nennt Penetrationstests als Beispiel für eine gesonderte Evaluierung. Unter den Anbietern gehen die Aussagen auseinander: BreachLock sagt einerseits, ein Pentest sei nicht vorgeschrieben, und andererseits, SOC 2 enthalte eine Anforderung an regelmäßige Penetrationstests. Laut Drata achten Kunden womöglich auf einen Pentest und erwarten ihn, laut Blaze erwarten ihn Auditoren oft. Der Preis richtet sich nach der Zahl der Anwendungen, Benutzerrollen, API-Endpunkte und IP-Adressen im Umfang.
Kosten eines Penetrationstests nach Testart
Blaze Infosec und VikingCloud nennen typische Spannen je Testart. Invadel listet feste Einstiegspreise für kleinen, mittleren und großen Umfang, und die Tabelle zeigt alle drei.
| Testart | Blaze Infosec | VikingCloud | Invadel klein, mittel, groß |
|---|---|---|---|
| Webanwendung | 5.000 bis 30.000 USD | 5.000 bis 30.000 USD | 5.200, 7.800, 12.500+ USD |
| API | 5.000 bis 20.000 USD | 5.000 bis 20.000 USD | 4.000, 6.000, 9.500+ USD |
| Externes Netzwerk | 5.000 bis 20.000 USD | 5.000 bis 20.000 USD (intern und/oder extern) | 4.200, 6.800, 8.400 USD |
| Internes Netzwerk | 7.000 bis 35.000 USD | In der Netzwerkzeile enthalten | 6.000, 9.200, 14.500+ USD |
| Cloud | 10.000 bis 40.000+ USD | 10.000 bis 40.000 USD | 6.800, 10.500, 17.500+ USD |
| Mobile App | 5.000 bis 30.000 USD | 12.500 bis 40.000 USD | 6.000, 8.500, 14.000+ USD (iOS und Android) |
Invadel definiert klein als ein einzelnes, klar umrissenes Ziel wie eine App oder eine API. Mittel steht für eine Umgebung aus mehreren Komponenten, groß für mehrere integrierte Systeme, die gemeinsam geprüft werden. Laut Blaze dauert ein typischer Pentest einer Webanwendung 1 bis 3 Wochen, ein API-Pentest 1 bis 2 Wochen.
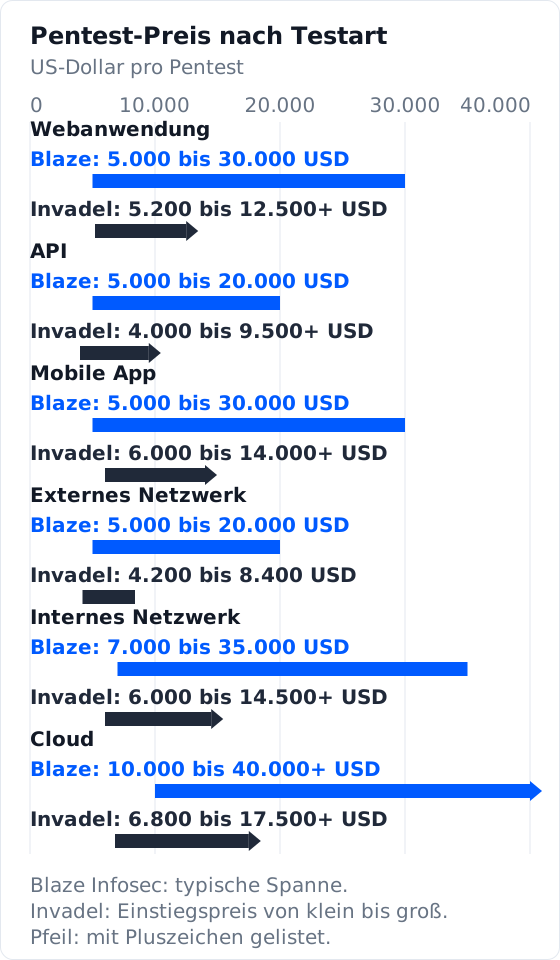
Typische Spanne von Blaze Infosec neben den Einstiegspreisen von Invadel von klein bis groß. Ein Pfeil bedeutet, dass der Anbieter den Preis mit Pluszeichen listet.
Blaze unterteilt Pentests von Webanwendungen nach App-Größe. Eine einfache SaaS-App kostet 4.999 bis 8.999 USD bei 3 bis 7 Testtagen. Eine mittlere App mit mehreren Rollen, APIs und Geschäftslogik kostet 8.999 bis 20.000 USD. Eine komplexe mandantenfähige App mit SSO und Zahlungsabläufen kostet 20.000 bis 30.000 USD oder mehr. Die drei Preise von Invadel für Webanwendungen lauten 5.200 USD, 7.800 USD und 12.500 USD oder mehr. Blaze nennt eine typische Spanne für die ganze Testart, Invadel einen Einstiegspreis je Größe.
Was ein SOC-2-Umfang kostet
Die Zahlen gelten für unterschiedliche Umfänge. Vergleichen Sie deshalb zuerst die Spalte Umfang und dann den Preis.
| Quelle | Umfang | Listenpreis |
|---|---|---|
| Blaze Infosec | SaaS-Standardumfang für SOC 2 | 8.000 bis 25.000 USD |
| Blaze Infosec | SOC-2-Pentest, beschränkt auf eine Web-App, API oder ein SaaS-Produkt | Ab 4.999 USD |
| Synack | Web-App plus API, Gray Box, Startup oder Series A bis B | 15.000 bis 35.000 USD |
| Synack | Kombinierter Web- und Netzwerk-Pentest, kleines oder mittleres Unternehmen | 10.000 bis 25.000 USD |
| Bright Defense | Drei Festpreistarife: 1 Web- und 1 API-Endpunkt, 3 Web und 1 API, 6 Web und 3 API | 2.750, 5.250 und 9.250 USD |
| Drata | Jährlicher Pentest-Posten in einem SOC-2-Budget | 5.000 bis 15.000 USD |
| Scrut | Zwei Produkte, extern und auf Anwendungsebene, 50 bis 100 Mitarbeitende, mit Plattform | 10.000 bis 15.000 USD |
| Scrut | Gleiche Kalkulation ohne Plattform | 10.000 bis 20.000 USD |
Laut Scrut lag ein reales Angebot für ein mittelgroßes Unternehmen mit zwei Produkten bei 14.000 USD. Zwei Produkte ergeben nach Scrut vier Pentest-Berichte, weil die Pentests auf Infrastruktur- und auf Anwendungsebene laufen. Die drei Tarife von Bright Defense unterscheiden sich neben dem Umfang auch in den Teststunden: 48, 96 und 176 Stunden.
Scrut weist den Pentest mit 10.000 bis 15.000 USD innerhalb einer Kalkulation der SOC-2-Kosten im ersten Jahr von 50.000 bis 110.000 USD aus. Die Kalkulation von Thoropass über 40.000 bis 100.000 USD für ein Unternehmen mit 15 Personen in der Entwicklung enthält keinen Pentest-Posten. Drata setzt eine Gap-Analyse mit 5.000 bis 25.000 USD neben dem Pentest mit 5.000 bis 15.000 USD an.
Ist ein Penetrationstest für SOC 2 Pflicht?
Für Linford and Co, eine CPA-Firma, ist ein Pentest keine Pflicht, aber eine gute Idee: „the simple answer is no. Is it a good idea? Absolutely.“ Linford zitiert den Point of Focus zu CC4.1, der Penetrationstests als ein Beispiel für eine Evaluierung aufführt: „Management uses a variety of different types of ongoing and separate evaluations, including penetration testing, independent certification made against established specifications (for example, ISO certifications), and internal audit assessments.“ Das Management nutzt demnach laufende und gesonderte Evaluierungen, darunter Penetrationstests, unabhängige Zertifizierungen nach festgelegten Vorgaben wie ISO und Beurteilungen der internen Revision.
CC4.1 selbst verlangt vom Management, Evaluierungen auszuwählen und durchzuführen, die zeigen, ob interne Kontrollen vorhanden sind und funktionieren. Ein Pentest ist ein Weg dorthin. Der Point of Focus zu CC7.1 behandelt Schwachstellenscans, die laut Blaze CC7.1 unterstützen und nicht vorgeschrieben sind.
Laut Drata achten Kunden und Interessenten womöglich auf einen Pentest und erwarten ihn, wenn sie einen SOC-2-Bericht prüfen. Drata ergänzt, dass Auditoren den Entscheidungsprozess wahrscheinlich genau prüfen, wenn ein Unternehmen darauf verzichtet. Laut Blaze erwarten Auditoren oft einen Beleg, dass ein Unternehmen seine Kontrollen prüft, und ein Pentest, der nur die Marketing-Website abdeckt, liefert einem Auditor wenig Belege. Blaze sagt außerdem, dass der Auditor den Pentest nicht konzipieren sollte.
SOC-2-Audits führt eine lizenzierte CPA-Firma durch, und Blaze rät, den Umfang des Pentests mit diesem Auditor abzustimmen, bevor er feststeht.
PCI DSS und ISO 27001
Strike, ein Pentest-Anbieter, zitiert den Text des PCI SSC, der Penetrationstests nach PCI DSS v4.0.1, Anforderung 11.4, verlangt. Der Text fordert externe und interne Pentests „At least once every 12 months“ und „After any significant infrastructure or application upgrade or change“, also mindestens alle 12 Monate und nach jedem wesentlichen Upgrade und jeder wesentlichen Änderung an Infrastruktur oder Anwendungen. Durchführen kann sie eine qualifizierte interne Ressource oder ein qualifizierter externer Dritter, ein QSA oder ASV muss es nicht sein. Laut der Anforderung wird der Pentest wiederholt, um die Korrekturen zu bestätigen („repeated to verify the corrections“). Nach 11.4.6 prüfen Dienstleister ihre Segmentierungskontrollen mindestens alle sechs Monate.
Laut Linford sollten Häufigkeit und Umfang eines Pentests für SOC 2 aus einer Risikobeurteilung folgen. ISMS.online, ein Anbieter von Compliance-Software, führt Penetrationstests in seiner Anleitung zu Maßnahme 8.29 aus Anhang A der ISO 27001 auf, also zu Sicherheitstests in Entwicklung und Abnahme.
Was den Preis bestimmt
- Anwendungen, Rollen und Endpunkte. Blaze nennt die Zahl der Anwendungen, Funktionen, Benutzerrollen, API-Endpunkte, Authentifizierungsabläufe, Upload-Bereiche, Zahlungsabläufe und Integrationen von Drittanbietern.
- Produkte. Scrut zählt zwei Produkte als vier Berichte, weil die Pentests auf Infrastruktur- und auf Anwendungsebene laufen.
- IP-Adressen. Laut Synack kann ein externer Pentest von weniger als 20 IPs 4.000 bis 6.000 USD kosten. Blaze veranschlagt für einen kleinen Perimeter mit wenigen öffentlichen IPs und Diensten 5.000 bis 10.000 USD.
- Stundensätze. Laut Blaze verlangen Anbieter häufig 250 bis 300 USD pro Stunde. Laut Synack liegen die Sätze von Spezialisten bei 150 bis 400 USD pro Stunde und die Senior-Tagessätze von Boutique-Anbietern bei 1.200 bis 3.000 USD.
- Manuelle oder autonome Pentests. Pentest Auto von Astra, ein autonomer Tarif, kostet 2.999 USD pro Jahr für ein Ziel. Der Tarif Pentest Expert mit zertifizierten Pentestern kostet 5.999 USD pro Jahr. Laut SecurityMetrics ist ein Pentest unter 4.000 USD wahrscheinlich kein echter Pentest, und soc2auditors.org, ein werbefinanziertes Verzeichnis, sagt, dass ein Auditor einen rein autonomen Pentest womöglich nicht akzeptiert. Intruder gibt an, den vollen Preis zu erstatten, wenn ein Auditor den Bericht ablehnt.
- Umfang des SOC-2-Systems. Laut Blaze prüfen Auditoren, ob die Systeme im Pentest der Systemgrenze aus SOC 2 entsprechen.
Retests
Blaze bietet in den meisten Aufträgen eine kostenlose Runde zur Validierung der Behebungen innerhalb von 90 Tagen. Invadel schließt bei jedem Pentest einen kostenlosen Retest behobener Befunde ein, außer bei Phishing-Kampagnen. Laut Bright Defense ist Unterstützung beim Retest in den Tarifen enthalten. Laut SecurityMetrics schließen manche Tester den Retest im Preis ein, andere liefern die Ergebnisse und beenden damit den Auftrag. VikingCloud führt einen Retest oder Rescan als möglichen Zusatzposten. Synack nennt als Beispiel einen Auftrag über 10.000 USD, der 3.000 USD pro Retest berechnet. Pentest Auto von Astra enthält einen Rescan durch einen Menschen, Pentest Expert zwei.
Pentest as a Service
Pentest as a Service verkauft Pentests im Abonnement oder pro Pentest. Die folgenden Preise stammen von den Anbietern.
- Astra: Pentest Auto für 2.999 USD pro Jahr, Pentest Expert für 5.999 USD pro Jahr, jeweils für 1 Ziel. Eine Web- oder SaaS-App zählt samt ihren APIs als ein Ziel, Mobile wird pro Plattform berechnet, und jedes Netzwerk, Cloud-Konto, IP-Set oder jede eigenständige API ist ein Ziel. Enterprise beginnt bei 9.999 USD pro Jahr.
- Intruder: 3.500 USD pro White-Box-Pentest einer Webanwendung mit unbegrenzten Retests oder 12.000 USD für ein Paket aus 4 Pentests, die innerhalb eines Jahres genutzt werden.
- Cobalt: 3.500 USD pro autonomem Pentest einer Webanwendung, ein Aktionspreis für Pentests, die vor dem 31. Dezember 2026 beginnen und enden. Cobalt verkauft außerdem Credits für jeweils 8 Stunden Pentest in Jahrespaketen.
- Synack: 20.000 bis 100.000 USD oder mehr pro Jahr für jährliche PTaaS-Programme.
Was die Compliance-Plattformen anbieten
Das Bewertungsschema hat acht Kriterien, und keines bewertet ein Pentest-Angebot. Diese Angebote ändern daher keine Punktzahl. Im Ranking der SOC-2-Plattformen erreicht Sprinto 84 von 100 Punkten, Vanta 82, Drata 76, Secureframe 75, Scrut 72 und Thoropass 52.
Vanta führt in seinem Partnerverzeichnis Partner für Penetrationstests auf, und ein Eintrag von 13 Security bietet Vanta-Kunden bis zu 50 % Rabatt auf die Leistungen des Anbieters.
Drata führt in seinem Verzeichnis der Servicepartner ein Angebot von BreachLock mit 20 % Rabatt auf Penetrationstests.

Sprinto und Astra haben am 9. Januar 2026 eine Partnerschaft angekündigt, die die Pentest-Befunde von Astra mit dem Compliance-Workflow von Sprinto verbindet. Die Ankündigung nennt keinen Preis.
Scrut gibt an, für Penetrationstests CREST-akkreditiert zu sein. Laut Scrut kann die Plattform Pentests auf Infrastrukturebene abdecken, für Pentests auf Anwendungsebene brauche es weiterhin einen Drittanbieter.
Thoropass führt Penetrationstests als Leistungsbereich und beschreibt seine Tester als CREST-akkreditiert. Für Pentests gibt es keinen Listenpreis.
Ein Prozentsatz ist ein Rabatt auf das Angebot eines Anbieters und nennt keinen Dollarbetrag. Plattform-Abonnements kosten extra: Der Eintrag von Sprinto auf AWS Marketplace beginnt bei 7.500 USD pro Jahr für bis zu 100 Mitarbeitende, dazu ein erstes Framework ab 2.000 USD, wie die Preisstudie zu Compliance-Software festhält.
Plattformen in diesem Artikel


Häufig gestellte Fragen
-
Was kostet ein Penetrationstest?
Blaze Infosec veranschlagt für einen üblichen kommerziellen Auftrag 10.000 bis 35.000 USD. SecurityMetrics nennt 5.000 bis 15.000 USD und für komplexe Umgebungen über 30.000 USD. VikingCloud nennt 5.000 bis 30.000 USD, Synack 5.000 bis 100.000 USD oder mehr, typisch seien 10.000 bis 30.000 USD. Der Preis hängt von der Testart ab, von der Zahl der Anwendungen, Rollen und IP-Adressen und davon, ob ein Retest enthalten ist.
-
Was kostet ein Penetrationstest für SOC 2?
Blaze Infosec veranschlagt für einen SaaS-Standardumfang 8.000 bis 25.000 USD und für einen fokussierten Pentest einer Web-App, API oder SaaS-Anwendung ab 4.999 USD. Drata setzt den Posten mit 5.000 bis 15.000 USD an. Scrut nennt für zwei Produkte, extern und auf Anwendungsebene geprüft, 10.000 bis 15.000 USD mit Plattform. Bright Defense listet drei Festpreistarife zu 2.750, 5.250 und 9.250 USD.
-
Ist ein Penetrationstest für SOC 2 Pflicht?
Linford and Co, eine CPA-Firma, verneint das, und ein Point of Focus zu CC4.1 nennt Penetrationstests als Beispiel für eine gesonderte Evaluierung. BreachLock, ein Anbieter von Pentests, sagt beides: Ein Pentest sei nicht vorgeschrieben, und SOC 2 enthalte eine Anforderung an regelmäßige Pentests. Laut Drata achten Kunden womöglich auf einen Pentest und erwarten ihn, laut Blaze Infosec erwarten ihn Auditoren oft.
-
Was kostet ein Penetrationstest für eine Webanwendung?
Blaze Infosec veranschlagt für den Pentest einer Webanwendung 5.000 bis 30.000 USD, von 4.999 USD für eine einfache SaaS-App bis 20.000 bis 30.000 USD oder mehr für eine komplexe mandantenfähige App. VikingCloud nennt 5.000 bis 30.000 USD. Invadel listet 5.200 USD für eine kleine, 7.800 USD für eine mittlere und 12.500 USD oder mehr für eine große Web-App.
-
Ist ein Retest im Preis eines Penetrationstests enthalten?
Blaze Infosec bietet in den meisten Aufträgen eine kostenlose Runde zur Validierung der Behebungen innerhalb von 90 Tagen. Invadel schließt bei jedem Pentest außer Phishing-Kampagnen einen kostenlosen Retest behobener Befunde ein. Laut SecurityMetrics schließen manche Tester einen Retest ein, andere nicht, und VikingCloud führt einen Retest oder Rescan als möglichen Zusatzposten.
-
Wie oft ist ein Penetrationstest vorgeschrieben?
Strike, ein Pentest-Anbieter, zitiert den Text des PCI SSC zu PCI DSS v4.0.1, Anforderung 11.4: Er verlangt externe und interne Pentests mindestens einmal alle 12 Monate und nach jeder wesentlichen Änderung. Laut Linford and Co sollten Häufigkeit und Umfang eines Pentests für SOC 2 aus einer Risikobeurteilung folgen.