Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
Stark bei individueller Automatisierung, Lieferantenrisikomanagement und einem benannten Netzwerk von Prüfungsgesellschaften. Drata nennt auf drata.com keinen Preis und beschreibt seine Integrationen nur als „hundreds“, das drückt die Punktzahl.
Am besten für Teams, die eigene Tests bauen wollen.
Stärken
- Individuelle No-Code-Tests
- Automatische Prüfung von Lieferantendokumenten
- Öffentliche API und individuelle Verbindungen
Schwächen
- Keine veröffentlichte Zahl der Integrationen
- Individuelle Frameworks nur als kostenpflichtiges Add-on
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige Drata-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
Bei Drata schreibt ein Team eigene No-Code-Tests, und Auditoren arbeiten in einem gemeinsamen Arbeitsbereich. Nach unserem Bewertungsschema erreicht Drata 76 von 100 Punkten und belegt in unserem Ranking für SOC-2-Compliance-Software allein Platz drei, hinter Sprinto mit 84 und Vanta mit 82 und vor Secureframe mit 75 Punkten.
Die Auditor Alliance bringt ein benanntes Netzwerk von mehr als 175 Prüfungsgesellschaften mit, die Nachweise direkt in der Plattform prüfen. Mit Adaptive Automation baut ein Team eigene No-Code-Tests, statt auf Dratas Bibliothek zu warten. Die Preistransparenz ist mit 1 von 5 der niedrigste Wert: Auf drata.com stehen Tarifnamen und sonst nichts, und der Integrationskatalog kommt über das Wort „hundreds“ nicht hinaus.
Leistungsumfang
Drata bezeichnet sich als Plattform für agentisches Trust Management. Im Wortlaut: „Leverage autonomous AI agents to automate compliance, manage internal and third-party risk, and continuously prove your security posture.“ Darunter fasst Drata zwei Plattformlinien zusammen. Compliance Automation und Enterprise GRC sammeln Nachweise und führen Kontrolltests aus, Enterprise GRC ergänzt eine Governance-Ebene für größere Unternehmen. Trust Center und AI Questionnaire Assistance bilden die zweite Linie. Sie dient dazu, eine Zertifizierung nachzuweisen, sobald sie vorliegt. Third-Party Risk Management wird inzwischen separat verkauft.
Drata wurde 2020 gegründet. Im Dezember 2022 sammelte Drata in einer Series-C-Runde 200 Millionen USD ein, bei einer Unternehmensbewertung von 2 Milliarden USD, und gibt an, weltweit mehr als 8.500 Kunden zu betreuen.
Tarife und Preise
| Tarif | Preis | Was hinzukommt |
|---|---|---|
| GRC Platform Foundation | Nur auf Anfrage | Bis zu 50 Vollzeitkräfte (FTE), ein vorab zugeordnetes Framework, Risikomanagement, individuelle Kontrollen, offene API |
| GRC Platform Advanced | Nur auf Anfrage | Frameworks nach Wahl, individuelle Verbindungen und Tests, individuelle Frameworks als Add-on |
| GRC Platform Enterprise | Nur auf Anfrage | Risk Management Pro, Compliance as Code Pro, Überprüfung von Benutzerzugriffen |
| Assurance Platform Foundation | Nur auf Anfrage | Trust Center im Firmenbranding, bis zu 100 freigegebene Domains, 10 Fragebögen pro Jahr |
Alle Preise in US-Dollar. Die Tarifseite von Drata nennt Stufen und Funktionen ohne ein einziges Dollarzeichen. Individuelle Frameworks stehen auf der Add-on-Liste von Advanced und Enterprise und sind in keinem der beiden Tarife standardmäßig enthalten.
Auf AWS Marketplace widersprechen sich Dratas zwei Einträge. Der eine nennt eine Plattformgebühr von 25.000 USD für eine Organisation mit 100 Mitarbeitenden plus 7.500 USD für jedes weitere Framework, von SOC 2 bis CMMC. Der andere nennt ein pauschales Foundation Package für 15.000 USD für 1 bis 50 Mitarbeitende, ohne separate Stufen. Prüfen Sie, welche Größenklasse für Sie gilt, bevor Sie mit einer Zahl rechnen. Unsere Preisstudie zu Compliance-Software stellt den niedrigsten veröffentlichten Preis jedes Anbieters nebeneinander. Marketplace-Preise bringen nie Punkte bei der Preistransparenz, denn dieser Wert zählt nur Preise auf der Website eines Anbieters.
 Thoropass 8.700 USD Nicht angegeben
 Sprinto 9.500 USD Bis 100 Mitarbeitende
 Vanta 14.000 USD 1 bis 20 Mitarbeitende
 Secureframe 15.000 USD Bis 100 Mitarbeitende
 Scrut 15.000 USD Bis 20 Mitarbeitende
 Drata 15.000 USD 1 bis 50 Vollzeitäquivalente
Frameworks
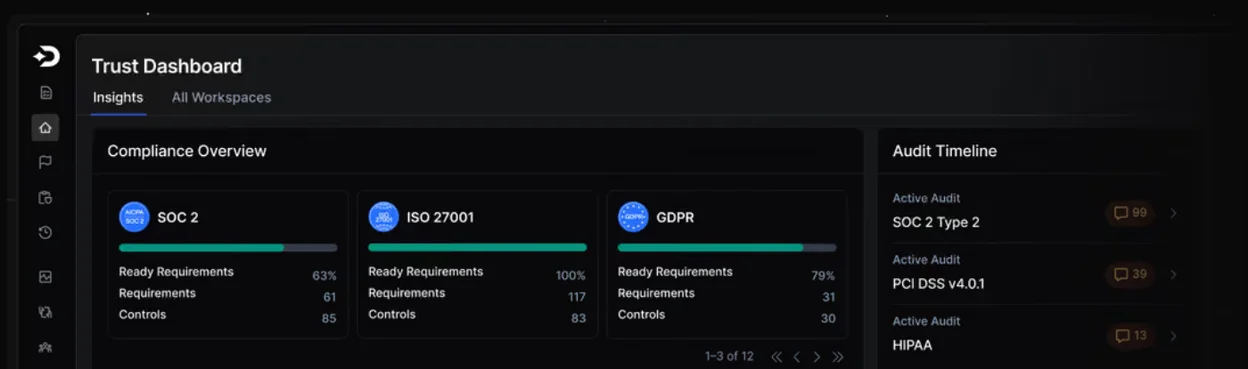
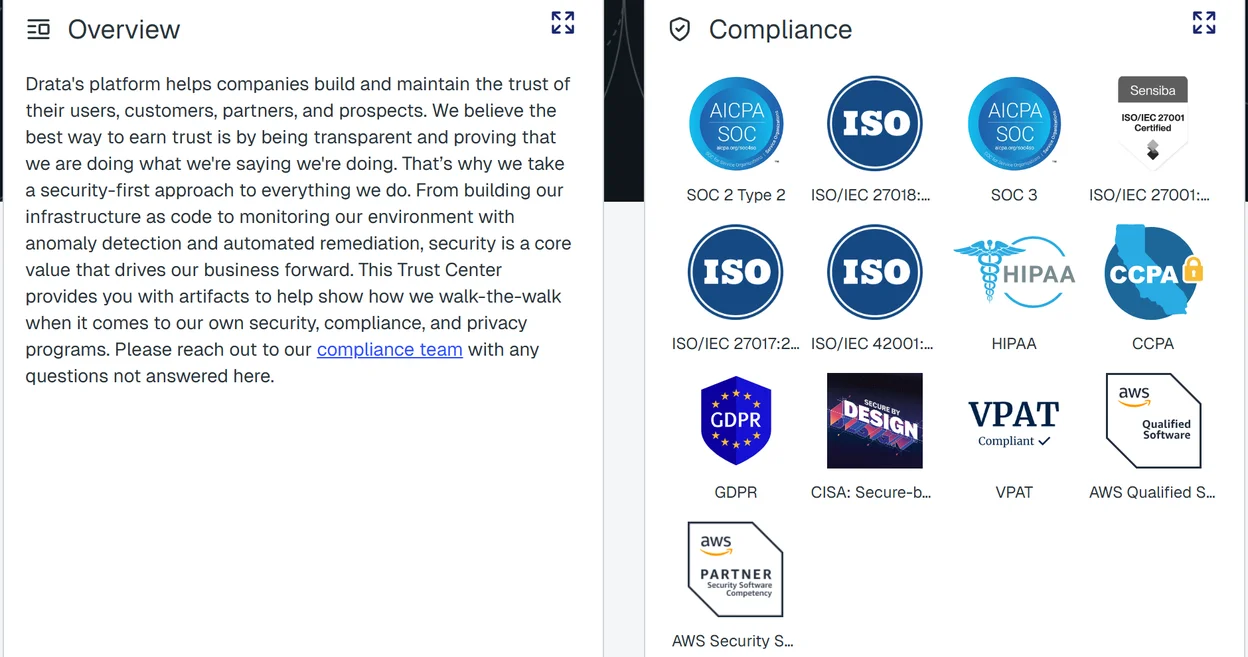
Drata gibt an, mehr als 30 vorgefertigte Frameworks mitzuliefern, von SOC 2 und ISO 27001 über NIST 800-53, FedRAMP und DORA bis zu drei KI-Standards: ISO 42001, NIST AI RMF und AIUC-1. FedRAMP und CMMC, die Cybersecurity Maturity Model Certification, laufen in der allgemeinen Plattform, einen separaten Defense-Tarif gibt es nicht. Damit steht Drata in unserem Ranking für CMMC-Compliance-Software neben Secureframe, das einen separaten Defense-Tarif verkauft.
Individuelle Frameworks bleiben auf den Tarifkarten Advanced und Enterprise GRC ein kostenpflichtiges Add-on. Auch im höchsten Tarif sind sie nicht kostenlos enthalten. Individuelle No-Code-Tests, bei Drata Adaptive Automation genannt, heben die Anpassbarkeit in unserem Bewertungsschema auf 4 von 5.
Nachweiserfassung und Überwachung
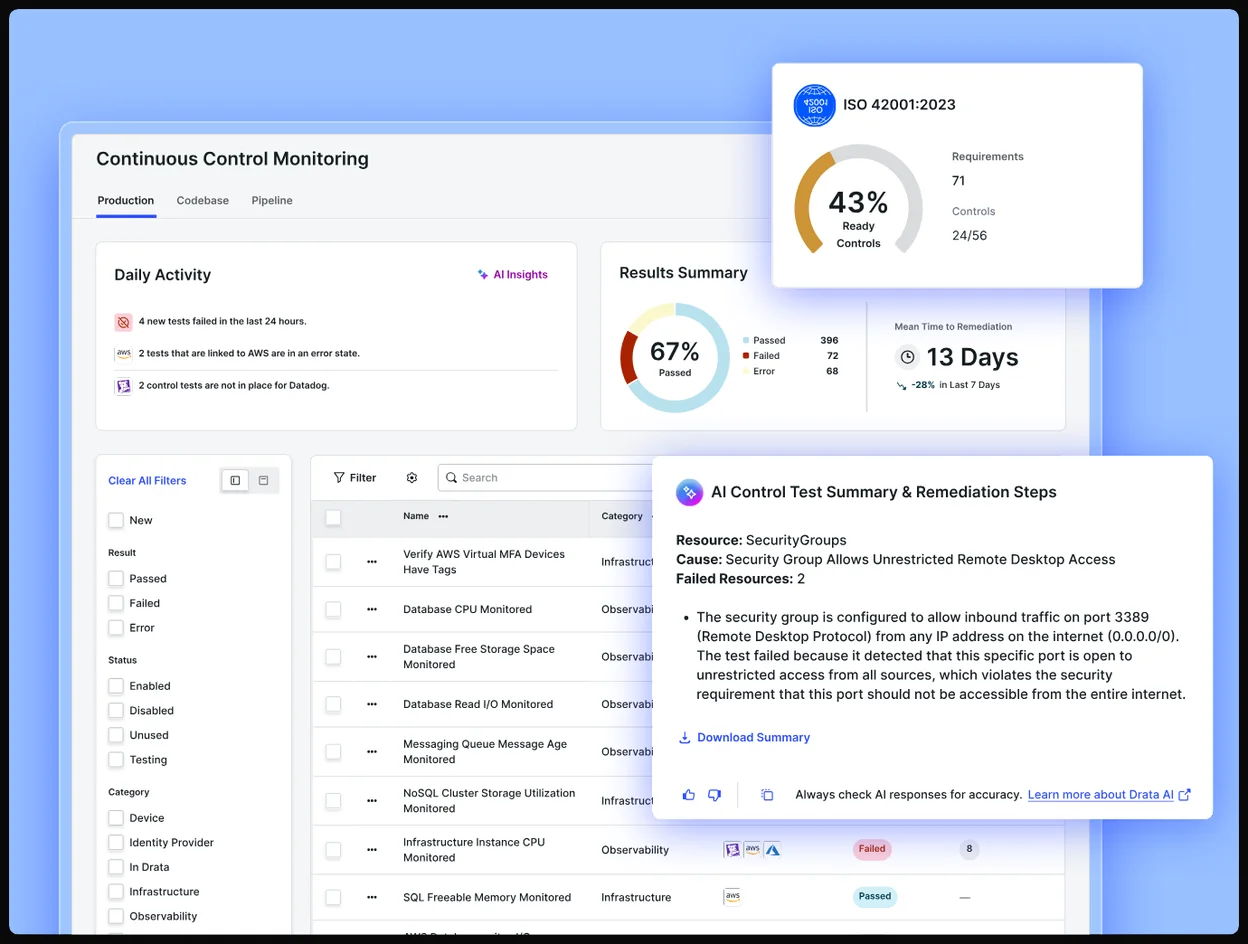
Die Integrationsseite von Drata nennt keine Zahl und spricht von „hundreds of tools across your tech stack.“ Das Bewertungsschema zählt „hundreds“ mit dem Mindestwert 200, deshalb gilt die Stufe 200 bis 299. Zusammen mit einer öffentlichen API und individuellen Verbindungen ergibt das beim Kriterium Automatisierte Nachweise 4 von 5. Ein Eintrag auf AWS Marketplace nennt mehr als 200 Anwendungen.
Kontinuierliche Tests laufen gegen die verbundenen Tools und melden Fehler zur Behebung. Adaptive Automation erweitert das um individuelle No-Code-Tests. Dieses Detail unterscheidet Drata von einer Plattform, die nur auf ihrer mitgelieferten Bibliothek aufbaut. Drata gibt an, täglich 15,7 Millionen Nachweise zu verarbeiten.
Audits
Dratas Auditor Alliance ist ein benanntes Netzwerk von mehr als 175 Prüfungsgesellschaften. A-LIGN, Coalfire und Armanino werden als Partner genannt. Auditoren arbeiten über den Audit Hub direkt in der Plattform und prüfen Nachweise und Freigaben in einem gemeinsamen Arbeitsbereich. Mehr als 80 % der Kunden finden ihren Auditor nach Angabe von Drata auf diesem Weg.
Diese Kombination bringt Drata bei der Audit-Anbindung 3 von 5. An einen Anbieter, der das Audit selbst mitverkauft, reicht das nicht heran. Thoropass macht genau das, über seine eigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft, und erreicht hier die vollen 5. Egal welche Plattform Sie wählen: Den SOC-2-Bericht selbst unterschreibt eine zugelassene CPA-Firma.
Lieferantenrisikomanagement
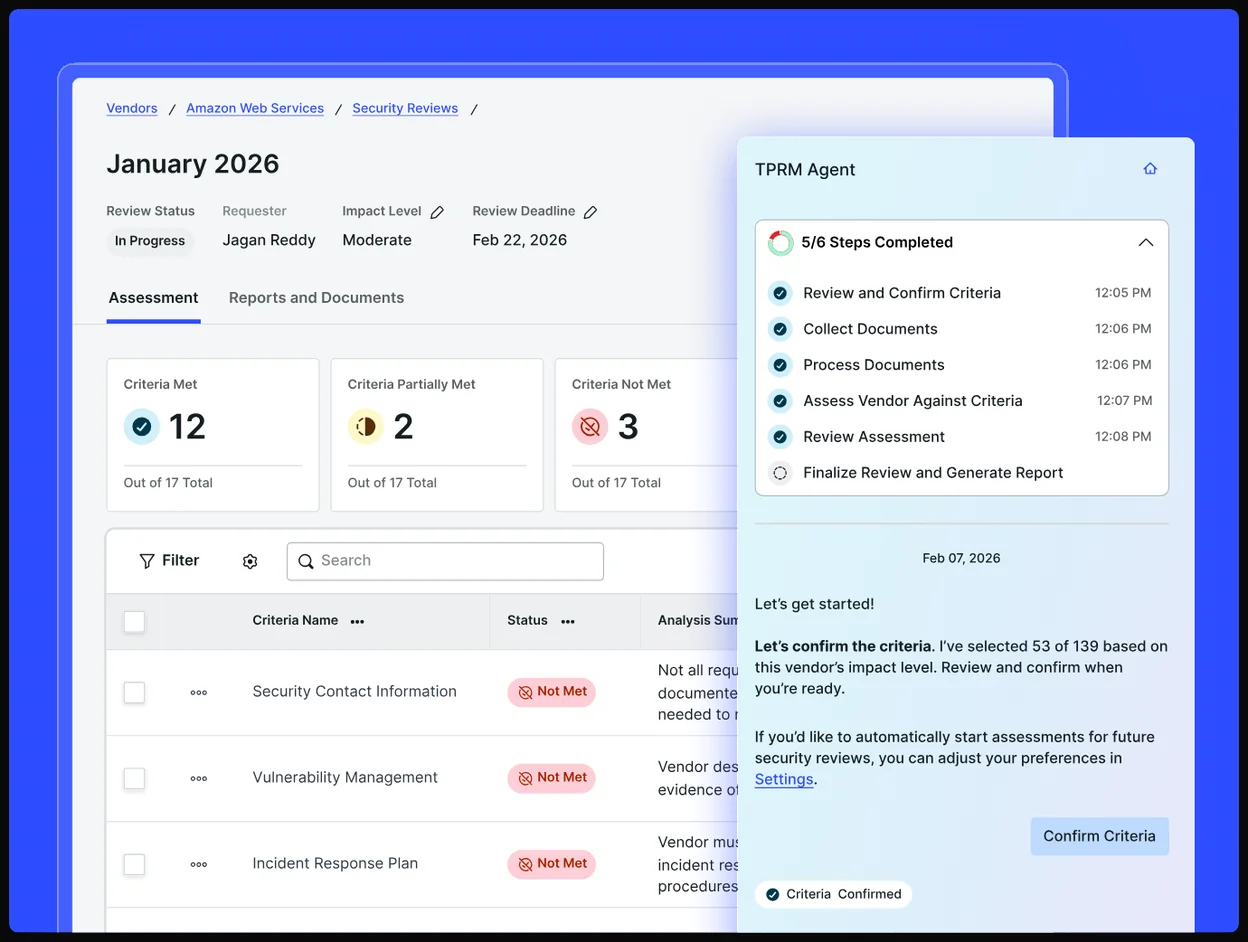
Vendor Risk Management gehört zur Kernplattform. Es baut ein Lieferantenverzeichnis auf, das Daten aus Okta SSO übernehmen kann, und verfolgt dann Risikoeinstufungen und Fragebögen, die direkt aus Drata verschickt werden. Ein separates, neueres Produkt, Third-Party Risk Management, ist seit September 2026 allgemein verfügbar und wird einzeln verkauft, mit Preisen pro Assessment statt pro Lieferant. Kunden können eine kostenlose Prüfung des inhärenten Risikos über alle Lieferanten laufen lassen und zahlen erst, wenn ein Lieferant eine vollständige Prüfung braucht.
Die automatische Prüfung der Sicherheitsdokumente von Lieferanten hebt das Lieferantenrisikomanagement in unserem Bewertungsschema auf 4 von 5. Die 5 setzt eine kontinuierliche Überwachung von Lieferanten nach dem Onboarding voraus, die OneTrust, Vanta, Sprinto und Scrut erreichen. Drata nennt wiederkehrende Prüfungen und automatische Neubewertungen, die das Bewertungsschema nicht als kontinuierliche Überwachung zählt.
Trust Center und Sicherheitsfragebögen
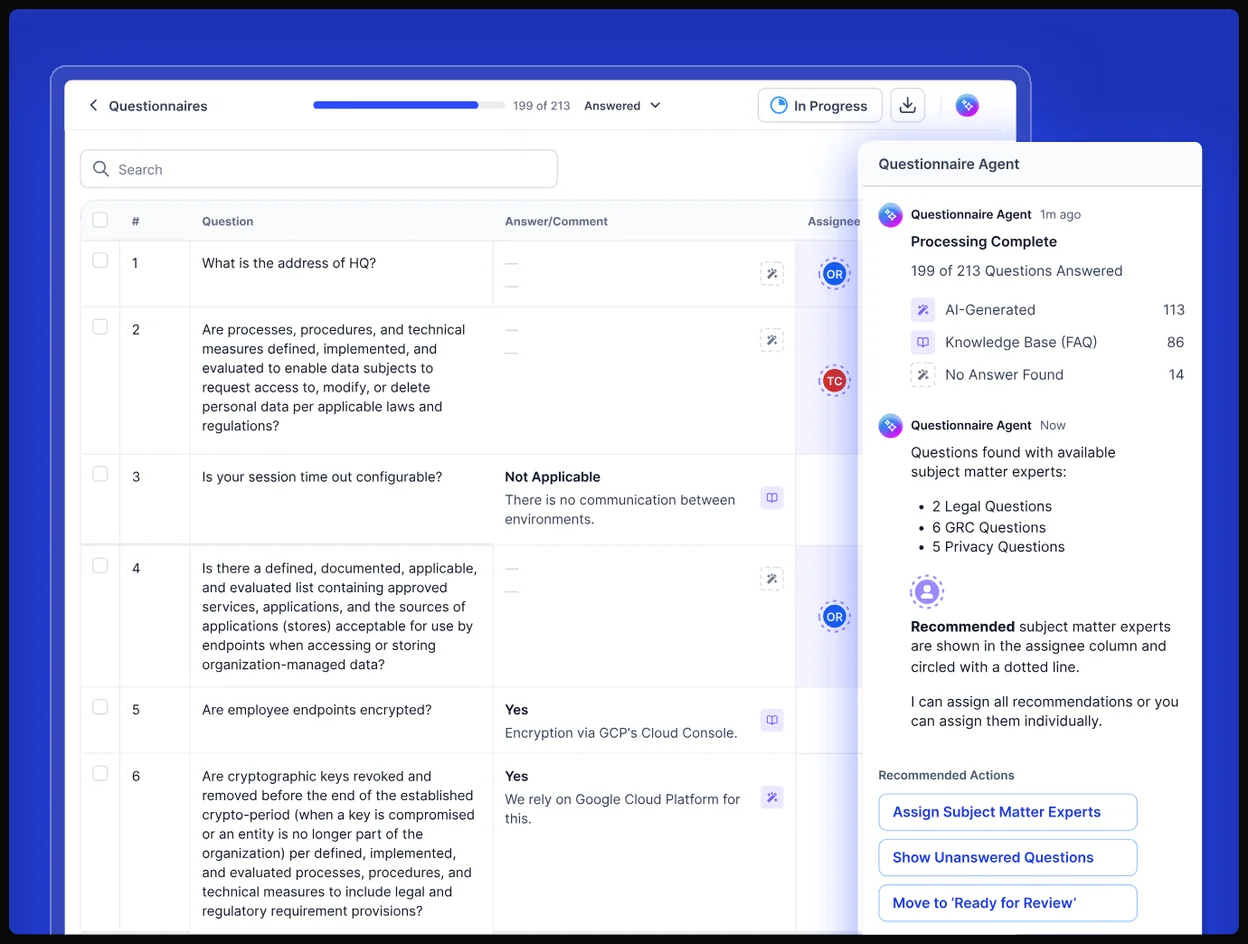
Dratas Trust Center läuft auf der übernommenen SafeBase-Plattform. Es nutzt eine individuelle Domain und das Branding des Unternehmens, und die Zahl freigegebener Domains wächst mit dem Tarif, bis zu 100 bei Foundation. Sensiblere Dokumente lassen sich hinter ein Clickwrap-NDA legen.
AI Questionnaire Assistance entwirft Antworten aus derselben Trust-Center-Wissensbasis, die die Fachleute eines Unternehmens aktuell halten. Danach gehen die Antworten zur Freigabe an einen Menschen, bevor etwas verschickt wird. Diese Kombination aus Trust Center und KI-gestützter Beantwortung von Fragebögen ist in unserem Bewertungsschema 4 von 5 wert.
Richtlinien und Personal
Richtlinienvorlagen gehören zur Plattform. Richtlinien, die aus Confluence oder Notion kommen, laufen im selben Workflow wie die Vorlagen von Drata, mit KI-Vorschlägen für die Zuordnung zu Kontrollen und mehrstufigen Freigabeketten.
Personaldaten kommen über die Synchronisierung mit HR-System und Identity Provider. Für das Onboarding gibt es feste Prozesse, ebenso für das Offboarding, wenn jemand das Unternehmen verlässt. Hintergrundprüfungen und Sicherheitsschulungen laufen über benannte Integrationskategorien: Certn und Checkr für das eine, Coursera und Cornerstone für das andere.
Ein nativer Geräte-Agent, seit 2023 Open Source, liest einmal täglich Einstellungen der Arbeitsplatzrechner wie Festplattenverschlüsselung und Bildschirmsperre aus. Der Zeitplan ist fest, Kunden können ihn nicht ändern.
Support und Services
Der Support beginnt mit einem KI-Assistenten namens Dratanaut. Er löst nach Angabe von Drata mehr als 80 % der Anfragen selbst, bevor ein Kunde nach einem Menschen fragen muss. Der Support ist 24 Stunden am Tag erreichbar, Montag bis Freitag. Ein internes Team aus ehemaligen Auditoren und Compliance-Fachleuten steht hinter Chat und E-Mail. Das Onboarding ist als fester Bestandteil jedes Vertrags genannt und keine separate Rechnungsposition.
Das sagen Rezensionen auf G2
Drata steht auf G2 bei 4,7 von 5 aus 1.397 Rezensionen. 84 % der Rezensionen vergeben fünf Sterne, 13 % vier Sterne.
Der Kundensupport führt die Lobthemen an, vor Benutzerfreundlichkeit und Compliance-Abdeckung. In der Kritik stehen zu wenige Integrationen vorn, gefolgt von Fehlern in den vorhandenen Integrationen, allgemeinem Verbesserungsbedarf, unklaren Anleitungen und der Oberfläche.
Eine Rezension aus dem Mid-Market-Segment trägt den Titel „Drata’s Biggest Risk Is Its Support Team and When You Need Help, You’re On Your Own“. Dratas VP of Customer Experience antwortete im Thread.
Für wen Drata passt
- Teams, die viele eigene Tests schreiben werden. Der No-Code-Baukasten von Adaptive Automation und 4 von 5 bei der Anpassbarkeit passen zu einem Programm, das der eingebauten Testbibliothek des Anbieters schnell entwächst.
- Programme, die eine Beziehung zu einem benannten Auditor brauchen. Die Auditor Alliance verbindet Unternehmen mit mehr als 175 vorab geprüften Firmen, darunter A-LIGN, Coalfire und Armanino. Die Nachweisprüfung läuft im Audit Hub.
- Unternehmen, die neben den eigenen Kontrollen auch Lieferantenrisiken steuern. Vendor Risk Management und das neue eigenständige Produkt Third-Party Risk Management laufen unter einem Dach, und beim Lieferantenrisikomanagement erreicht Drata hier 4 von 5.
Wann ein anderer Anbieter besser passt
- Sie wollen einen Preis vor dem ersten Gespräch. Secureframe ist der einzige Anbieter in diesem Vergleich, der einen Einstiegspreis auf secureframe.com nennt: 7.500 USD pro Jahr.
- Sie wollen das Audit zusammen mit der Plattform kaufen. Thoropass liefert das Audit selbst, über seine eigene CPA-Firma, und erreicht bei der Audit-Anbindung die vollen 5, Drata 3.
- Die Breite der Integrationen zählt mehr als alles andere. Vanta gibt mehr als 400 Integrationen an, den größten Katalog im Ranking für SOC-2-Compliance-Software, und liegt mit 82 zu 76 Punkten vor Drata.
- Die Anpassbarkeit gibt den Ausschlag. Sprinto erreicht bei der Anpassbarkeit die vollen 5, einen Punkt mehr als Drata mit 4, und führt mit 84 Punkten die Drata-Alternativen an.
So bewerten wir Drata
Drata erreicht 76 von 100 Punkten nach dem Bewertungsschema v0.9. Volle Punktzahl gibt es in den Kriterien Framework-Abdeckung und Nutzerzufriedenheit, dieselben zwei Kategorien, in denen die meisten Anbieter dieses Vergleichs dicht beieinanderliegen. Der niedrigste Wert ist die Preistransparenz mit 1 von 5, da drata.com Tarife ohne einen einzigen Dollarbetrag nennt. Danach folgt die Audit-Anbindung mit 3 von 5: angerechnet für das Netzwerk der Auditor Alliance und die Nachweisprüfung in der Plattform, ohne Anrechnung dafür, dass Drata das Audit selbst verkauft.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl5/5
Zu allen zehn Frameworks unserer Matrix gibt es auf drata.com eine separate Seite.
Stufe 5: Alles aus Stufe 3, dazu drei oder mehr von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl4/5
Drata beschreibt seinen Katalog als „hundreds of tools“, ohne Zahl. „Hundreds“ zählt mit dem Mindestwert 200, gewertet wird deshalb die Stufe 200 bis 299. Drata nennt außerdem eine öffentliche API und individuelle Verbindungen.
Stufe 4: 200 bis 299 veröffentlichte Integrationen, kontinuierliche Kontrolltests und eine öffentliche API oder ein Baukasten für eigene Integrationen.
- Audit-Anbindung15 % der Gesamtpunktzahl3/5
Die Auditor Alliance mit mehr als 175 Prüfungsgesellschaften nach Angabe von Drata, darunter A-LIGN, Coalfire und Armanino. Auditoren bearbeiten Nachweise über den Audit Hub direkt in der Plattform. Keine Anrechnung für den Kauf des Audits als Teil des Plattformvertrags.
Stufe 3: Ein namentlich genanntes Partnernetz und dazu die Prüfung von Nachweisen durch Auditoren in der Plattform.
- Preistransparenz10 % der Gesamtpunktzahl1/5
Nur Tarifnamen: zwei Linien, GRC Platform und Assurance Platform, jeweils mit den Tarifen Foundation, Advanced und Enterprise. Keine Dollarbeträge.
Stufe 1: Tarifnamen und Leistungsumfang sind veröffentlicht, ohne Zahlen.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl4/5
Ein Trust Center auf Basis der übernommenen SafeBase-Plattform, dazu KI-gestützte Hilfe bei Fragebögen.
Stufe 4: Beides, mit KI-gestützter Beantwortung von Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl4/5
Risikomanagement für Drittparteien, das Dokumente aus den Trust Centern der Lieferanten abruft und Assessments durchführt.
Stufe 4: Alles aus Stufe 3, dazu eine automatisierte Prüfung der Sicherheitsdokumente von Lieferanten.
- Anpassbarkeit10 % der Gesamtpunktzahl4/5
Individuelle Frameworks (ein Add-on in den Tarifen Advanced und Enterprise) und individuelle No-Code-Tests.
Stufe 4: Individuelle Frameworks, dazu individuelle automatisierte Kontrolltests.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl5/5
4,7 von 5 aus 1.397 Rezensionen auf G2. Die Trust-Center-Seite auf drata.com nennt 4,8, die Punktzahl hier stützt sich auf das G2-Profil.
Stufe 5: Durchschnitt 4,5 oder höher bei 200 oder mehr Rezensionen.
In dieser Bewertung nicht angerechnet
- Eine veröffentlichte Zahl der Integrationen
Drata kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.