Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
Das höchste Nutzer-Rating in diesem Vergleich und eine lange Liste regionaler Frameworks. Ein kleinerer Integrationskatalog und die fehlende Preisseite kosten die meisten Punkte.
Am besten für regionale Frameworks außerhalb der USA.
Stärken
- Höchster G2-Durchschnitt im Vergleich
- Regionale Frameworks, die nur wenige Konkurrenten führen
- Frameworkübergreifende Zuordnung von Kontrollen
Schwächen
- Überhaupt keine Preisseite
- Die kleinste veröffentlichte Zahl an Integrationen in diesem Vergleich
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige Scrut-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
Scrut verbindet SOC 2 und ISO 27001 mit einer langen Liste regionaler Frameworks, für Teams, die ins Ausland verkaufen. In unserem Bewertungsschema erreicht Scrut 72 von 100 Punkten und steht in unserem Ranking der SOC-2-Compliance-Software auf Platz fünf von sechs, hinter Secureframe mit 75 und vor Thoropass mit 52 Punkten.
Scrut hat das höchste G2-Rating in diesem Vergleich, 4,9 von 5, und seine Framework-Liste reicht bis zu regionalen Regelwerken wie MAS TRM, SAMA und RBI. Die meisten Punkte kostet die fehlende Preisangabe: scrut.io/pricing liefert einen 404-Fehler, und die Preistransparenz erreicht 0 von 5. Gleichauf mit Thoropass ist das der niedrigste Wert im Ranking. Audit-Anbindung und Automatisierte Nachweise erreichen jeweils 3 von 5, denn 150+ Integrationen fallen in die Stufe 100 bis 199 des Bewertungsschemas. Die Anpassbarkeit erreicht 4.
Leistungsumfang
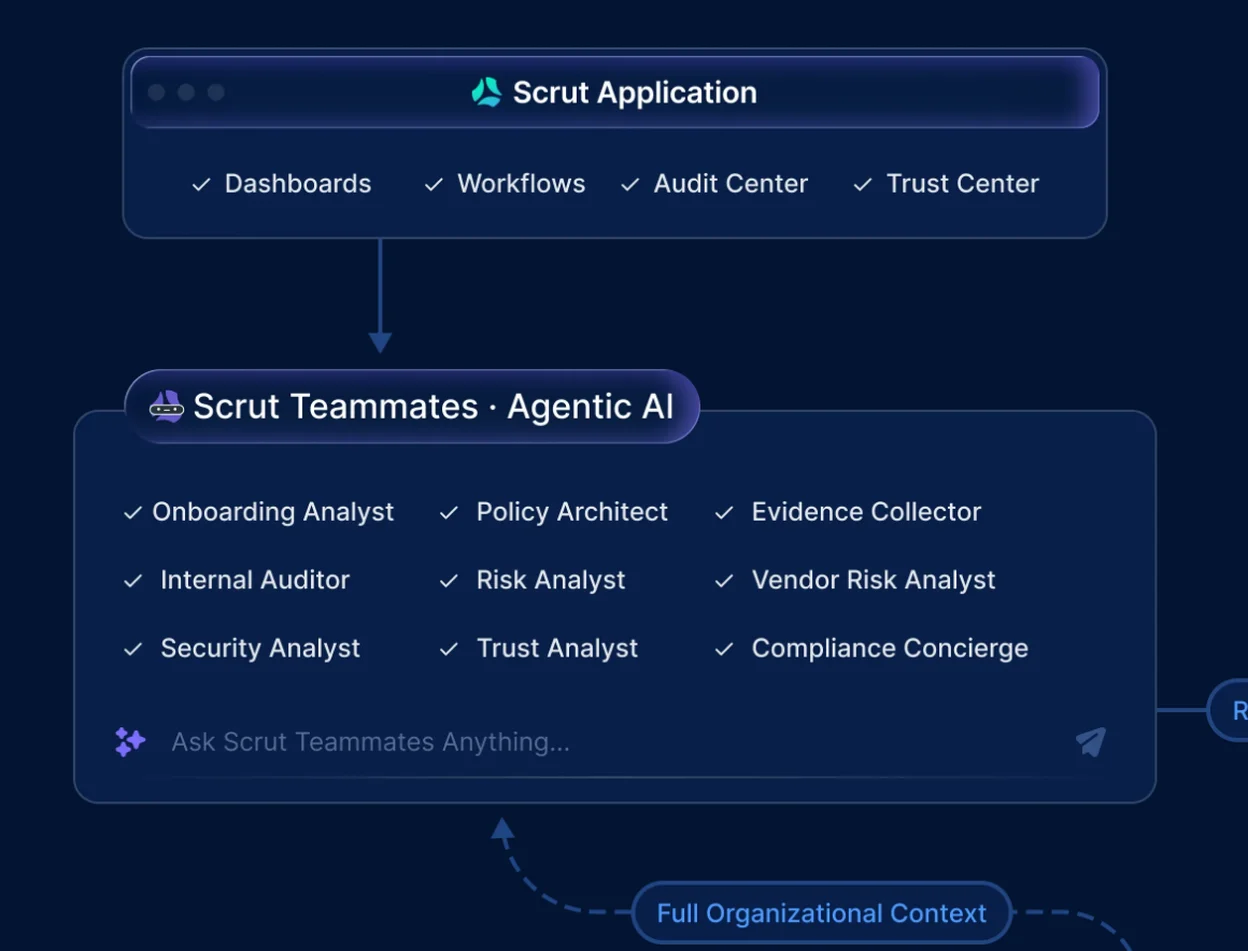
Scrut baut sein Produkt um sogenannte AI Teammates auf, eine Reihe von Agenten mit eigenen Namen, die in jedes Modul eingebaut sind. Teammates wie der Evidence Collector, der Policy Architect und der Internal Auditor sammeln nach Angabe von Scrut Nachweise, entwerfen Richtlinien und prüfen Audit-Feststellungen. Unter dem Branding steckt ein klassischer Compliance-Stack: ein Kern für Compliance-Automatisierung, ein Modul für Lieferantenrisiken, ein Trust Center und ein Audit Center. Zwei Produktlinien sind 2026 neu: Shadow AI Governance, um KI-Tools zu entdecken, die Mitarbeitende ohne Freigabe nutzen, und DAST für kontinuierliche Schwachstellenscans.
Scrut wurde 2021 gegründet und sammelte im April 2024 in einer Wachstumsrunde unter Führung von Lightspeed 10 Millionen USD ein. Scrut gibt an, mehr als 2.500 Kunden in mehr als 65 Ländern zu betreuen.
Tarife und Preise
| Tarif | Preis | Was hinzukommt |
|---|---|---|
| Alle Tarife | Nur auf Anfrage | Jeder Tarif enthält nach Angabe von Scrut alle Kernfunktionen, Module und Frameworks. Audit-Kosten sind ein separater Posten. |
Alle Preise sind US-Preise. Die Preisseite von Scrut liefert einen 404-Fehler, und auf scrut.io sind weder Tarifnamen noch Dollarbeträge veröffentlicht. Deshalb erreicht die Preistransparenz hier 0 von 5. Das ist, gleichauf mit Thoropass, der niedrigste Wert unter den sieben.
Die einzige konkrete Zahl steht auf AWS Marketplace: 15.000 USD pro Jahr für Organisationen mit bis zu 20 Mitarbeitenden, weitere Stufen zeigt dieser Eintrag nicht. Die Zahl ist wissenswert, bringt aber keine Punkte, denn unser Bewertungsschema zählt nur Preise, die ein Anbieter auf seiner Website nennt. Die Preise auf AWS Marketplace hängen in diesem Vergleich von der Größenklasse ab. Unsere Studie zu den Preisen von Compliance-Software führt sie vollständig auf: Vanta beginnt bei 14.000 USD für 1 bis 20 Mitarbeitende, Secureframe bei 15.000 USD für bis zu 100 und Drata bei 15.000 USD für 1 bis 50 Mitarbeitende oder 32.500 USD für eine Organisation mit 100 Personen. Die Größenklassen sind vor den Dollarbeträgen zu vergleichen.
 Thoropass 8.700 USD Nicht angegeben
 Sprinto 9.500 USD Bis 100 Mitarbeitende
 Vanta 14.000 USD 1 bis 20 Mitarbeitende
 Secureframe 15.000 USD Bis 100 Mitarbeitende
 Scrut 15.000 USD Bis 20 Mitarbeitende
 Drata 15.000 USD 1 bis 50 Vollzeitäquivalente
Frameworks
Scrut gibt auf seiner Startseite mehr als 70 Frameworks an. In der Meta-Beschreibung derselben Seite steht eine andere Zahl, 60 plus, und der Eintrag auf AWS Marketplace nennt auf ein und derselben Seite zwei weitere Werte, 50 plus und 80 plus. Jede einzelne dieser Zahlen ist eine Angabe von Scrut und keine gesicherte Zählung.
Unstrittig ist die regionale Breite. Die Liste von Scrut enthält MAS TRM und SAMA für Banken in Südostasien und am Golf, die Regeln der RBI für indische Finanzinstitute, TISAX für europäische Automobilzulieferer, DORA und NIS 2 für Betreiber in der EU sowie CMMC 2.0 und NIST 800-171 für Rüstungsunternehmen. FedRAMP fehlt als einziges US-Bundes-Framework auf der Liste. Individuelle Frameworks lassen sich per CSV-Upload anlegen, und ein Unified Control Framework ordnet gemeinsame Kontrollen standardübergreifend zu. Scrut nennt außerdem individuelle Tests, daher erreicht die Anpassbarkeit 4 von 5. Die Zuordnung über Frameworks hinweg gilt für Kontrollen, das reicht nicht für 5.
Nachweiserfassung und Überwachung
Scrut verbindet sich mit mehr als 150 Tools, von Identitätsanbietern über Cloud-Plattformen und HR-Systeme bis zu Entwicklerwerkzeugen. Dazu laufen Hunderte vorgefertigter automatisierter Tests. Die Nachweise aktualisieren sich nach Zeitplan, ohne dass jemand an eine manuelle Prüfung denken muss.
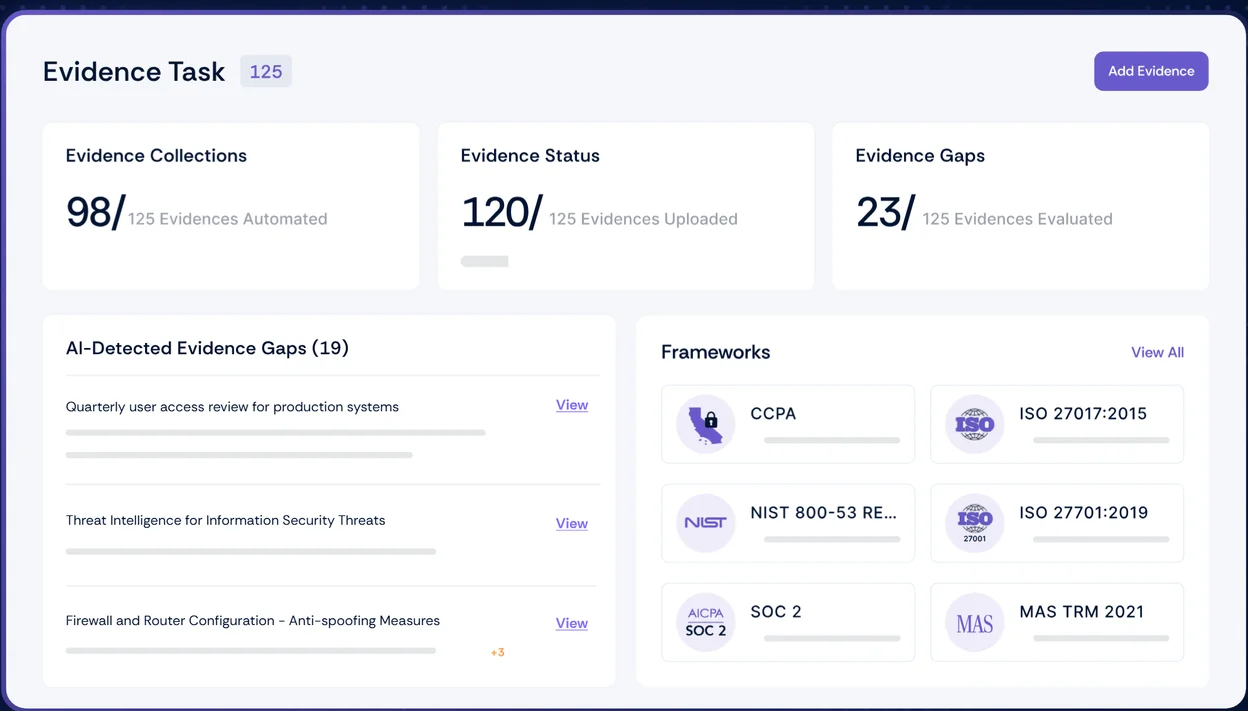
Für Tests, die nicht in den Zeitplan fallen, können Teams eigene Wiederholungsintervalle festlegen. Beim Kriterium Automatisierte Nachweise bleibt es in unserem Bewertungsschema bei 3 von 5, weil 150+ Integrationen in der Stufe 100 bis 199 liegen. Vanta, Sprinto, Secureframe und OneTrust geben alle 300 oder mehr Integrationen an, was hier mehr Punkte bringt.
Audits
Bei Scrut laufen Audits über ein Audit Center in der Plattform und ein Partnernetzwerk von Auditoren, die die Plattform kennen. Scrut nennt Connor Consulting, 360 Advanced und Sensiba als Audit-Partner. Teams laden ihren Auditor direkt ein, legen fest, was der Auditor sehen darf, und teilen Nachweise, ohne Dokumente per E-Mail hin- und herzuschicken. Interne und externe Audits desselben Frameworks laufen als getrennte, klonbare Audits. So muss das Setup nicht bei jedem Wiederholungsaudit neu aufgebaut werden.
Das Netzwerk und die Nachweisprüfung in der Plattform ergeben zusammen 3 von 5 bei der Audit-Anbindung. Wer das Audit direkt in der Plattform kaufen und durchführen lassen will, sollte sich Thoropass ansehen, den einzigen Anbieter hier, der das über seine eigene Prüfungsgesellschaft leistet. Einen SOC-2-Bericht unterzeichnet eine CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft, nicht die Plattform selbst.
Lieferantenrisikomanagement
Scrut findet Lieferanten automatisch über SSO-Verbindungen zu Google Workspace und Azure AD oder über einen CSV-Massenupload. Danach entwerfen die AI Teammates von Scrut für jeden Lieferanten einen passenden Fragebogen und bewerten das Risiko in den Antworten. Außerdem ruft Scrut öffentliche Dokumente von Lieferanten ab und bewertet sie, liest hochgeladene Dokumente und überwacht Online-Quellen auf Sicherheitsvorfälle, die mit einem Lieferanten zusammenhängen.
Diese laufende Überwachung ergibt zusammen mit Erkennung, Fragebögen und Dokumentenprüfung 5 von 5 beim Lieferantenrisikomanagement, gleichauf mit Sprinto, Vanta und OneTrust.
Trust Center und Sicherheitsfragebögen
Das Trust-Portal läuft auf Ihrer Domain. Wer es aufruft, kann öffentliche Dokumente herunterladen oder geschützte Dokumente unter NDA anfordern. Die AI Teammates von Scrut füllen Fragebögen von Interessenten automatisch aus, auf Basis der Dokumente und Richtlinien, die bereits in Scrut liegen. Die Antworten lassen sich als eine Datei exportieren oder über eine Browser-Erweiterung in manche Lieferantenportale übertragen.
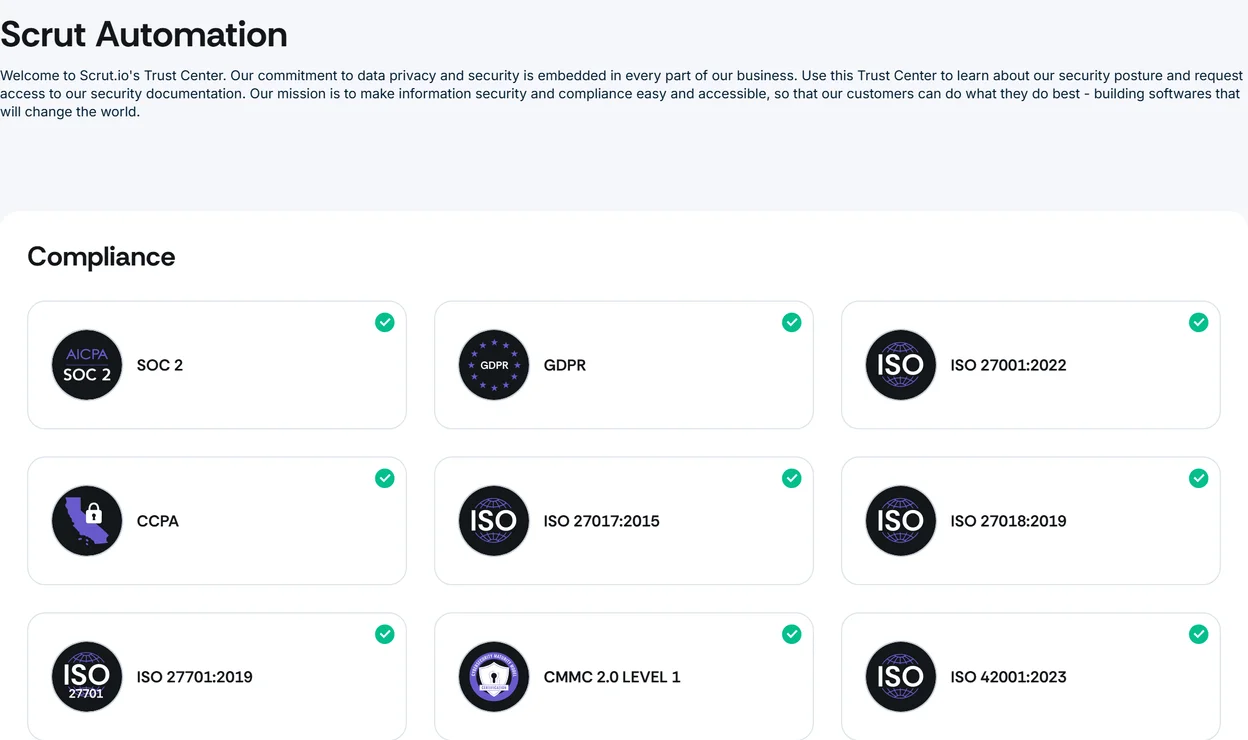
Das Trust Center und die KI-gestützte Beantwortung von Fragebögen sind beide verfügbar. Das ergibt in unserem Bewertungsschema 4 von 5.
Richtlinien und Personal
Sicherheitsschulungen sind eingebaut, alternativ lässt sich ein Drittanbieter anbinden. Scrut ergänzt Wissensabfragen mit einstellbaren Punkteschwellen. Ein Geräte-Agent oder eine MDM-Integration hält Geräteeinstellungen und Virenschutzstatus auf dem aktuellen Stand. Bei neuen Mitarbeitenden laufen Richtlinienbestätigung, Installation des Virenschutzes und Geräteprüfung automatisch ab. Für ausscheidende Mitarbeitende entsteht ein nachverfolgter Offboarding-Datensatz mit angehängten Austrittsdokumenten.
Die Richtlinienvorlagen sind von Auditoren geprüft. Über Richtlinienvariablen kann ein Team eine Änderung in alle Dokumente auf einmal übernehmen, statt jedes einzeln von Hand zu bearbeiten.
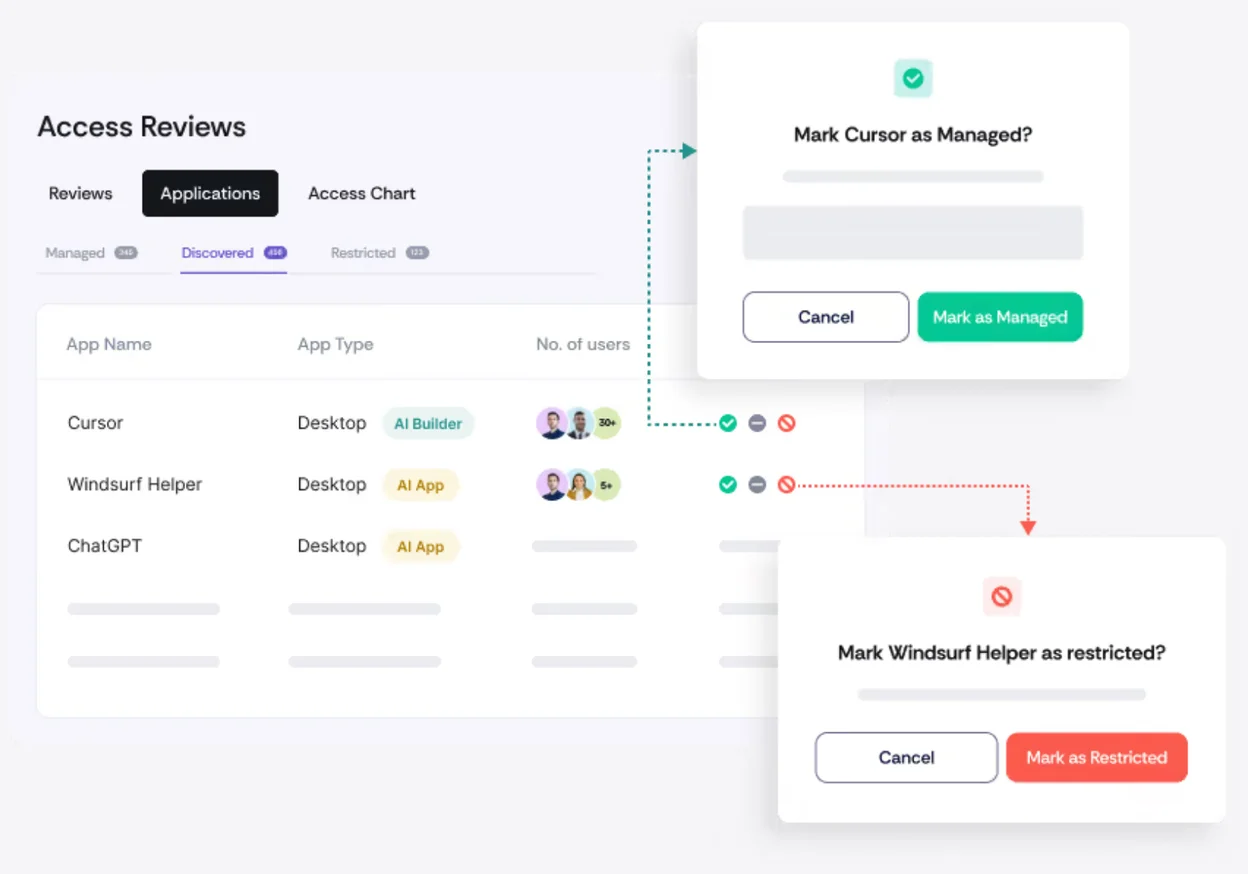
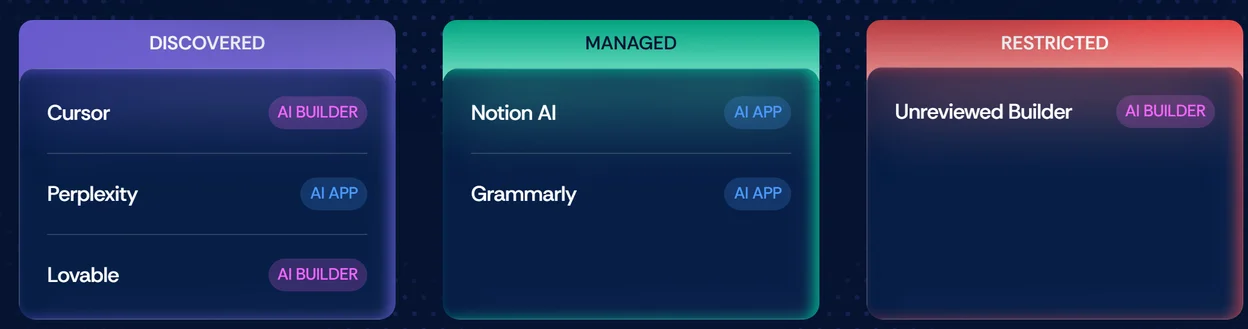
2026 hat Scrut ein Modul für Shadow AI Governance ergänzt. Es erkennt die KI-Apps, die ein Unternehmen nutzt, und stellt sie unter Governance.
Support und Services
Scrut stellt einen festen InfoSec-Manager zur Seite, der beim Entwurf von Richtlinien und bei der Auslegung von Frameworks hilft. Dazu kommt ein Implementierungsmanager, der die Einführung verantwortet und mehr tut, als Tickets zu beantworten, wenn etwas kaputtgeht. Der Eintrag auf AWS Marketplace nennt das Onboarding als vollständig im Vertrag enthalten, einschließlich der Einrichtung der Integrationen und des laufenden Supports.
Das sagen Rezensionen auf G2
Scrut erreicht auf G2 im Schnitt 4,9 von 5 Sternen aus 1.328 Rezensionen, den höchsten Wert in diesem Vergleich. 94 % der Rezensionen vergeben fünf Sterne, 4 % vier Sterne.
Benutzerfreundlichkeit und schneller Support führen die Lobthemen an, dahinter folgen ein hilfsbereites Team, Compliance-Management und Compliance-Abdeckung. Die Kritik dreht sich um Verbesserungsbedarf, technische Probleme, fehlende Funktionen und die Lernkurve.
Eine Rezension zur Geschwindigkeit: „The platform lags sometimes, and the response time is slow.“
Für wen Scrut passt
- Teams, die in regionale Märkte verkaufen. MAS TRM, SAMA, RBI, TISAX, DORA und NIS 2 stecken in einer Plattform.
- Wer genau auf die Sterne bei G2 achtet. 4,9 von 5 aus 1.328 Rezensionen sind der höchste Durchschnitt der sieben bewerteten Plattformen.
- Rüstungsunternehmen, die gezielt CMMC-Werkzeuge vergleichen. Scrut führt CMMC 2.0 Level 1 und Level 2 unter seinen Frameworks, und unser Ranking der CMMC-Compliance-Software ordnet das Feld allein nach diesem Framework.
Wann ein anderer Anbieter besser passt
- Sie wollen vor dem ersten Gespräch einen echten Preis. Secureframe ist in diesem Vergleich der einzige Anbieter, der auf seiner Website einen Einstiegspreis nennt.
- Sie wollen das Audit als Teil der Plattform. Thoropass führt das Audit selbst durch, über seine eigene Prüfungsgesellschaft.
- Sie brauchen einen größeren Integrationskatalog als die 150+ von Scrut. Vanta, Sprinto und Secureframe geben alle 300 oder mehr Integrationen an und erreichen beim Kriterium Automatisierte Nachweise mehr Punkte.
So bewerten wir Scrut
Scrut erreicht 72 von 100 Punkten im Bewertungsschema v0.9. Die volle Punktzahl gibt es bei Framework-Abdeckung, Lieferantenrisikomanagement und Nutzerzufriedenheit. Die Preistransparenz (0 von 5) kostet die meisten Punkte. Audit-Anbindung und Automatisierte Nachweise erreichen jeweils 3 von 5, wobei 150+ Integrationen in die Stufe 100 bis 199 des Bewertungsschemas fallen. Die Anpassbarkeit erreicht 4.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl5/5
70+ Frameworks, darunter regionale Regelwerke wie MAS TRM, SAMA und RBI. FedRAMP steht nicht auf der Liste.
Stufe 5: Alles aus Stufe 3, dazu drei oder mehr von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl3/5
150+ Integrationen (Startseite von scrut.io) mit kontinuierlicher Prüfung der Nachweise. Die Seite zu Integrationen nennt keine Zahl.
Stufe 3: 100 bis 199 veröffentlichte Integrationen, mit kontinuierlichen automatisierten Kontrolltests.
- Audit-Anbindung15 % der Gesamtpunktzahl3/5
Ein Audit Center, in dem Auditoren Nachweise teilen und nachverfolgen, und ein Partnernetzwerk von Auditoren, die die Plattform kennen. Scrut nennt Connor Consulting, 360 Advanced und Sensiba als Audit-Partner. Keine Punkte für den Kauf des Audits als Teil des Plattformvertrags.
Stufe 3: Ein namentlich genanntes Partnernetz und dazu die Prüfung von Nachweisen durch Auditoren in der Plattform.
- Preistransparenz10 % der Gesamtpunktzahl0/5
Die Preisseite liefert einen 404-Fehler, und auf scrut.io sind keine Tarifdetails veröffentlicht.
Stufe 0: Auf der Website des Anbieters stehen weder Preise noch Details zu den Tarifen.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl4/5
Ein Trust Center mit automatisierter Beantwortung von Fragebögen durch die AI Teammates von Scrut.
Stufe 4: Beides, mit KI-gestützter Beantwortung von Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl5/5
Lieferanten werden über SSO oder einen CSV-Upload gefunden, KI-generierte Fragebögen gehen direkt aus der Plattform hinaus, und KI bewertet das Risiko in den Antworten jedes Lieferanten. Scrut ruft öffentliche Dokumente der Lieferanten ab und bewertet hochgeladene, und KI-gestützte Threat Intelligence überwacht Online-Quellen auf Datenpannen bei jedem Lieferanten.
Stufe 5: Alles aus Stufe 4, dazu kontinuierliche Überwachung des Lieferantenrisikos nach dem Onboarding.
- Anpassbarkeit10 % der Gesamtpunktzahl4/5
Individuelle Frameworks (CSV-Upload), individuelle Kontrollen, individuelle Tests und ein einheitliches Kontroll-Framework mit standardübergreifender Zuordnung. Keine Punkte dafür, dass ein Test für mehrere Frameworks zählt.
Stufe 4: Individuelle Frameworks, dazu individuelle automatisierte Kontrolltests.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl5/5
4,9 von 5 aus 1.328 Rezensionen auf G2, der höchste Durchschnitt in diesem Vergleich.
Stufe 5: Durchschnitt 4,5 oder höher bei 200 oder mehr Rezensionen.
In dieser Bewertung nicht angerechnet
- Öffentliche API
- Veröffentlichte Preise
Scrut kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.