Die beste Audit-Management-Software unter den sieben hier bewerteten ist Sprinto mit 84 von 100 Punkten auf dem Bewertungsschema. Dahinter folgen Vanta mit 82, Drata mit 76, Secureframe mit 75, Scrut mit 72, OneTrust mit 64 und Thoropass mit 52. Sechs der sieben stellen auditorenseitige Nachweisarbeitsbereiche bereit; alle werden nach demselben Bewertungsschema eingestuft.
Drata bündelt Nachweisanfragen in einem Audit Hub und nennt mehr als 175 Gesellschaften in seiner Auditor Alliance. Thoropass liegt insgesamt am unteren Ende, führt aber das Audit über die hauseigene CPA-Firma durch, als einzige Plattform der sieben. Sprinto nennt Prüfungsgesellschaften im Foundation-Tarif und sammelt Nachweise kontinuierlich aus 300+ Integrationen. Teams, die Enterprise-Audit-Management-Suiten prüfen, finden außerdem Archer, Optro, Ideagen und CaseWare, die außerhalb der bewerteten Auswahl liegen.
Am besten für den Kauf von Plattform und Auditauftrag von einem Anbieter
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Was Audit-Management-Software leistet
Audit-Management-Software organisiert die Arbeit zwischen einem Compliance-Team und einem externen Auditor. Auf Teamseite sammelt sie Nachweise aus verbundenen Systemen, ordnet jedes Nachweisdokument einer Kontrolle und einer verantwortlichen Person zu und markiert Lücken, wenn eine Kontrolle einen Test nicht besteht. Auf Auditorenseite gibt sie einem Prüfer einen abgegrenzten Arbeitsbereich: Nachweisanfragen gehen ein, Dokumente kommen zurück, Befunde werden protokolliert und bis zur Behebung nachverfolgt.
Für Sicherheitszertifizierungsaudits nach SOC 2, ISO 27001 oder HIPAA braucht der Auditor einen datierten, quellenbenannten Datensatz für jede Kontrolle im Geltungsbereich. Die Plattformen hier automatisieren diese Erfassung und halten sie aktuell, damit der Auditor am Vorabend des Audits keine ZIP-Datei erhält.
Compliance-Management-Software deckt denselben Workflow neben Risikoregistern und Richtlinienbibliotheken ab, und GRC-Software ergänzt unternehmensweites Risikomanagement und Governance für einen größeren Geltungsbereich.
So entsteht die Rangfolge
Für alle sieben Plattformen gilt dasselbe Bewertungsschema mit acht Kriterien wie für jedes andere Ranking auf dieser Website. Die Kriterien stehen nach Gewicht in dieser Reihenfolge: Automatisierte Nachweise (20 Punkte), Framework-Abdeckung und Audit-Anbindung (je 15), dann Preistransparenz, Trust Center und Fragebögen, Lieferantenrisikomanagement, Anpassbarkeit und Nutzerzufriedenheit (je 10).
Die Audit-Anbindung ist das zentrale Kriterium für diesen Fokus. Sie misst, ob die Plattform ein Netzwerk von Prüfungsgesellschaften nennt, ob Auditoren Nachweise in der Plattform prüfen und ob die Plattform das Audit selbst durchführt. Eine Funktion wird angerechnet, wenn der Anbieter sie in einem Tarif oder Add-on nennt. Ein Eintrag auf der Roadmap zählt nicht.
1. Sprinto: Insgesamt am besten für Audit-Management mit einem namentlich genannten Partnernetzwerk
84/100
Stark (70 bis 84)
Funktionen von Sprinto
Sprinto liegt mit 84 von 100 Punkten beim Audit-Management-Fokus auf Platz 1. Sprinto verkauft Audit Management als eigenständiges Produkt, mit einem Audit-Management-Modul, in dem Auditoren Nachweise direkt in der Plattform prüfen. Sprinto nennt im Foundation-Tarif mindestens 17 Prüfungsgesellschaften in seinem Partnernetzwerk, und Growth-Tarif-Kunden können einen eigenen Auditor mitbringen. Nachweise werden kontinuierlich aus 300+ Integrationen gesammelt, sodass die Nachweisqueue ohne Uploads in letzter Minute aktuell bleibt. Nach Angabe von Sprinto sind Befunde mit Kontrollen verknüpft, und Abhilfemaßnahmen werden Verantwortlichen im selben Workflow zugewiesen. Die Audit-Anbindung erreicht unter den sieben 3 von 5. Die Anpassbarkeit erreicht 5 von 5, und ein Team kann individuelle Kontrollen erstellen und einen Test über mehrere Frameworks im Geltungsbereich zuordnen.
Am besten für
Insgesamt am besten für Audit-Management mit einem namentlich genannten Partnernetzwerk
2. Vanta: Am besten für interne Audit-Workflows mit zugewiesenen Prüfenden und zentralisierten Befunden
82/100
Stark (70 bis 84)
Funktionen von Vanta
Vanta liegt mit 82 Punkten auf Platz 2. Nach Angabe von Vanta lassen die internen Audit-Workflows ein Team interne Auditoren zuweisen, Überprüfungen verfolgen und Befunde an einem Ort zentralisieren, sodass Teams die Zertifizierung ohne Ad-hoc-Tabellen vorbereiten. Externe Auditoren verbinden sich über dieselbe Plattform, und Nachweise bleiben mit den geprüften Kontrollen verknüpft. Laut Vanta erstellt ein Report Center Berichte für Stakeholder, und Geschäftsbereiche können separate Workspaces für ihren eigenen Auditumfang nutzen. Vanta gibt 400+ Integrationen an, was die Nachweiserfassung über den verbundenen Stack laufend hält. Die Audit-Anbindung erreicht 3 von 5. Beim Lieferantenrisikomanagement erreicht Vanta 5 von 5 über einen TPRM Agent, der Lieferanten kontinuierlich überwacht.
Am besten für
Am besten für interne Audit-Workflows mit zugewiesenen Prüfenden und zentralisierten Befunden
Der größte Integrationskatalog im Ranking für SOC-2-Compliance-Software, mit 5 von 5 beim Lieferantenrisikomanagement. Die Preistransparenz ist das schwächste Kriterium, da auf der Website von Vanta kein Preis steht. Bei der Audit-Anbindung erreicht Vanta 3 von 5.
3. Drata: Am besten für Nachweisanfrage-Workflows in einem Audit Hub mit einem Netzwerk von 175+ Prüfungsgesellschaften
76/100
Stark (70 bis 84)
Funktionen von Drata
Drata liegt mit 76 Punkten auf Platz 3. Der Audit Hub gibt Auditoren einen gemeinsamen Arbeitsbereich für Nachweisanfragen, Dokument-Uploads, Prüfkommentare und Freigaben. Nach Angabe von Drata zählt die Auditor Alliance mehr als 175 Prüfungsgesellschaften. Die Audit-Anbindung erreicht 3 von 5. Zugriffsprüfungen automatisieren die Zuweisung von Zuständigkeiten. No-Code-Individualtests, die Drata Adaptive Automation nennt, lassen ein Team Kontrollen ohne Code hinzufügen. Drata verkauft außerdem Third-Party Risk Management als eigenständige Lösung, und das Lieferantenrisikomanagement erreicht 4 von 5.
Am besten für
Am besten für Nachweisanfrage-Workflows in einem Audit Hub mit einem Netzwerk von 175+ Prüfungsgesellschaften
Punktzahl
76 von 100 Punkten
Preise
Kein Listenpreis. Tarifnamen in zwei Produktlinien. drata.com/plans
Audit
Partner-Prüfungsgesellschaften der Auditor Alliance, mit einem Audit Hub für die Prüfung der Nachweise
Individuelle Frameworks nur als kostenpflichtiges Add-on
Stark bei individueller Automatisierung, Lieferantenrisikomanagement und einem benannten Netzwerk von Prüfungsgesellschaften. Drata nennt keinen Preis und beschreibt seine Integrationen nur als „hundreds“, das drückt die Punktzahl.
4. Secureframe: Am besten für automatisierte Tests mit Richtlinienvorlagen, geprüft von früheren Auditoren
75/100
Stark (70 bis 84)
Funktionen von Secureframe
Secureframe liegt mit 75 Punkten auf Platz 4. Nach Angabe von Secureframe wurden die Richtlinienvorlagen von früheren Auditoren entwickelt und geprüft. Automatisierte Tests laufen gegen verbundene Systeme, und Secureframe gibt an, Kontrollen über kontinuierliche Datenerfassung zu prüfen. Die Audit-Anbindung erreicht 2 von 5: Secureframe erhält keinen Punkt für ein namentlich genanntes Netzwerk von Prüfungsgesellschaften. User Access Reviews und Vendor Access Reviews laufen als zwei getrennte Werkzeuge, sodass ein Auditor Mitarbeiter- und Lieferantenzugriffe unabhängig voneinander prüfen kann. Secureframe Fundamentals beginnt bei 7.500 USD pro Jahr, dem einzigen Dollarlistenpreis unter den sieben.
Am besten für
Am besten für automatisierte Tests mit Richtlinienvorlagen, geprüft von früheren Auditoren
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Stärken
Der einzige Einstiegs-Listenpreis in diesem Vergleich
Eigene Tests schon im Basistarif
Umfassende Abdeckung der US-Bundes-Frameworks
Schwächen
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Höhere Tarife ohne Preisangabe
Der einzige Anbieter hier mit einem echten Einstiegs-Listenpreis und der umfangreichsten Liste an US-Bundes-Frameworks. Lieferantenrisikomanagement, Audit-Anbindung und Preistransparenz sind mit je 2 von 5 die schwächsten Kriterien.
5. Scrut: Am besten für einen klonbaren Auditzyklus mit einem abgegrenzten Auditorenarbeitsbereich
72/100
Stark (70 bis 84)
Funktionen von Scrut
Scrut liegt mit 72 Punkten auf Platz 5. Das Audit Center von Scrut lässt ein Team Auditoren mit begrenztem Zugriff einladen, sodass jeder Auditor nur die für seine Prüfung relevanten Nachweise sieht. Ein früherer Auditzyklus lässt sich für den nächsten klonen, was den Einrichtungsaufwand für wiederkehrende Jahresaudits senkt. Scrut führt außerdem interne und externe Audits zum selben Framework getrennt innerhalb derselben Plattform durch. Nachweise werden aus mehr als 150 verbundenen Systemen bezogen. Die Audit-Anbindung erreicht 3 von 5. Scrut hält den höchsten G2-Durchschnittswert der sieben: 4,9 aus 1.328 Rezensionen.
Am besten für
Am besten für einen klonbaren Auditzyklus mit einem abgegrenzten Auditorenarbeitsbereich
Punktzahl
72 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Auditoren aus dem Partnernetzwerk, mit einem Audit Center für die Prüfung der Nachweise
Regionale Frameworks, die nur wenige Konkurrenten führen
Frameworkübergreifende Zuordnung von Kontrollen
Schwächen
Keine Tarife oder Preise
Die kleinste Zahl an Integrationen in diesem Vergleich
Das höchste Nutzer-Rating in diesem Vergleich und eine lange Liste regionaler Frameworks. Ein kleinerer Integrationskatalog und fehlende Tarife und Preise kosten die meisten Punkte.
6. OneTrust: Am besten für Audit-Befunde, die mit IT-Risiken und Workflow für Abhilfemaßnahmen verbunden sind
64/100
Solide (55 bis 69)
Funktionen von OneTrust
OneTrust liegt mit 64 Punkten auf Platz 6. Das Produkt Tech Risk and Compliance enthält Workflows für Issues und Incidents, die von der Erfassung bis zur Behebung laufen, wo Audit-Befunde nach der Prüfung landen. Key-Risk-Indicator-Dashboards verfolgen den Status von Assets, Prozessen und Lieferanten, und ein Richtlinienportal verwaltet Freigaben und Nachverfolgung von Freigaben. Die Audit-Anbindung erreicht 2 von 5: OneTrust erhält keinen Punkt für ein namentlich genanntes Netzwerk von Prüfungsgesellschaften. Beim Lieferantenrisikomanagement erreicht OneTrust 5 von 5 über Third-Party Risk Management, das als eigenes Paket verkauft wird. OneTrust nennt keine Dollarpreise und berechnet nach Admin-Nutzern und Asset-Inventar.
Am besten für
Am besten für Audit-Befunde, die mit IT-Risiken und Workflow für Abhilfemaßnahmen verbunden sind
Punktzahl
64 von 100 Punkten
Preise
Nur auf Anfrage. Ein Paket, berechnet nach Admin-Nutzern und Assets. onetrust.com/pricing/
Audit
Auditoren lassen sich in die Plattform einladen, sagt OneTrust
Höchste Punktzahl beim Lieferantenrisikomanagement
500+ Systemverbindungen laut Anbieter, dazu APIs
Individuelle Frameworks
Schwächen
Kein Listenpreis
Trust Center und Fragebögen: 0 von 5
Audit-Anbindung: 2 von 5
5 von 5 beim Lieferantenrisikomanagement, über das Paket Third-Party Risk Management, das getrennt von Tech Risk & Compliance verkauft wird, und 5 von 5 bei den Automatisierten Nachweisen. Das Kriterium Trust Center und Fragebögen bringt keine Punkte, Preistransparenz erhält 1 von 5 und die Audit-Anbindung 2 von 5.
7. Thoropass: Am besten für den Kauf von Plattform und Auditauftrag von einem Anbieter
52/100
Eingeschränkt (35 bis 54)
Funktionen von Thoropass
Thoropass liegt mit 52 Punkten insgesamt auf Platz 7, erreicht aber bei der Audit-Anbindung 5 von 5, den höchsten Wert der sieben. Thoropass Assurance, die zugelassene CPA-Firma des Unternehmens, führt das Audit direkt in der Plattform durch. Nach Angabe von Thoropass bietet das Risk Register einen 360-Grad-Blick auf Risiken, mit Nachverfolgung, Bewertung und Abhilfe auf einem konfigurierbaren 4x4- oder 5x5-Dashboard. Erstellung, Überprüfung und Bestätigung von Richtlinien laufen ebenfalls in der Plattform. Lieferantenrisikomanagement und Anpassbarkeit erreichen 0 von 5, und Thoropass nennt keinen Dollarlistenpreis.
Am besten für
Am besten für den Kauf von Plattform und Auditauftrag von einem Anbieter
Punktzahl
52 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement
Kein Listenpreis
Der einzige Anbieter, der das Audit selbst liefert, über seine hauseigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. Beim Lieferantenrisikomanagement, bei der Anpassbarkeit und bei der Preistransparenz erreicht Thoropass jeweils 0 von 5, beim Kriterium Automatisierte Nachweise 1 von 5.
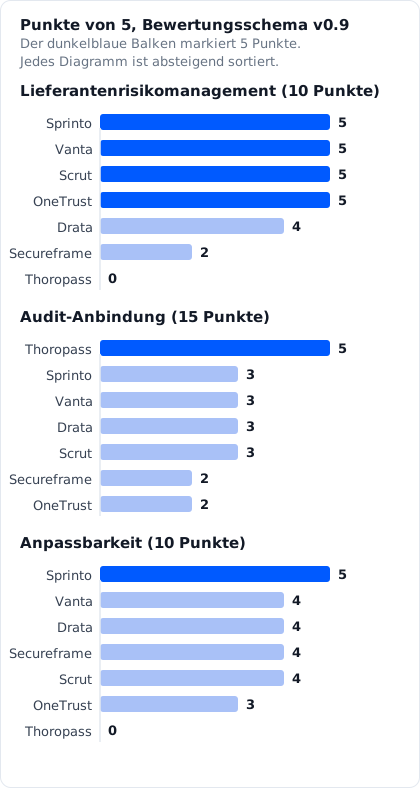
Die Audit-Anbindungs-Punktzahlen reichen von 5 (Thoropass, das das Audit direkt durchführt) über 3 (Sprinto, Vanta, Drata, Scrut, die Partnerfirmen nennen und Auditoren einen Arbeitsbereich geben) bis 2 (Secureframe und OneTrust). Eine 3 zu erreichen setzt ein namentlich genanntes Partnernetzwerk und einen Auditorenarbeitsbereich voraus; das zeigt nicht, wie lange die Abwicklung von Nachweisanfragen dauert oder wie die Partnerfirma während der Prüfung kommuniziert.
Thoropass erreicht bei der Audit-Anbindung 5 von 5, bei Lieferantenrisikomanagement und Anpassbarkeit jedoch 0 von 5. Ein Team, das außerdem kontinuierliche Lieferantenüberwachung oder individuelle Kontrollen braucht, findet diese Module nicht.
Punktzahlen (von 5) für Lieferantenrisikomanagement, Audit-Anbindung und Anpassbarkeit. Quelle: Bewertungen nach Bewertungsschema v0.9.
Bei der Audit-Anbindung erreicht Thoropass 5, Sprinto, Vanta, Drata und Scrut jeweils 3, Secureframe und OneTrust 2. Bei den Automatisierten Nachweisen erreichen Sprinto, Vanta, Secureframe und OneTrust 5, Drata 4, Scrut 3 und Thoropass 1. Bei der Anpassbarkeit erreicht Sprinto 5, Vanta, Drata, Secureframe und Scrut 4, OneTrust 3 und Thoropass 0.
Welche Plattform zu welchem Team passt
Teams, die SOC 2 oder ISO 27001 mit einer externen Gesellschaft durchführen:Drata bündelt Nachweisanfragen und Freigaben im Audit Hub und nennt 175+ Gesellschaften. Sprinto und Scrut geben Auditoren einen abgegrenzten Arbeitsbereich in der Plattform.
Teams, die wiederkehrende Jahresaudits vorbereiten:Scrut lässt ein Team einen früheren Auditzyklus klonen, was den Einrichtungsaufwand für die nächste Runde senkt.
Teams, die sowohl interne als auch externe Audits führen:Scrut gibt an, beide zum selben Framework getrennt abzuwickeln. Vanta weist interne Auditoren über integrierte Audit-Workflow-Werkzeuge zu.
Teams, die Plattform und Audit in einem Vertrag wollen:Thoropass führt das Audit über die hauseigene CPA-Firma durch und erreicht bei der Audit-Anbindung 5 von 5.
Teams, die die beiden Erstplatzierten vergleichen:Sprinto und Vanta unterscheiden sich bei einem Bewertungskriterium und nennen beide Netzwerke von Prüfungsgesellschaften mit integrierten Auditorenarbeitsbereichen.
Teams mit regionalen oder Verteidigungsverpflichtungen:Secureframe verkauft einen Defense-Tarif für CMMC 2.0 und NIST 800-53 High, der für Teams wichtig sein kann, die Verteidigungsaufträge mit ihrem Audit-Programm verbinden.
Enterprise-Audit-Management-Plattformen außerhalb der bewerteten Auswahl
Die folgenden Anbieter beschreiben ihren Umfang selbst. Sie liegen außerhalb der Auswahl, die diese Website bewertet, und die Reihenfolge ist kein Ranking.
Archer Audit Management bündelt Auditplanung, Prüfungsaufträge, Arbeitspapiere und Issues in einem System und ersetzt Tabellen durch integrierte Workflows für risikobasierte Audits.
TeamMate+ von Wolters Kluwer deckt den gesamten Audit-Workflow von Risikobewertungen und Planung über die Prüfungsdurchführung bis zur Issue-Nachverfolgung ab.
Ideagen Internal Audit (früher Pentana Audit) bietet Audit-Management-Software auf Basis einer risikoorientierten Methodik für interne Auditteams in komplexen regulatorischen Umgebungen.
Optro, früher AuditBoard, beschreibt eine agentengestützte Prüfungsdurchführung, bei der KI unstrukturierte Nachweise liest, Attributtests durchführt und vollständig belegte, prüffertige Arbeitspapiere erstellt.
CaseWare IDEA, in Deutschland über CaseWare Germany GmbH bei audicon.net vertrieben, begleitet nach Angabe von audicon die deutsche Finanzverwaltung seit 2002 und den deutschen Zoll seit 2005 bei digitalen Steuerprüfungen.
Am besten für den Kauf von Plattform und Auditauftrag von einem Anbieter
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Fazit
Sprinto belegt für das Audit-Management mit 84 von 100 Punkten Platz 1, mit einem namentlich genannten Partnernetzwerk und kontinuierlicher Nachweiserfassung. Drata (76) bündelt Anfragen und Freigaben im Audit Hub neben einer Auditor Alliance aus 175+ Prüfungsgesellschaften. Thoropass (52) liegt insgesamt am unteren Ende, führt aber das Audit über die hauseigene CPA-Firma durch, was keine andere der sieben Plattformen tut.
Jede Punktzahl folgt dem öffentlichen Bewertungsschema, und dessen Änderungsprotokoll hält jede Änderung fest.
Welche Audit-Management-Software ist die beste für Sicherheits-Compliance?
Sprinto liegt unter den sieben hier bewerteten Plattformen mit 84 von 100 Punkten vorn. Die Plattform nennt ein Netzwerk von Audit-Partnern, hält die Nachweiserfassung über 300+ Integrationen kontinuierlich und gibt Auditoren einen Prüfarbeitsbereich in der Plattform. Vanta folgt mit 82 und Drata mit 76, mit Audit Hub und einem Netzwerk von 175+ Prüfungsgesellschaften.
Was leistet Audit-Management-Software in einem Compliance-Programm?
Audit-Management-Software organisiert die Nachweise, die ein Team sammelt, leitet Nachweisanfragen an Verantwortliche weiter, gibt Auditoren einen kontrollierten Einblick in diese Nachweise und verfolgt Befunde bis zur Behebung. Die Plattformen auf dieser Seite automatisieren die Nachweiserfassung aus verbundenen Systemen, damit die Audit-Queue ohne manuelle Uploads vor jeder Prüfung aktuell bleibt.
Welche Plattformen liefern das Audit selbst, nicht nur die Management-Werkzeuge?
Thoropass führt das Audit über die hauseigene CPA-Firma, Thoropass Assurance, durch und erreicht bei der Audit-Anbindung 5 von 5. Die anderen sechs vermitteln ein Team über ein Partnernetzwerk an externe Gesellschaften oder lassen das Team einen eigenen Auditor mitbringen. Drata nennt mehr als 175 Gesellschaften in seiner Auditor Alliance, und Sprinto nennt im Foundation-Tarif mindestens 17.
Welche Audit-Management-Plattform hat das größte Netzwerk von Prüfungsgesellschaften?
Nach Angabe von Drata zählt die Auditor Alliance mehr als 175 Prüfungsgesellschaften. Sprinto nennt im Partnernetzwerk mindestens 17 Gesellschaften, mit der Option, im Growth-Tarif einen externen Auditor mitzubringen. Vanta nennt ebenfalls Audit-Partner, und Scrut lässt Teams Auditoren direkt in das Audit Center einladen.
Kann Audit-Management-Software sowohl interne als auch externe Audits abwickeln?
Nach Angabe von Scrut führt die Plattform interne und externe Audits zum selben Framework getrennt innerhalb derselben Plattform durch. Vanta gibt an, dass die internen Audit-Workflows interne Auditoren zuweisen und Überprüfungen unabhängig verfolgen. Sprinto unterstützt ebenfalls interne Audits über denselben Nachweisarbeitsbereich.
Was kostet Audit-Management-Software?
Secureframe Fundamentals beginnt bei 7.500 USD pro Jahr. Sprinto, Vanta, Drata, Scrut, OneTrust und Thoropass nennen Preise nur auf Anfrage. Thoropass bündelt Plattform und Audit in einem Auftrag.