
Bewertet nach Bewertungsschema v0.9, Oktober 2026
Fazit
5 von 5 beim Lieferantenrisikomanagement, über das Paket Third-Party Risk Management, das getrennt von Tech Risk & Compliance verkauft wird, und 5 von 5 bei den Automatisierten Nachweisen. Das Kriterium Trust Center und Fragebögen bringt keine Punkte, Preistransparenz erhält 1 von 5 und die Audit-Anbindung 2 von 5.
Am besten für Unternehmen, die Datenschutz bereits mit OneTrust betreiben.
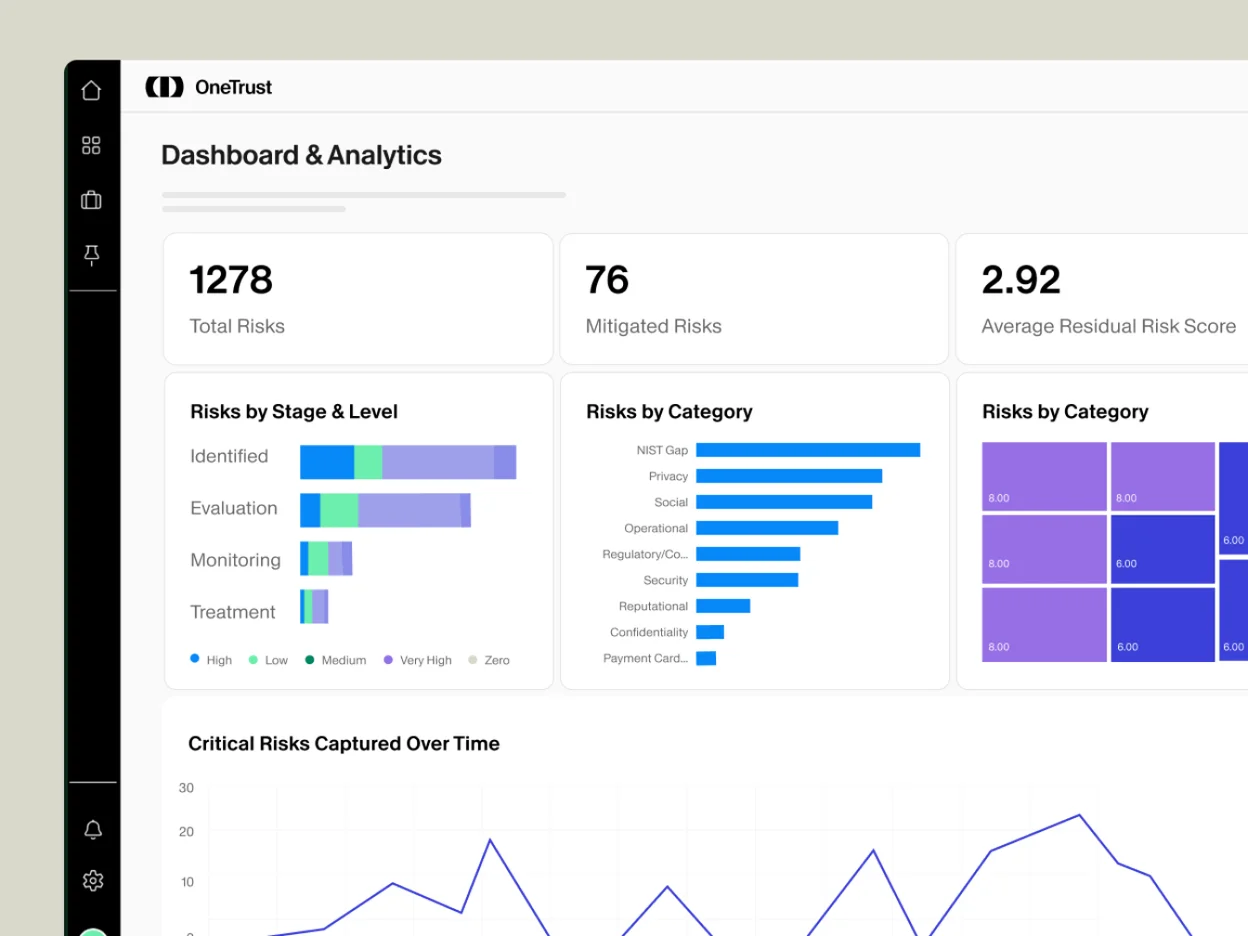
Stärken
- Höchste Punktzahl beim Lieferantenrisikomanagement
- 500+ Systemverbindungen laut Anbieter, dazu APIs
- Individuelle Frameworks
Schwächen
- Kein Preis auf der Website
- Trust Center und Fragebögen: 0 von 5
- Audit-Anbindung: 2 von 5
Vollständige Bewertung · 8 Min. Lesezeit Die vollständige OneTrust-Bewertung Leistungsumfang · Tarife und Preise · Frameworks · Nachweiserfassung und Überwachung · Audits · Lieferantenrisikomanagement
OneTrust verkauft Software für Datenschutz, Einwilligungsmanagement und KI-Governance. Wer Software für SOC 2 oder ISO 27001 kauft, vergleicht die Produktlinie Tech Risk & Compliance mit Drata. OneTrust erreicht in unserem Bewertungsschema 64 von 100 Punkten. Damit liegt OneTrust auf Platz sechs der sieben Plattformen, die wir bewerten, hinter Scrut mit 72 und vor Thoropass mit 52 Punkten.
OneTrust erreicht 5 von 5 beim Lieferantenrisikomanagement, über Third-Party Risk Management, ein Paket, das getrennt von Tech Risk & Compliance verkauft wird, und 5 von 5 bei den Automatisierten Nachweisen. Das Kriterium Trust Center und Fragebögen ist die Schwachstelle und bringt keine Punkte. Bei der Preistransparenz gibt es 1 von 5, bei der Audit-Anbindung 2 von 5.
Leistungsumfang
Tech Risk & Compliance umfasst zwei Produkte. Compliance Automation sammelt Nachweise, ordnet Kontrollen zu und verfolgt die Audit-Bereitschaft. IT Risk Management führt ein stets aktuelles Asset-Inventar („an evergreen asset inventory“) und bewertet Risiken über ein Inventar aus Assets, Prozessen und Lieferanten („across an inventory of assets, processes, and vendors“). OneTrust fasst die Produktlinie selbst so zusammen: „Simplify Compliance and Manage Risk With Confidence.“
Auf derselben Plattform verkauft OneTrust Datenschutzautomatisierung, Einwilligungsmanagement, KI-Governance und Third-Party-Management, also den breiteren Umfang, den GRC-Software abdeckt. Ein Unternehmen, das OneTrust schon für den Datenschutz nutzt, kauft Compliance beim Anbieter, den es ohnehin bezahlt.
Das ältere Produkt Certification Automation läuft aus. Es ist das frühere Tugboat Logic, und OneTrust hat die Verlängerungen am 31. August 2026 eingestellt. Nutzer ohne SSO werden auf die Hauptplattform von OneTrust migriert.
OneTrust wurde 2016 gegründet und hat seinen US-Hauptsitz in Atlanta. Das Unternehmen gibt 2.000 Mitarbeitende an und nennt mehr als 14.000 Kunden. Im Februar 2026 löste John Heyman den Gründer Kabir Barday als CEO ab.
Tarife und Preise
| Tarif | Preis | Was hinzukommt |
|---|---|---|
| Tech Risk & Compliance | Nur auf Anfrage | Compliance Automation und IT Risk Management, 50+ Frameworks, Workflows für Richtlinien |
| Third-Party Risk Management Base | Nur auf Anfrage | Inventar der Drittparteien, automatisierte Assessments, Risk-Intelligence-Daten |
| Third-Party Management Suite | Nur auf Anfrage | Zusätzlich Dow-Jones-Screening für Sanktionen und Watchlists sowie die Überwachung negativer Medienberichte |
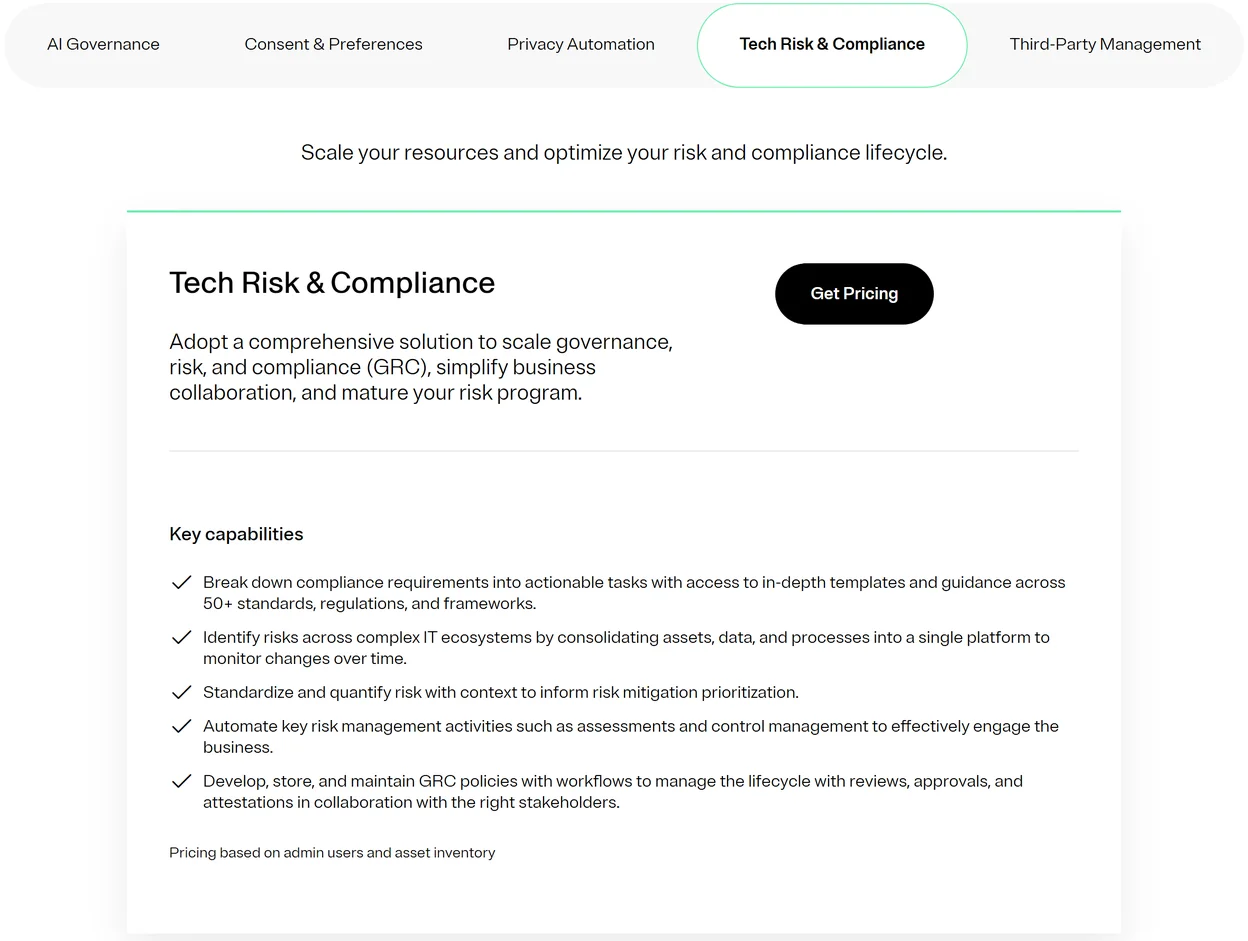
Preise lauten auf US-Dollar. OneTrust nennt für kein Paket einen Betrag. Tech Risk & Compliance wird nach Admin-Nutzern und Asset-Inventar berechnet. Lieferantenrisikomanagement ist ein separates Paket und wird nach Admin-Nutzern und dem Inventar der Drittparteien berechnet.
Frameworks
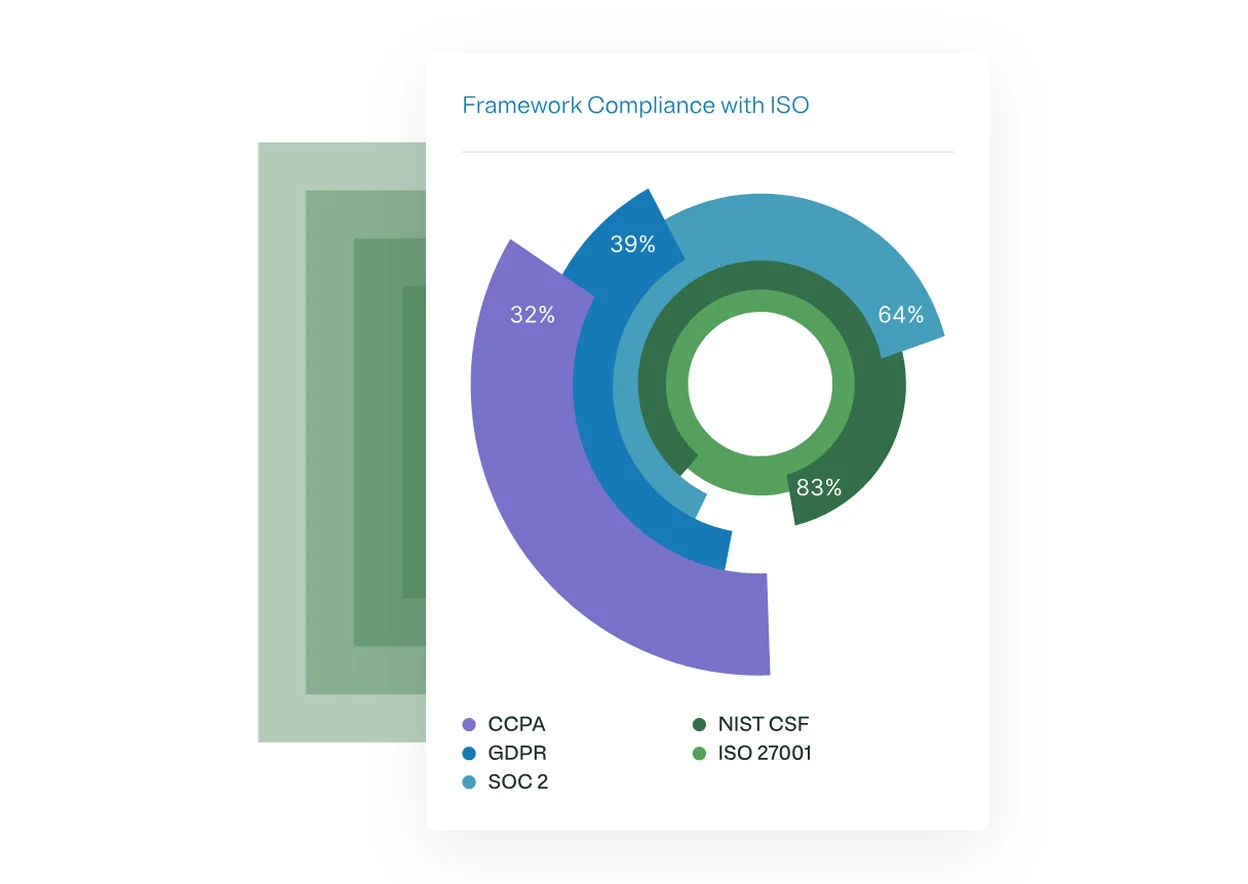
OneTrust gibt auf der Seite zu Compliance Automation 50+ sofort nutzbare Frameworks an und auf der Seite zu Tech Risk & Compliance 55+. SOC 2, ISO 27001, HIPAA, DSGVO (GDPR) und NIS2 erscheinen als Framework-Karten auf der Seite zu Compliance Automation, und für PCI DSS gibt es eine gesonderte Seite bei OneTrust. Für CMMC 2.0 gibt es eine Seite, die alle drei Reifegrade abdeckt, und NIST CSF steht unter den Frameworks, die OneTrust automatisiert.
Das bringt 4 von 5 bei der Framework-Abdeckung. ISO 42001 gehört zum separaten Paket AI Governance von OneTrust und trägt deshalb nichts zu dieser Punktzahl bei. FedRAMP und NIST 800-53 bringen keine Punkte.
Ein Team kann ein eigenes Framework automatisch befüllen lassen („auto-populate your own custom framework“) und einen Nachweis mehreren Frameworks zuordnen. OneTrust nennt das „Collect once, comply many.“
Nachweiserfassung und Überwachung
OneTrust nennt auf einer Seite zwei Zahlen für Integrationen. Die Zusammenfassung zu Tech Risk & Compliance gibt „200+ pre-built integrations“ an. Weiter unten auf derselben Seite nennt OneTrust für seine Integrationsgalerie „500+ pre-built system connectors“. Gewertet wird die größere Zahl, das ergibt 5 von 5 beim Kriterium Automatisierte Nachweise.
Nachweise gelangen über vorgefertigte Collectors in die Plattform, darunter einer für AWS. OneTrust nennt sie „pre-architected end-to-end collectors“. Compliance Automation bietet eine kontinuierliche Überwachung der Kontrollen und berichtet über Echtzeit-Dashboards. Dazu kommen APIs, SDKs und ein visueller Baukasten für Integrationen.
Audits
Teams können Auditoren einladen, die ihre Compliance in der Plattform prüfen, und das SOC-2-Produkt erlaubt die Zusammenarbeit mit Auditoren („collaborate with auditors“). Das ist 2 von 5 bei der Audit-Anbindung wert.
Stufe 3 bei der Audit-Anbindung verlangt zusätzlich ein namentlich genanntes Netzwerk von Prüfungsgesellschaften, und dafür erhält OneTrust keine Punkte. Die Seite zu Tech Risk & Compliance nennt Service-Partner und Technologiepartner. Welche Firma ein Unternehmen auch beauftragt: Den SOC-2-Bericht unterschreibt eine CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft.
Lieferantenrisikomanagement
Lieferantenrisikomanagement ist das stärkste Kriterium von OneTrust, mit 5 von 5. Third-Party Risk Management erstellt das Inventar der Drittparteien, stuft jeden Lieferanten nach Risiko ein und verschickt Assessments aus der Plattform. Mehr als 50 integrierte Kontroll-Frameworks können diese Assessments strukturieren.
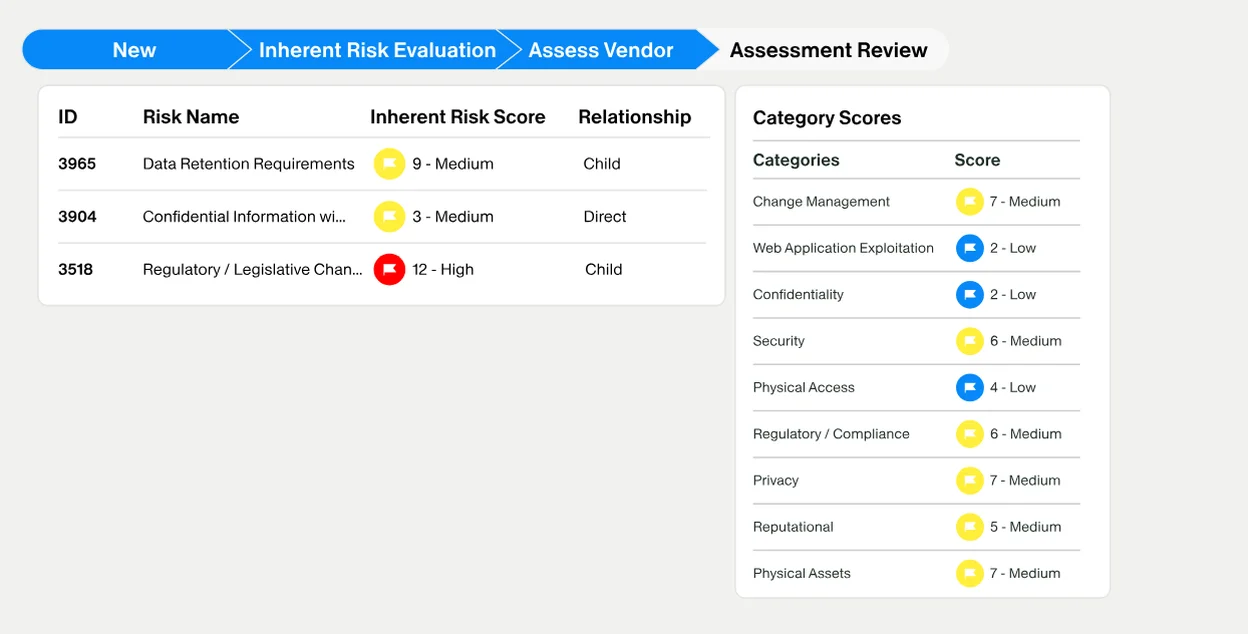
Den KI-Schritt beschreibt OneTrust wörtlich so: „Use AI to ingest external risk evidence and generate questionnaire response“, also externe Risikonachweise per KI einlesen und Antworten auf Fragebögen erzeugen. Nach dem Onboarding kann das Produkt Drittparteienrisiken laufend überwachen und Neubewertungen auslösen („continuously monitor third-party risk and trigger reassessments“). Das Produkt wertet außerdem Cyber-Risiko-Ratings und Hinweise auf Datenpannen von RiskRecon, SecurityScorecard und HackNotice aus.
Die KI-gestützte Datenerfassung verkürzt die Dauer von Assessments nach Angabe von OneTrust um bis zu 70 %. Die Suite ergänzt Dow-Jones-Screening und die Überwachung negativer Medienberichte.
Trust Center und Sicherheitsfragebögen
Das Kriterium Trust Center und Fragebögen bringt keine Punkte: Weder ein Trust Center noch Werkzeuge für Fragebögen werden Tech Risk & Compliance angerechnet, daher steht das Kriterium bei 0 von 5.
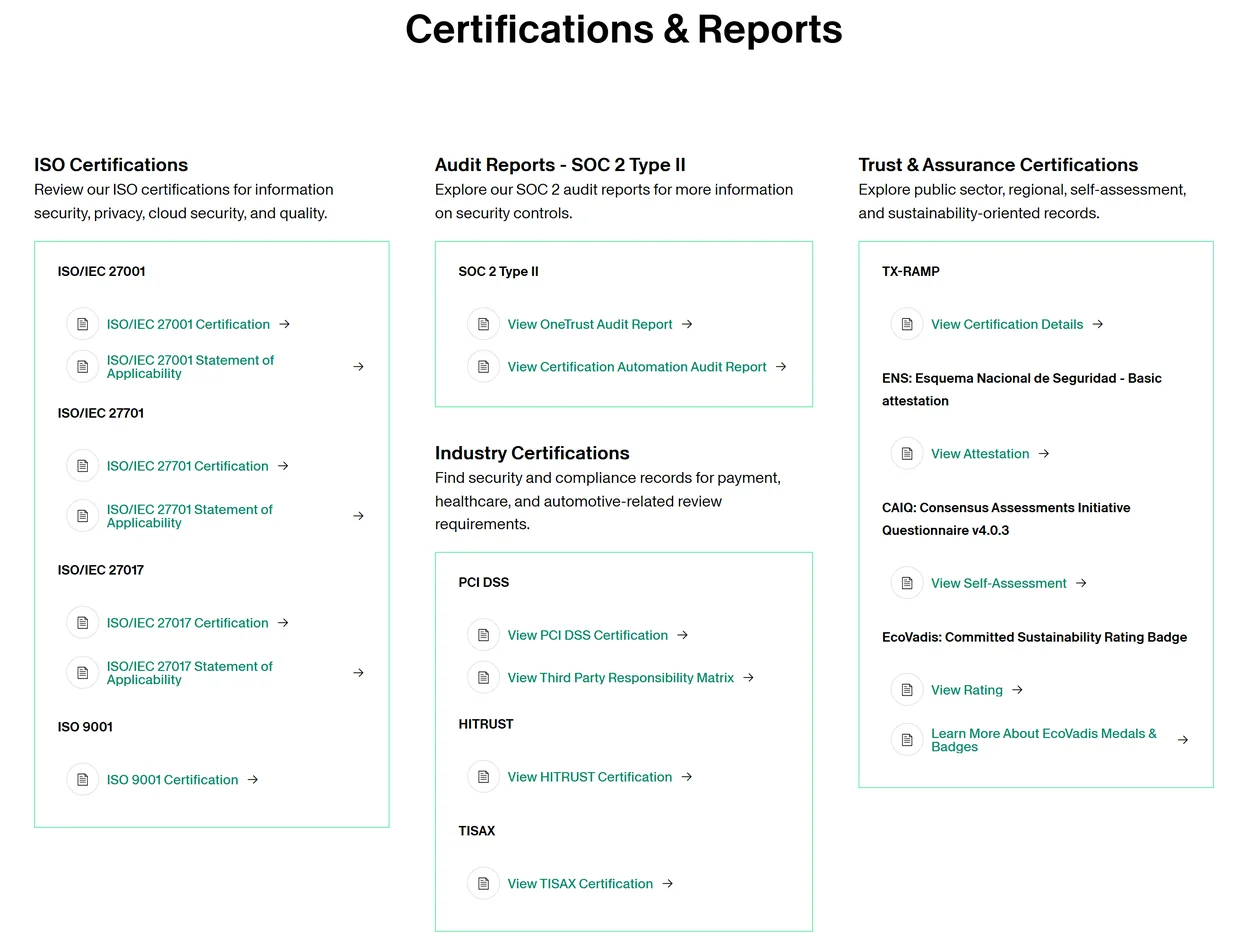
Seine Sicherheitsnachweise veröffentlicht OneTrust unter onetrust.com/trust. Dort stehen ISO 27001, zwei Berichte nach SOC 2 Type 2, PCI DSS, HITRUST und TISAX sowie eine Zusammenfassung des Penetrationstests 2026. 131 der 164 Cloud-Unternehmen in unserer Studie zu Trust Centern betreiben ein eigenständiges Trust Center.
Richtlinien und Personal
Richtlinien liegen in einem Portal für Mitarbeitende mit Versionskontrolle und Freigabe-Workflows. Die Freigabeschritte können sich nach den Begriffen, Phasen und prüfenden Personen des Unternehmens richten. Unter den Funktionen nennt OneTrust „Track policy attestations & exceptions with automated follow-up“, also das Erfassen von Richtlinienbestätigungen und Ausnahmen mit automatischer Nachverfolgung.
Eine Scoping-Umfrage erstellt die Ausgangsliste der Richtlinien und Kontrollen. Vorfälle und Probleme laufen durch einen gesonderten Workflow, von der Erfassung bis zur Behebung.
Support und Services
Support gibt es in vier Success Packages. Essentials deckt Montag bis Freitag von 8 bis 23 Uhr GMT ab, mit einem Ziel von 4 Stunden bis zur ersten Antwort bei den schwersten Problemen. Plus Success ergänzt Support rund um die Uhr für diese Probleme. Premier ergänzt einen festen Customer Success Manager und ein Ziel von 2 Stunden. Signature senkt das Ziel auf 1 Stunde.
Das sagen Rezensionen auf G2
OneTrust Tech Risk & Compliance hat auf G2 4,5 von 5 aus 109 Rezensionen. 77 % der Rezensionen vergeben fünf Sterne, 19 % vier Sterne.
Beim Lob steht die Benutzerfreundlichkeit vorn, gefolgt von Automatisierung, Risikomanagement, Compliance-Management und Funktionsumfang. Die Kritik betrifft Einrichtung, Implementierung und Lernkurve. Laut den Rezensionen auf G2 dauert die Einführung durchschnittlich 2 Monate.
Eine Rezension zu Oberfläche und Preis: „The dashboard UI needs a refresh and the price is a bit high compared to similar products.“ Die Oberfläche des Dashboards brauche also eine Auffrischung, und der Preis liege etwas über dem ähnlicher Produkte. Einige Rezensionen im G2-Profil beschreiben unter demselben Produktnamen Datenschutzarbeit, etwa Cookie-Consent.
Für wen OneTrust passt
- Unternehmen, die OneTrust schon für Datenschutz oder Einwilligungen nutzen. Compliance, Lieferantenrisiko und Datenschutz laufen dann auf einer Plattform von einem Anbieter.
- Sicherheitsteams, deren größte Last Lieferantenprüfungen sind. Das Lieferantenrisikomanagement erhält 5 von 5 über das separat verkaufte Paket Third-Party Risk Management, gleichauf mit Sprinto, Vanta und Scrut.
- Programme, die neben Compliance eine Bewertung von IT-Risiken brauchen. IT Risk Management ist in Tech Risk & Compliance enthalten, mit Asset-Inventar und Risiko-Dashboards.
Wann ein anderer Anbieter besser passt
- Sie wollen vor dem ersten Gespräch einen Preis. Secureframe nennt auf seiner Website einen Einstiegspreis von 7.500 USD pro Jahr für bis zu 100 Mitarbeitende und erhält 2 bei der Preistransparenz, OneTrust 1.
- Sie wollen das Audit zusammen mit der Plattform kaufen. Thoropass liefert das Audit über eine hauseigene CPA-Firma und erhält 5 bei der Audit-Anbindung. Drata, Vanta, Sprinto und Scrut erhalten mit namentlich genannten Netzwerken von Prüfungsgesellschaften jeweils 3.
- Sie beantworten viele Sicherheitsfragebögen. Drata kombiniert sein Trust Center mit KI-Unterstützung für Fragebögen und erhält 4 bei Trust Center und Fragebögen, OneTrust 0. Die sechs anderen Plattformen erhalten dort alle 4.
- Sie wollen individuelle Tests bauen. Sprinto erhält 5 bei der Anpassbarkeit, zwei Punkte mehr als OneTrust mit 3.
- Sie brauchen FedRAMP oder ISO 42001 im Compliance-Produkt selbst. Die sechs anderen Plattformen erhalten alle 5 bei der Framework-Abdeckung, einen Punkt mehr als OneTrust mit 4. Für FedRAMP erhält OneTrust keine Punkte, und die Unterstützung für ISO 42001 steckt im separaten Paket AI Governance.
So bewerten wir OneTrust
OneTrust erreicht 64 von 100 Punkten im Bewertungsschema v0.9, eine der sieben Plattformen, die wir bewerten. Die volle Punktzahl gibt es beim Lieferantenrisikomanagement und bei den Automatisierten Nachweisen. Am niedrigsten liegt das Kriterium Trust Center und Fragebögen mit 0 von 5. Es folgen Preistransparenz mit 1 von 5, weil onetrust.com seine Pakete ohne Dollarbetrag nennt, und die Audit-Anbindung mit 2 von 5.
Punktzahl nach Kriterium
- Framework-Abdeckung15 % der Gesamtpunktzahl4/5
SOC 2, ISO 27001, HIPAA und DSGVO auf der Seite zu Compliance Automation, PCI DSS und CMMC 2.0 auf gesonderten Seiten bei onetrust.com und NIST CSF in einem Datenblatt zu Tech Risk & Compliance. Keine Punkte für FedRAMP oder NIST 800-53, und ISO 42001 gehört zum separaten Paket AI Governance.
Stufe 4: Alles aus Stufe 3, dazu eines oder zwei von ISO 42001, NIST CSF, NIST 800-53, FedRAMP oder CMMC.
- Automatisierte Nachweise20 % der Gesamtpunktzahl5/5
OneTrust gibt für Tech Risk & Compliance 200+ vorgefertigte Integrationen an und auf derselben Seite 500+ vorgefertigte Systemverbindungen in seiner Integrationsgalerie. Das Produkt bietet nach Angabe von OneTrust eine kontinuierliche Überwachung der Kontrollen, mit APIs und einem visuellen Integrations-Baukasten. Gewertet wird die größere Angabe, 500+.
Stufe 5: 300 oder mehr veröffentlichte Integrationen, kontinuierliche Kontrolltests und eine öffentliche API oder ein Baukasten für eigene Integrationen.
- Audit-Anbindung15 % der Gesamtpunktzahl2/5
Laut OneTrust können Teams Auditoren einladen, die ihre Compliance in der Plattform prüfen. Keine Punkte für ein namentlich genanntes Netzwerk von Prüfungsgesellschaften.
Stufe 2: Ein namentlich genanntes Partnernetz von Prüfungsgesellschaften, oder Auditoren können Nachweise in der Plattform prüfen.
- Preistransparenz10 % der Gesamtpunktzahl1/5
Veröffentlicht ist ein Paket, Tech Risk & Compliance, mit Funktionen und Preisgrundlage (Admin-Nutzer und Asset-Inventar), aber ohne Dollarbeträge.
Stufe 1: Tarifnamen und Leistungsumfang sind veröffentlicht, ohne Zahlen.
- Trust Center und Fragebögen10 % der Gesamtpunktzahl0/5
Das Kriterium Trust Center und Fragebögen bringt keine Punkte: Weder ein Trust Center noch Werkzeuge für Fragebögen werden Tech Risk & Compliance angerechnet.
Stufe 0: Kein Trust Center und keine Werkzeuge für Fragebögen.
- Lieferantenrisikomanagement10 % der Gesamtpunktzahl5/5
Laut OneTrust erstellt das separat verkaufte Third-Party Risk Management das Inventar der Drittparteien, stuft Risiken ein, verschickt Assessments, liest per KI externe Risikonachweise ein („ingest external risk evidence“) und kann Drittparteienrisiken laufend überwachen und Neubewertungen auslösen („continuously monitor third-party risk and trigger reassessments“).
Stufe 5: Alles aus Stufe 4, dazu kontinuierliche Überwachung des Lieferantenrisikos nach dem Onboarding.
- Anpassbarkeit10 % der Gesamtpunktzahl3/5
Laut OneTrust können Teams in Compliance Automation ein eigenes Framework automatisch befüllen lassen („auto-populate your own custom framework“). Keine Punkte für individuelle automatisierte Tests.
Stufe 3: Individuelle Frameworks lassen sich aufbauen.
- Nutzerzufriedenheit10 % der Gesamtpunktzahl4/5
4,5 von 5 aus 109 Rezensionen zu OneTrust Tech Risk & Compliance auf G2.
Stufe 4: Durchschnitt 4,5 oder höher bei 25 bis 199 Rezensionen.
In dieser Bewertung nicht angerechnet
- Ein Trust Center
- Werkzeuge für Fragebögen
- FedRAMP und NIST 800-53
- Ein namentlich genanntes Netzwerk von Prüfungsgesellschaften
- Individuelle automatisierte Tests
OneTrust kann eine Nachprüfung jedes einzelnen Punktes verlangen. Ändert sich die Punktzahl, wird die Änderung protokolliert.