Was ist GRC? Governance, Risk und Compliance erklärt
GRC steht für Governance, Risk und Compliance. OCEG gibt an, den Begriff 2002 geprägt zu haben. Was jeder Teil abdeckt, wie GRC organisiert ist, was Software kann.
GRC steht für Governance, Risk und Compliance. OCEG ist eine gemeinnützige Organisation und hat den Begriff nach eigenen Angaben 2002 geprägt. Sie definiert GRC als integriertes Bündel von Fähigkeiten, mit denen eine Organisation ihre Ziele verlässlich erreicht, mit Unsicherheit umgeht und integer handelt: „the integrated collection of capabilities that enable an organization to reliably achieve objectives, address uncertainty, and act with integrity.“ Einfach gesagt: Mit GRC legt ein Unternehmen fest, was es erreichen will, klärt, was es daran hindern könnte, und weist nach, dass es die geltenden Regeln einhält.
Das Glossar von ISACA nennt GRC einen Sammelbegriff für drei eng verwandte Disziplinen, die für den Betrieb und den Schutz von Vermögenswerten zuständig sind: „a business term used to group the three closely related disciplines responsible for operations and the protection of assets.“ Im Glossar von NIST steht GRC als Abkürzung, die in NIST-Publikationen verwendet wird. Software für diese Arbeit heißt GRC-Software.
Woher der Begriff stammt
Nach eigenen Angaben verwendete OCEG das Akronym schon 2002. Der Gründer, Scott Mitchell, veröffentlichte laut OCEG 2007 die erste begutachtete wissenschaftliche Arbeit zu GRC. Das GRC Capability Model liegt inzwischen in Version 3.5 vor. OCEG beschreibt es als Open-Source-Standard, der Governance, Strategie, Risiko, Audit, Compliance, Ethik, Kultur und IT in einem Ansatz zusammenführt. OCEG schlägt vor, das Modell neben enger gefassten Frameworks von ISO, COSO, ISACA, dem IIA und NIST einzusetzen.
Wofür die drei Buchstaben stehen
Governance regelt, wer die Ziele festlegt und wer dafür geradesteht. Laut OCEG umfasst GRC die Arbeit von Abteilungen für Governance, Strategie, Risiko, Compliance, Sicherheit, Audit, Finanzen, Recht, IT und HR („includes work done by departments in governance, strategy, risk, compliance, security, audit, finance, legal, IT, and HR“). Laut OCEG gehört auch die Arbeit der Mitarbeitenden in den Geschäftsbereichen, in der Geschäftsleitung und im Board selbst dazu. Das IIA hat 2020 sein Three Lines Model veröffentlicht und beschreibt darin die Rollen von Management, Aufsichtsorgan und interner Revision.
Risiko ist die Unsicherheit zwischen einem Unternehmen und seinen Zielen. Gartner definiert GRC-Tools als Werkzeuge für einen umfassenden Prozess des unternehmensweiten Risikomanagements (ERM), von der Identifikation über Beurteilung, Minderung und Überwachung bis zum Reporting: „designed to support a holistic enterprise risk management (ERM) process, encompassing risk identification, assessment, mitigation, monitoring and reporting.“ Das übliche Arbeitsdokument ist ein Risikoregister, in dem jedes Risiko eine verantwortliche Person und einen Behandlungsplan hat.
Compliance heißt, die geltenden Regeln einzuhalten, ob Gesetz, Vertrag oder veröffentlichter Standard. Für Technologieunternehmen kommen diese Regeln oft als Frameworks wie SOC 2 und ISO 27001. Jedes Framework bringt eigene Kontrollen, eigene Nachweise und ein eigenes Audit mit.
OCEG nennt die Folgen, wenn diese Funktionen getrennt voneinander arbeiten: hohe Kosten, fehlender Überblick über Risiken, kein wirksamer Umgang mit Risiken durch Dritte, Mühe bei der Messung risikoadjustierter Leistung und zu viele böse Überraschungen.
Warum Unternehmen GRC betreiben
OCEG nennt mehrere Treiber: Stakeholder, die hohe Leistung und zugleich Transparenz verlangen, Vorschriften, die sich ständig ändern, immer mehr Beziehungen zu Dritten und schwer beherrschbare Kosten für den Umgang mit Risiken und Anforderungen. Laut OCEG haben Organisationen, die GRC-Prozesse und Technik über alle oder viele Silos hinweg integrieren, ihre Kosten gesenkt und doppelte Arbeit verringert. Laut OCEG können sie außerdem schneller Informationen sammeln und Prozesse einheitlich wiederholen.
GRC, Compliance-Management und Compliance-Automatisierung
Die Begriffe sind ineinander verschachtelt. GRC ist der weiteste. Das Glossar von ISACA fasst darunter drei Disziplinen zusammen, und Gartner definiert GRC-Tools über einen Prozess des unternehmensweiten Risikomanagements.
Compliance-Management-Software ist die nächste Ebene nach innen. Sie ordnet Risikoregister, Richtlinien, den Zugang für Auditoren und die Zuständigkeit für Aufgaben einem oder mehreren benannten Frameworks zu.
Compliance-Automatisierung liegt innerhalb dieser Ebene. Gemeint sind die Integrationen und automatisierten Tests, die nach Zeitplan Nachweise sammeln. NIST definiert kontinuierliche Überwachung als laufendes Lagebewusstsein für Informationssicherheit, Schwachstellen und Bedrohungen, das Risikoentscheidungen der Organisation stützt: „Maintaining ongoing awareness of information security, vulnerabilities, and threats to support organizational risk management decisions.“
Integrated Risk Management, kurz IRM, ist die Bezeichnung, die ServiceNow für sein Produkt verwendet. ServiceNow beschreibt IRM als Ansatz, der IT-, Cyber-, Compliance- und operative Risiken im ganzen Unternehmen verbindet und Silos durch eine einheitliche Sicht ersetzt: „an approach to risk management that connects IT, cyber, compliance, and operational risk across the enterprise, replacing silos with unified visibility.“ IRM und GRC bezeichnen Produkte, die sich überschneiden. Für die Kaufentscheidung zählt deshalb die Modulliste mehr als das Etikett.
Die vier Komponenten eines GRC-Programms
Das GRC Capability Model von OCEG, auch Red Book genannt, gliedert die Arbeit in vier Komponenten.
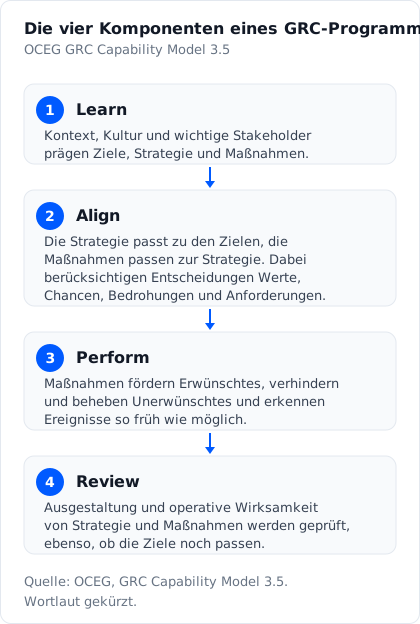
Learn heißt, den Kontext, die Kultur und die wichtigsten Stakeholder des Unternehmens zu verstehen. Dieses Verständnis fließt in die Ziele ein. Align verknüpft die Strategie mit diesen Zielen und die Maßnahmen mit der Strategie, sodass Entscheidungen Werte, Chancen, Bedrohungen und Anforderungen abwägen.
In Perform sitzen die Kontrollen: Maßnahmen, die Erwünschtes fördern, Unerwünschtes verhindern und beheben und Ereignisse so früh wie möglich erkennen. Review prüft die Ausgestaltung und die Wirksamkeit von Strategie und Maßnahmen im Betrieb und fragt, ob die Ziele noch sinnvoll sind.
Laut OCEG heißt integriertes GRC nicht, eine Mega-Abteilung zu schaffen, und es verlangt auch nicht, alles mit einem einzigen GRC-Softwaresystem zu steuern.
GRC-Software
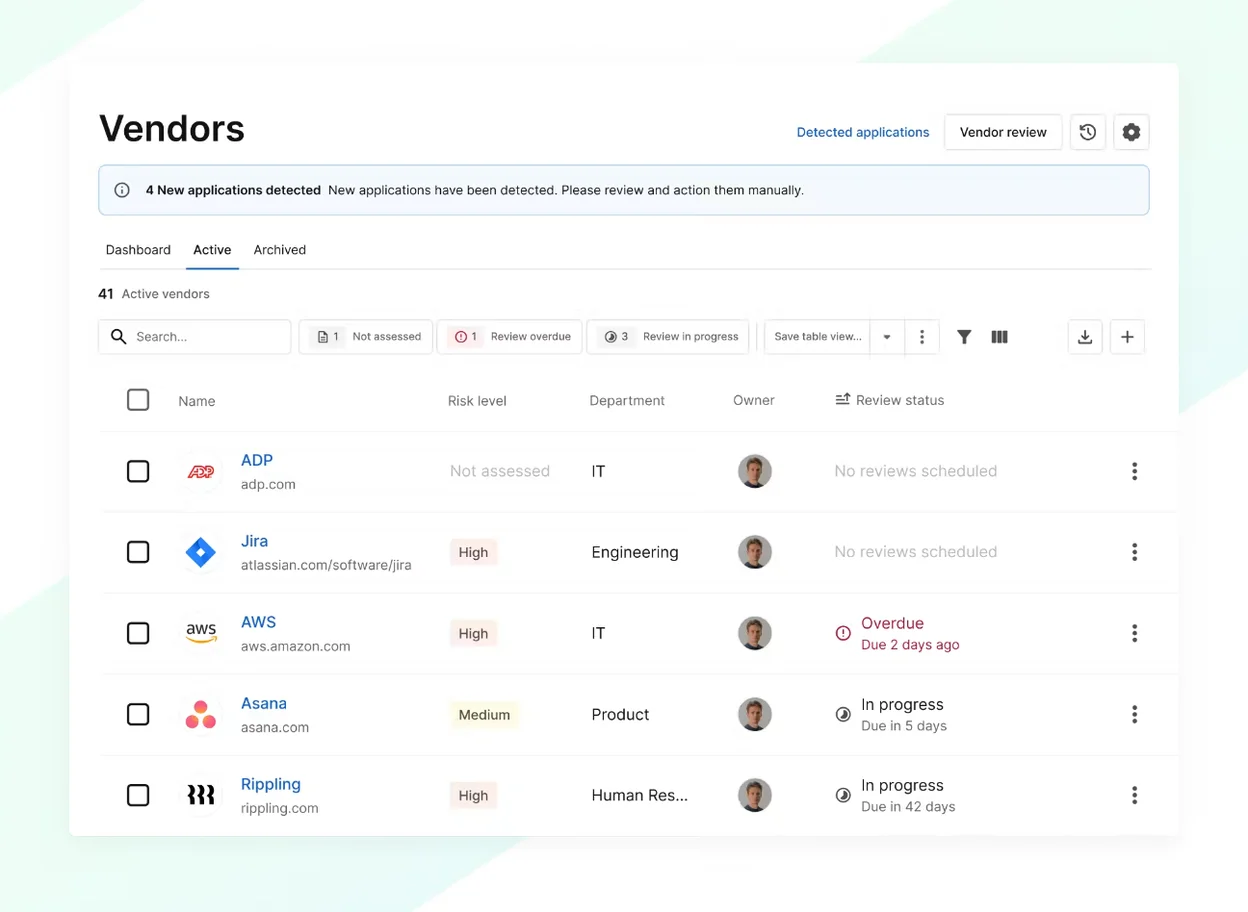
GRC-Software umfasst in der Regel ein Risikoregister, eine Richtlinienbibliothek mit Freigaben und Bestätigung durch die Mitarbeitenden, Prüfungen von Lieferantenrisiken, Audit-Management, Issue-Tracking und frameworkübergreifende Berichte.
Das Ranking der GRC-Software bewertet sieben Plattformen auf einer Skala von 100 Punkten:
Sprinto, Vanta, Scrut und OneTrust erreichen 5 von 5 beim Lieferantenrisikomanagement.
Weitere Anbieter verkaufen GRC-Plattformen, die diese Website nicht bewertet. ServiceNow, Archer, Optro (früher AuditBoard), MetricStream, LogicGate und Hyperproof beschreiben ihren Umfang jeweils selbst. ServiceNow etwa gibt an, dass sein IRM-Produkt Risiko und Compliance über IT, Cyber und Geschäftsbetrieb hinweg verbindet.
Lieferantenrisiko im GRC-Programm
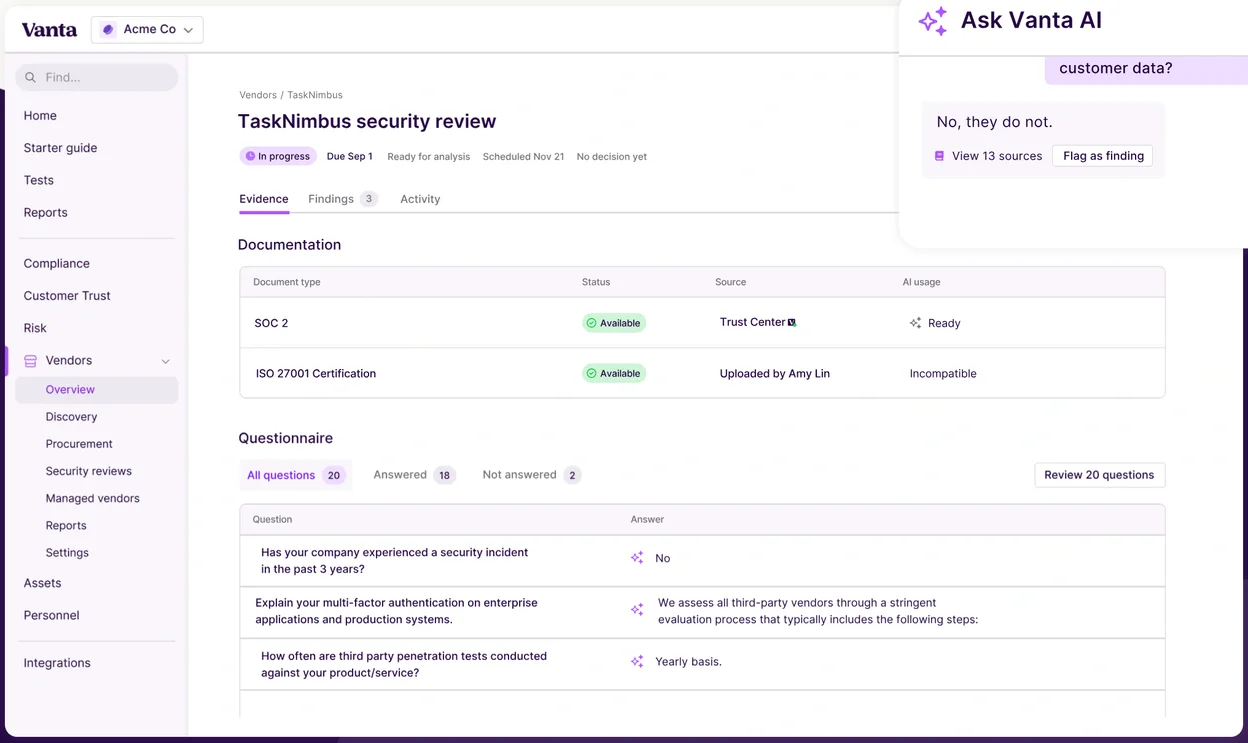
OCEG zählt den fehlenden Umgang mit Risiken durch Dritte zu den Kosten getrennt arbeitender Funktionen. Softwareanbieter lösen das unterschiedlich. OneTrust verkauft Third-Party Risk Management als separates Paket und erreicht beim Lieferantenrisikomanagement 5 von 5. Vanta verkauft Third Party Risk Management einzeln oder als Add-on. Bei Secureframe gehört das erweiterte Third-Party-Risikomanagement zum Complete-Tarif, und Scrut gibt an, Lieferantenrisikomanagement mit KI-geschriebenen Fragebögen und KI-gestützter Auswertung der Lieferantenantworten mitzuliefern.
Die Frameworks hinter einem GRC-Programm
Ein GRC-Programm folgt selten nur einem Regelwerk. Die meisten Programme ordnen ihre Kontrollen mehreren Frameworks zugleich zu, damit ein Nachweis mehrfach zählt.
SOC 2 ist ein AICPA-Prüfbericht über die Kontrollen eines Dienstleisters zu Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Erstellen darf ihn nur eine CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. ISO 27001 legt Anforderungen an ein Informationssicherheits-Managementsystem fest und bietet eine Zertifizierung durch akkreditierte Zertifizierungsstellen.
HIPAA ist ein US-Bundesgesetz, das Schutzmaßnahmen für elektronische geschützte Gesundheitsdaten vorschreibt. PCI DSS gilt für Organisationen, die Karteninhaberdaten speichern, verarbeiten oder übertragen. CMMC legt Anforderungen an die Cybersicherheit von Rüstungsauftragnehmern fest.
Das Bewertungsschema, nach dem die Plattformen bewertet werden, gibt der Framework-Abdeckung 15 von 100 Punkten und der Anpassbarkeit 10 Punkte. Anpassbarkeit heißt hier, ein Framework aufzubauen, das der Anbieter nicht mitliefert. Wer ein regionales Regelwerk oder einen kundenspezifischen Kontrollsatz abdecken muss, sollte sich diese beiden Werte zuerst ansehen.
Worauf es bei einer GRC-Plattform ankommt
Eine Modulliste sagt mehr als ein Produktname. Vier Fragen trennen die Plattformen schnell. Weist das Risikoregister jedem Risiko eine verantwortliche Person und einen Behandlungsplan zu? Laufen Richtlinienfreigaben in festgelegter Reihenfolge mit mehr als einer freigebenden Person? Deckt das Lieferantenrisikomanagement Erkennung, Beurteilung und laufende Überprüfung ab? Kann das Team Frameworks, Kontrollen oder Tests ergänzen, die der Anbieter nicht mitliefert?
Drata beschreibt zum Beispiel Freigabe-Workflows für Richtlinien mit mehreren Freigebenden in festgelegter Reihenfolge, und Sprinto erreicht 5 von 5 bei der Anpassbarkeit.
Was GRC-Software kostet
Für sechs der sieben bewerteten Plattformen stehen Einstiegspreise auf AWS Marketplace (Preisstudie). Auf den Websites der Anbieter nennt nur Secureframe einen Dollarbetrag: Fundamentals beginnt bei 7.500 USD pro Jahr.
Für das Audit fällt eine eigene Gebühr an. A-LIGN, eine zugelassene Prüfungsgesellschaft, beziffert ein SOC-2-Audit auf 20.000 bis 150.000 USD oder mehr. Thoropass ist die einzige bewertete Plattform, die das Audit über eine eigene CPA-Firma selbst durchführt.
Häufig gestellte Fragen
-
Wofür steht GRC?
GRC steht für Governance, Risk und Compliance. OCEG, die gemeinnützige Organisation, die den Begriff nach eigener Aussage geprägt hat, definiert GRC als integriertes Bündel von Fähigkeiten, mit denen eine Organisation ihre Ziele verlässlich erreicht, mit Unsicherheit umgeht und integer handelt.
-
Wer hat den Begriff GRC geprägt?
OCEG gibt an, den Begriff geschaffen und das Akronym schon 2002 verwendet zu haben. Laut OCEG veröffentlichte der Gründer Scott Mitchell 2007 die erste begutachtete wissenschaftliche Arbeit zu GRC.
-
Ist GRC dasselbe wie Compliance?
Nein. Compliance ist einer der drei Teile. Das Glossar von ISACA beschreibt GRC als Sammelbegriff für drei eng verwandte Disziplinen, die für den Betrieb und den Schutz von Vermögenswerten zuständig sind: „a business term used to group the three closely related disciplines responsible for operations and the protection of assets.“
-
Was ist der Unterschied zwischen GRC und IRM?
Anbieter verwenden beide Bezeichnungen für Produkte, die sich überschneiden. ServiceNow beschreibt Integrated Risk Management als Ansatz, der IT-, Cyber-, Compliance- und operative Risiken im ganzen Unternehmen verbindet und Silos durch eine einheitliche Sicht ersetzt: „an approach to risk management that connects IT, cyber, compliance, and operational risk across the enterprise, replacing silos with unified visibility.“ Gartner definiert GRC-Tools über einen Prozess des unternehmensweiten Risikomanagements.
-
Braucht ein Unternehmen GRC-Software?
Laut OCEG verlangt integriertes GRC nicht, alles mit einem einzigen GRC-Softwaresystem zu steuern. OCEG sagt außerdem, dass Organisationen, die GRC-Prozesse und Technik über Silos hinweg integrieren, ihre Kosten gesenkt und doppelte Arbeit verringert haben.