Beste Risikomanagement-Software im Vergleich (2026)
Sieben Risikomanagement-Plattformen im Vergleich: Risikoregister, Bewertungsmethodik, Behandlungs-Workflows und TPRM. Sprinto führt mit 84 von 100, November 2026.
Die beste Risikomanagement-Software unter den sieben hier bewerteten ist Sprinto mit 84 von 100 Punkten. Dahinter folgen Vanta mit 82, Drata mit 76, Secureframe mit 75, Scrut mit 72, OneTrust mit 64 und Thoropass mit 52. Alle werden nach demselben Bewertungsschema eingestuft.
Sprinto, Vanta, Scrut und OneTrust erreichen 5 von 5 beim Lieferantenrisikomanagement. OneTrust verkauft sein Third-Party-Paket separat. Nach Angabe von Vanta enthält das Register mehr als 100 vorgefertigte Risikoszenarien, und Drata verknüpft Risikobewertungen mit Kontrollen in einem System. Thoropass liegt beim Lieferantenrisikomanagement am unteren Ende (0 von 5), bietet aber ein eigenes Auditengagement über die hauseigene CPA-Firma an. Teams, die Enterprise-Risikoplattformen prüfen, finden außerdem ServiceNow, Archer, LogicGate und Riskonnect, die außerhalb der bewerteten Auswahl liegen.
Am besten für ein Risikoregister, das mit einem eigenen Auditengagement gebündelt ist
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Was Risikomanagement-Software leistet
Das Kernelement ist das Risikoregister: Jedes Risiko erhält einen Namen, eine Eintrittswahrscheinlichkeit, eine Auswirkung, eine verantwortliche Person und einen Behandlungsplan. Das Register fließt in das umfassendere Compliance-Programm ein, indem es jedes Risiko mit den Kontrollen verknüpft, die es adressieren, und das Restrisikobild erstellt, das ein Auditor oder Vorstand sehen muss.
Das Drittparteienrisikomanagement fügt dem Register Lieferantenbewertungen, Fragebögen und kontinuierliche Überwachung hinzu und deckt damit die Lieferantenexponierung ab, die interne Prüfungen allein nicht erfassen. Behandlungs-Workflows leiten akzeptierte, geminderte und übertragene Risiken mit Fälligkeitsdaten und Nachweisanforderungen an die richtigen Verantwortlichen weiter.
ISMS-Software deckt die ISO-27001-spezifische Ebene dieser Arbeit ab, einschließlich der Erklärung zur Anwendbarkeit und Annex A. GRC-Software deckt Governance und unternehmensweites Risikomanagement neben Compliance ab.
So entsteht die Rangfolge
Für alle sieben Plattformen gilt dasselbe Bewertungsschema mit acht Kriterien wie für jedes andere Ranking auf dieser Website. Die Kriterien stehen nach Gewicht in dieser Reihenfolge: Automatisierte Nachweise (20 Punkte), Framework-Abdeckung und Audit-Anbindung (je 15), dann Preistransparenz, Trust Center und Fragebögen, Lieferantenrisikomanagement, Anpassbarkeit und Nutzerzufriedenheit (je 10).
Für Risikomanagement-Käufer tragen zwei Kriterien besonderes Gewicht. Das Lieferantenrisikomanagement (10 Punkte) misst, ob die Plattform TPRM mit kontinuierlicher Überwachung, Fragebogenautomatisierung und KI-gestützter Lieferantenbewertung enthält. Die Anpassbarkeit (10 Punkte) fragt, ob ein Team eine individuelle Risikokontrolle oder einen Test jenseits des mitgelieferten Umfangs aufbauen kann. Eine Funktion wird angerechnet, wenn der Anbieter sie in einem Tarif oder Add-on nennt.
1. Sprinto: Insgesamt am besten für Risikomanagement mit Lieferantenentdeckung und kontinuierlichem TPRM
84/100
Stark (70 bis 84)
Funktionen von Sprinto
Sprinto liegt mit 84 von 100 Punkten beim Risikomanagement-Fokus auf Platz 1. Sprinto verkauft Risk Management als eigenständiges Produkt, mit einem Risikoregister, einer Risikobewertung und Behandlungs-Workflows als Bestandteile des Moduls. Beim Lieferantenrisikomanagement erreicht Sprinto 5 von 5: Nach Angabe von Sprinto findet Autonomous TPRM Lieferanten, sobald sie im Stack auftauchen, ordnet ihnen automatisch eine Risikostufe zu und überwacht sie auf Änderungen. Das Add-on Enterprise TPRM erweitert das um kontinuierliche Überwachung und Datenpannen-Warnungen. Nach Angabe von Sprinto prüft KI Lieferantendokumente im Rahmen regelmäßiger Lieferantenbewertungen im Foundation-Tarif. Das Risikoregister verknüpft auch Risiken zurück mit Kontrollen in derselben Plattform, sodass ein Behandlungsplan direkt mit den Kontrollanachweisen verbunden ist, die ein Auditor prüfen wird. Kein Dollarlistenpreis erscheint für einen Tarif.
Am besten für
Insgesamt am besten für Risikomanagement mit Lieferantenentdeckung und kontinuierlichem TPRM
2. Vanta: Am besten für ein Risikoregister mit mehr als 100 vorgefertigten Risikoszenarien, laut Vanta
82/100
Stark (70 bis 84)
Funktionen von Vanta
Vanta liegt mit 82 Punkten auf Platz 2. Nach Angabe von Vanta enthält das Risikoregister eine vorgefertigte Bibliothek mit mehr als 100 gängigen Risikoszenarien, jeweils mit Vorschlägen für die Kontrollzuordnung. Jedes Risiko erhält eine verantwortliche Person, einen Score für das inhärente Risiko, einen Behandlungsplan und einen Score für das Restrisiko. Risikomanagement-Workflows folgen ISO 27005, was für ISO-27001-Programme wichtig ist. Laut Vanta verknüpft außerdem jedes Risiko im Register das Issue-Tracking innerhalb des GRC-Programms, sodass eine Behandlungsaufgabe den Risikomanagement-Workflow nicht verlässt. Beim Lieferantenrisikomanagement erreicht Vanta 5 von 5 über einen TPRM Agent, der Lieferanten kontinuierlich überwacht und KI-gestützte Sicherheitsprüfungen von Lieferantendokumenten durchführt. Vanta gibt 400+ Integrationen an, was das Risikosignal aus verbundenen Systemen speist.
Am besten für
Am besten für ein Risikoregister mit mehr als 100 vorgefertigten Risikoszenarien, laut Vanta
Der größte Integrationskatalog im Ranking für SOC-2-Compliance-Software, mit 5 von 5 beim Lieferantenrisikomanagement. Die Preistransparenz ist das schwächste Kriterium, da auf der Website von Vanta kein Preis steht. Bei der Audit-Anbindung erreicht Vanta 3 von 5.
3. Drata: Am besten für die Verknüpfung von Risikobewertungen mit Kontrollen und Nachweisen in einem System
76/100
Stark (70 bis 84)
Funktionen von Drata
Drata liegt mit 76 Punkten auf Platz 3. Nach Angabe von Drata verbindet Enterprise GRC ISO-27001-Risikobewertungen und andere Risikobewertungen direkt mit Kontrollen und unterstützenden Nachweisen, sodass Risikoregister und Kontrollanachweise in demselben System liegen. Ereignisgesteuerte Risikoworkflows laufen ohne Code, und Richtlinien sind mit Kontrollen verbunden, mit nachverfolgten Überprüfungen, Freigaben und Versionsverlauf. Beim Lieferantenrisikomanagement erreicht Drata 4 von 5: Drata verkauft Third-Party Risk Management als eigenständige Lösung und gibt an, Dokumente aus dem Trust Center eines Lieferanten für Bewertungen heranzuziehen. Die Anpassbarkeit erreicht 4 von 5, und No-Code-Individualtests lassen ein Team Kontrollen zum Behandlungsplan hinzufügen.
Am besten für
Am besten für die Verknüpfung von Risikobewertungen mit Kontrollen und Nachweisen in einem System
Punktzahl
76 von 100 Punkten
Preise
Kein Listenpreis. Tarifnamen in zwei Produktlinien. drata.com/plans
Audit
Partner-Prüfungsgesellschaften der Auditor Alliance, mit einem Audit Hub für die Prüfung der Nachweise
Individuelle Frameworks nur als kostenpflichtiges Add-on
Stark bei individueller Automatisierung, Lieferantenrisikomanagement und einem benannten Netzwerk von Prüfungsgesellschaften. Drata nennt keinen Preis und beschreibt seine Integrationen nur als „hundreds“, das drückt die Punktzahl.
4. Secureframe: Am besten für Risikobewertung nach ISO 27005 mit Heatmaps und Trenddiagrammen
75/100
Stark (70 bis 84)
Funktionen von Secureframe
Secureframe liegt mit 75 Punkten auf Platz 4. Nach Angabe von Secureframe folgt das Risikomanagement der Methodik ISO 27005, und die Bibliothek enthält Risikoszenarien auf NIST-Basis für Betrug, Recht, Finanzen und IT. Dashboards stellen Risiken über Heatmaps, Übersichtstabellen und Trenddiagramme dar, was sich für ein Team eignet, das die Risikolage einem Vorstand präsentiert. User Access Reviews und Vendor Access Reviews laufen als getrennte Werkzeuge, sodass Zugriffsrisiken unabhängig von Konfigurationsrisiken verfolgt werden. Das Lieferantenrisikomanagement erreicht 2 von 5, da das erweiterte Third-Party-Risikomanagement-Modul im höheren Complete-Tarif liegt. Secureframe Fundamentals beginnt bei 7.500 USD pro Jahr.
Am besten für
Am besten für Risikobewertung nach ISO 27005 mit Heatmaps und Trenddiagrammen
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Stärken
Der einzige Einstiegs-Listenpreis in diesem Vergleich
Eigene Tests schon im Basistarif
Umfassende Abdeckung der US-Bundes-Frameworks
Schwächen
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Höhere Tarife ohne Preisangabe
Der einzige Anbieter hier mit einem echten Einstiegs-Listenpreis und der umfangreichsten Liste an US-Bundes-Frameworks. Lieferantenrisikomanagement, Audit-Anbindung und Preistransparenz sind mit je 2 von 5 die schwächsten Kriterien.
5. Scrut: Am besten für ein Risikoregister, das jedes Risiko mit Kontrollen verknüpft und KI-bewertete Lieferantenchecks nutzt
72/100
Stark (70 bis 84)
Funktionen von Scrut
Scrut liegt mit 72 Punkten auf Platz 5. Nach Angabe von Scrut ordnet das individuelle Risikoregister jedes Risiko Kontrollen zu und leitet die Behandlung über strukturierte Workflows. Beim Lieferantenrisikomanagement erreicht Scrut 5 von 5: Laut Scrut entwirft KI Lieferantenfragebögen, bewertet die Antworten und überwacht Online-Quellen auf Datenpannen bei Lieferanten. Das ergibt ein kontinuierliches Signal statt einer Punktzeitbewertung. Lieferanten gelangen per SSO oder CSV-Import in die Plattform. Scrut unterstützt außerdem mehr als 70 Frameworks direkt, sodass ein Risikoregister über mehrere Frameworks auf derselben Plattform bleibt. Scrut hält den höchsten G2-Durchschnittswert der sieben: 4,9 aus 1.328 Rezensionen.
Am besten für
Am besten für ein Risikoregister, das jedes Risiko mit Kontrollen verknüpft und KI-bewertete Lieferantenchecks nutzt
Punktzahl
72 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Auditoren aus dem Partnernetzwerk, mit einem Audit Center für die Prüfung der Nachweise
Regionale Frameworks, die nur wenige Konkurrenten führen
Frameworkübergreifende Zuordnung von Kontrollen
Schwächen
Keine Tarife oder Preise
Die kleinste Zahl an Integrationen in diesem Vergleich
Das höchste Nutzer-Rating in diesem Vergleich und eine lange Liste regionaler Frameworks. Ein kleinerer Integrationskatalog und fehlende Tarife und Preise kosten die meisten Punkte.
6. OneTrust: Am besten für Third-Party Risk Management, das als eigenes Paket gekauft und verwaltet wird
64/100
Solide (55 bis 69)
Funktionen von OneTrust
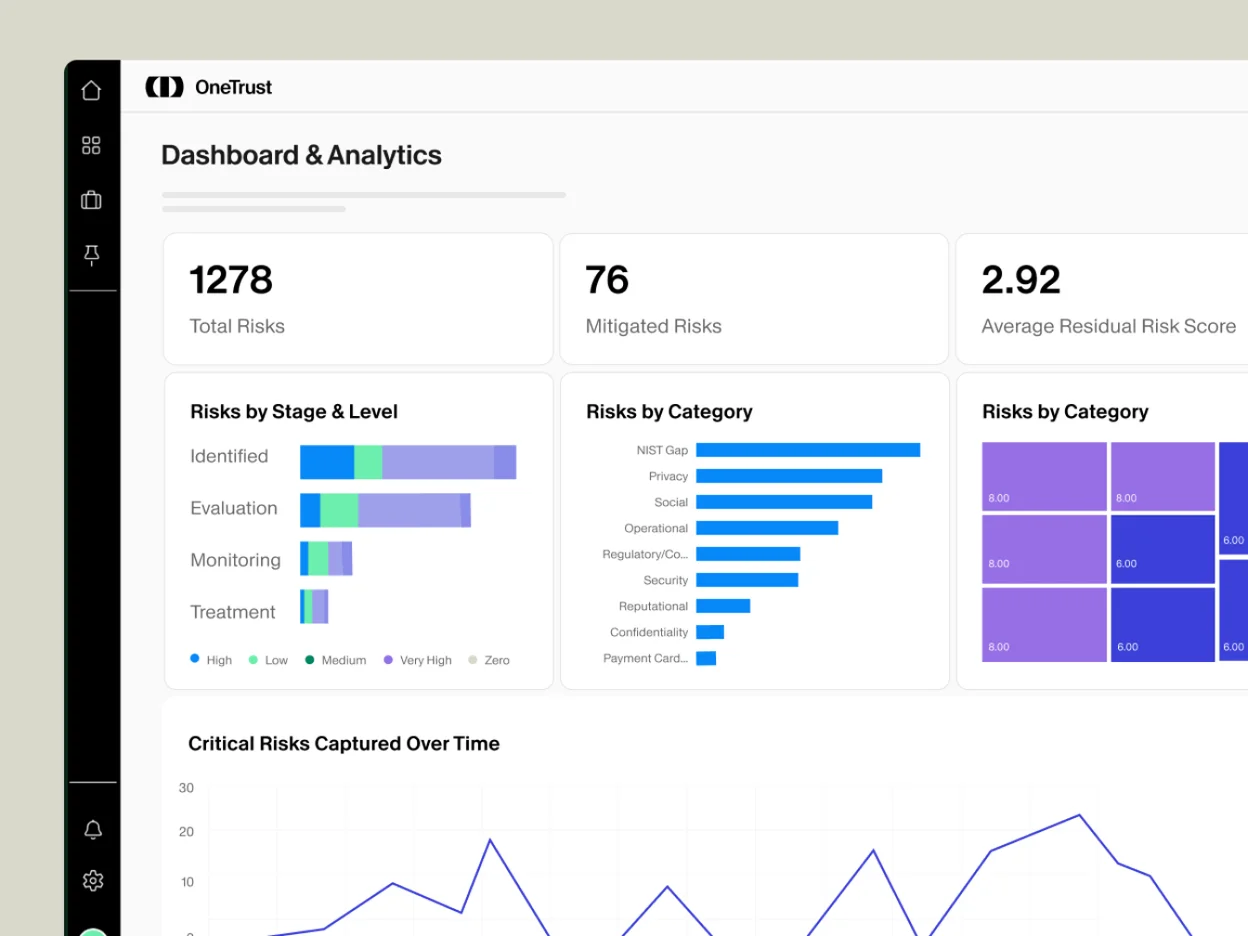
OneTrust liegt mit 64 Punkten auf Platz 6 und erreicht beim Lieferantenrisikomanagement 5 von 5. OneTrust verkauft Third-Party Risk Management als eigenes Paket, getrennt vom Produkt Tech Risk and Compliance. Nach Angabe von OneTrust baut es ein Lieferanteninventar auf, bewertet Lieferanten gegen mehr als 50 integrierte Kontroll-Frameworks, liest externe Risikonachweise mit KI ein und überwacht Dritte kontinuierlich. Das IT-Risk-Management-Modul in Tech Risk and Compliance ergänzt Key-Risk-Indicator-Dashboards über Assets, Prozesse und Lieferanten sowie Workflows für Issues und Incidents von der Erfassung bis zur Behebung. OneTrust nennt keine Dollarpreise und berechnet nach Admin-Nutzern und Asset-Inventar.
Am besten für
Am besten für Third-Party Risk Management, das als eigenes Paket gekauft und verwaltet wird
Punktzahl
64 von 100 Punkten
Preise
Nur auf Anfrage. Ein Paket, berechnet nach Admin-Nutzern und Assets. onetrust.com/pricing/
Audit
Auditoren lassen sich in die Plattform einladen, sagt OneTrust
Höchste Punktzahl beim Lieferantenrisikomanagement
500+ Systemverbindungen laut Anbieter, dazu APIs
Individuelle Frameworks
Schwächen
Kein Listenpreis
Trust Center und Fragebögen: 0 von 5
Audit-Anbindung: 2 von 5
5 von 5 beim Lieferantenrisikomanagement, über das Paket Third-Party Risk Management, das getrennt von Tech Risk & Compliance verkauft wird, und 5 von 5 bei den Automatisierten Nachweisen. Das Kriterium Trust Center und Fragebögen bringt keine Punkte, Preistransparenz erhält 1 von 5 und die Audit-Anbindung 2 von 5.
7. Thoropass: Am besten für ein Risikoregister, das mit einem eigenen Auditengagement gebündelt ist
52/100
Eingeschränkt (35 bis 54)
Funktionen von Thoropass
Thoropass liegt mit 52 Punkten auf Platz 7 und erreicht beim Lieferantenrisikomanagement 0 von 5. Nach Angabe von Thoropass bietet das Risk Register einen 360-Grad-Blick auf Unternehmensrisiken, mit Nachverfolgung, Bewertung und Abhilfe auf einem konfigurierbaren 4x4- oder 5x5-Dashboard, und verknüpft Risiken mit Kontrollen. Richtlinienmanagement und automatisierte Richtlinienprüfung laufen in derselben Plattform. Was Thoropass liefert, ist ein eigenes Auditengagement: Thoropass Assurance, die zugelassene CPA-Firma (also eine zugelassene US-Wirtschaftsprüfungsgesellschaft) des Unternehmens, führt das Audit in der Plattform durch, was bei der Audit-Anbindung 5 von 5 einbringt. Ein Team, das Risikoregister-Grundlagen plus ein gebündeltes Auditengagement benötigt, bekommt beides hier, bei Lieferantenrisikomanagement und individuellen Framework-Arbeiten außerhalb des Umfangs.
Am besten für
Am besten für ein Risikoregister, das mit einem eigenen Auditengagement gebündelt ist
Punktzahl
52 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement
Kein Listenpreis
Der einzige Anbieter, der das Audit selbst liefert, über seine hauseigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. Beim Lieferantenrisikomanagement, bei der Anpassbarkeit und bei der Preistransparenz erreicht Thoropass jeweils 0 von 5, beim Kriterium Automatisierte Nachweise 1 von 5.
Das Bewertungsschema v0.9 hat kein Kriterium für Risikoregistertiefe oder Szenarioqualität. Vanta beschreibt Scores für inhärentes Risiko und Restrisiko aus einer vorgefertigten Bibliothek, Thoropass nennt 4x4- und 5x5-Raster und Secureframe gibt an, ISO 27005 zu folgen. Wie gut ein Register zur Methodik eines bestimmten Risikoausschusses passt, kann eine Punktzahl nicht zeigen.
Die Lieferantenrisiko-Punktzahlen trennen sich deutlich. Sprinto, Vanta, Scrut und OneTrust erreichen jeweils 5, Thoropass 0. Ein Team, für das TPRM die Kernaufgabe ist, sollte die vier Ersten beim Lieferantenrisikomanagement in die engere Auswahl nehmen und ihre Gesamtpunktzahlen neben diesem einzelnen Kriterium abwägen.
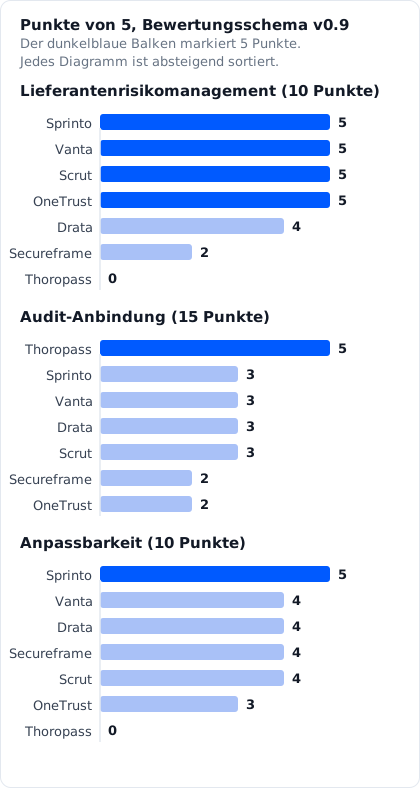
Punktzahlen (von 5) für Lieferantenrisikomanagement, Audit-Anbindung und Anpassbarkeit. Quelle: Bewertungen nach Bewertungsschema v0.9.
Beim Lieferantenrisikomanagement erreichen Sprinto, Vanta, Scrut und OneTrust 5, Drata 4, Secureframe 2 und Thoropass 0. Bei der Audit-Anbindung erreicht Thoropass 5, Sprinto, Vanta, Drata und Scrut 3, Secureframe und OneTrust 2. Bei der Anpassbarkeit erreicht Sprinto 5, Vanta, Drata, Secureframe und Scrut 4, OneTrust 3 und Thoropass 0.
Welche Plattform zu welchem Team passt
Teams, die automatisierte Lieferantenentdeckung neben dem Risikoregister benötigen:Sprinto gibt an, dass Autonomous TPRM Lieferanten beim Auftauchen entdeckt und automatisch eine Risikostufe zuordnet. Das Add-on Enterprise TPRM ergänzt kontinuierliche Überwachung und Datenpannen-Warnungen.
Teams, die eine vorgefertigte Risikobeispielsbibliothek wollen:Vanta gibt an, dass das Register mehr als 100 gängige Szenarien mit Vorschlägen für die Kontrollzuordnung enthält. Secureframe enthält Szenarien auf NIST-Basis für Betrug, Recht, Finanzen und IT.
Teams, die ISO-27001-Risikobewertungen mit Kontrollen verbinden:Drata verknüpft Risikobewertungen direkt mit Kontrollen und dem Richtlinienversionsverlauf in einem System.
Teams, die die Risikolage einem Vorstand präsentieren:Secureframe nutzt Heatmaps, Übersichtstabellen und Trenddiagramme, und die Methodik folgt ISO 27005.
Teams, bei denen Lieferantenrisikomanagement die primäre Aufgabe ist:OneTrust verkauft Third-Party Risk Management als eigenes Paket, bewertet Lieferanten gegen 50+ Frameworks und überwacht kontinuierlich. Vanta und Sprinto verkaufen TPRM einzeln oder als Add-on.
Teams, die Risikoregister und Audit von einem Anbieter wollen:Thoropass kombiniert ein konfigurierbares Risikoregister mit einem eigenen Auditengagement über die hauseigene CPA-Firma.
Enterprise-Risikomanagement-Plattformen außerhalb der bewerteten Auswahl
Die folgenden Anbieter beschreiben ihren Umfang selbst. Sie liegen außerhalb der Auswahl, die diese Website bewertet, und die Reihenfolge ist kein Ranking.
ServiceNow Integrated Risk Management nutzt KI-Agenten, um Kontrollen kontinuierlich zu bewerten, aufkommende Risiken zu überwachen, Lücken zu identifizieren und Abhilfemaßnahmen an die richtigen Teams weiterzuleiten.
Archer Evolv Risk drückt die Risikoexponierung in finanziellen Begriffen statt als Farbe auf einem Raster aus, sodass ein Risiko in einem Geschäftsbereich direkt mit einem Risiko in einem anderen verglichen werden kann, wenn Mittel verteilt werden.
LogicGate Risk Cloud verbindet Risiken mit Unternehmenszielen und delegiert zeitaufwändige Erfassungs- und Bewertungs-Workflows an vollständig prüfbare Agenten.
Riskonnect positioniert seine ERM-Plattform als flexibles Modell, bei dem Teams irgendwo anfangen und dann Funktionen hinzufügen können, wenn das Unternehmen wächst.
SAP GRC ordnet Unternehmensrisiko und Compliance, Identity- und Access-Governance, Cybersicherheit sowie internationales Handelsmanagement als zusammenhängende Module ein, die mit SAP S/4HANA integriert sind.
Mitratech Alyne beschreibt cloudbasierte, KI-gestützte GRC-Software für kontinuierliche Risikoüberwachung, die CISOs und Risikofachleute bei Bewertung, Compliance, Analytik und Bedrohungsabwehr unterstützt.
GBTEC Enterprise Risk bietet Portfoliosimulation, Szenarioanalyse, Stresstests und Mehrjahresprojektionen und deckt MaRisk-Anforderungen für BaFin-regulierte Organisationen ab.
Am besten für ein Risikoregister, das mit einem eigenen Auditengagement gebündelt ist
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Fazit
Sprinto belegt für das Risikomanagement mit 84 von 100 Punkten Platz 1, mit einem eigenständigen Risk-Management-Produkt, Autonomous TPRM und 5 von 5 beim Lieferantenrisikomanagement. Vanta (82) gibt an, dass das Register mehr als 100 vorgefertigte Szenarien enthält, und erreicht denselben Wert beim Lieferantenrisikomanagement. OneTrust (64) verkauft Third-Party Risk Management als eigenes Paket und erreicht ebenfalls 5 von 5 beim Lieferantenrisikomanagement.
Jede Punktzahl folgt dem öffentlichen Bewertungsschema, und dessen Änderungsprotokoll hält jede Änderung fest.
Welche Risikomanagement-Software ist die beste für Sicherheits-Compliance?
Sprinto liegt unter den sieben hier bewerteten Plattformen mit 84 von 100 Punkten vorn, mit einem eigenständigen Risk-Management-Produkt für automatisierte Lieferantenentdeckung, KI-Prüfung und kontinuierliches TPRM. Vanta folgt mit 82 und einer vorgefertigten Bibliothek mit Risikoszenarien. Drata liegt mit 76 auf Platz 3 und verknüpft Risikobewertungen direkt mit Kontrollen in einem System.
Wie unterscheidet sich Risikomanagement-Software von GRC-Software?
GRC-Software deckt Governance, Risiko und Compliance gemeinsam ab. Risikomanagement-Software konzentriert sich auf das Risikoregister, die Risikobewertung, Behandlungs-Workflows und die Überwachung von Drittparteienrisiken in einem umfassenderen Programm. Die Plattformen auf dieser Seite enthalten jeweils ein Risikoregister als Teil einer GRC- oder Compliance-Plattform. Das Ranking der GRC-Software deckt alle sieben im vollständigen Satz der GRC-Kriterien ab.
Welche Plattformen erzielen die höchsten Punktzahlen beim Lieferantenrisikomanagement?
Sprinto, Vanta, Scrut und OneTrust erreichen jeweils 5 von 5 beim Lieferantenrisikomanagement. Nach Angabe von Sprinto nutzt die Plattform Autonomous TPRM mit kontinuierlicher Überwachung, Vanta einen TPRM Agent und Scrut KI für die Bewertung von Fragebögen und die Quellenüberwachung. OneTrust verkauft Third-Party Risk Management als separates Paket. Drata erreicht 4 von 5, Secureframe 2 und Thoropass 0.
Welche Risikoregister werden mit vorgefertigten Szenarien geliefert?
Nach Angabe von Vanta enthält das Register mehr als 100 gängige Risikoszenarien mit Vorschlägen für die Kontrollzuordnung. Nach Angabe von Secureframe enthält die Bibliothek Risikoszenarien auf NIST-Basis für Betrug, Recht, Finanzen und IT. Thoropass beschreibt einen 360-Grad-Blick auf Risiken auf einem konfigurierbaren 4x4- oder 5x5-Dashboard und erhält keinen Punkt für eine vorgefertigte Szenariobibliothek.
Ersetzt Risikomanagement-Software einen Risikoberater?
Die Plattformen auf dieser Seite automatisieren Risikoidentifikation, Bewertung und Nachverfolgung der Behandlung für Sicherheits-Frameworks. Sie ersetzen keinen Risikoberater für Entscheidungen über Risikobereitschaft, Restrisikotoleranz oder regulatorische Auslegung. Für ISO 27001 prüft eine externe Zertifizierungsstelle das Ergebnis der Risikobehandlung im Zertifizierungsaudit.
Welche Plattformen unterstützen Third-Party Risk Management als eigenständiges Produkt?
OneTrust verkauft Third-Party Risk Management als eigenes Paket. Vanta verkauft Third Party Risk Management einzeln oder als Add-on. Sprinto verkauft Enterprise TPRM als Add-on zur Kernplattform.