Beste ISMS-Software für ISO 27001 im Vergleich (2026)
Sieben ISMS-Plattformen im Vergleich: Erklärung zur Anwendbarkeit, Annex-A-Kontrollen und ISO-27001-Audit-Anbindung. Sprinto führt mit 84 von 100, November 2026.
Die beste ISMS-Software unter den sieben hier bewerteten ist Sprinto mit 84 von 100 Punkten. Dahinter folgen Vanta mit 82, Drata mit 76, Secureframe mit 75, Scrut mit 72, OneTrust mit 64 und Thoropass mit 52. Alle sieben decken ISO 27001 ab und werden nach demselben Bewertungsschema eingestuft.
Nach Angabe von Sprinto entwirft die Plattform die Erklärung zur Anwendbarkeit (SoA) am ersten Tag und automatisiert Nachweise für Annex-A-Kontrollen. Vanta gibt an, die SoA automatisch zu erstellen und die Erweiterungen ISO 27017, 27018 und 27701 zu unterstützen. Thoropass liegt insgesamt am unteren Ende, führt aber das ISO-27001-Audit über Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter, durch. Teams, die DACH-spezifische Optionen prüfen, finden außerdem DataGuard, Secfix und HiScout, die außerhalb der bewerteten Auswahl liegen.
Am besten für die ISO-27001-Zertifizierung durch Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Was ISMS-Software abdeckt
ISO/IEC 27001:2022 verpflichtet eine Organisation, ein Informationssicherheits-Managementsystem (ISMS) einzurichten, umzusetzen, aufrechtzuerhalten und kontinuierlich zu verbessern. Die Norm erfordert eine Geltungsbereichsangabe, eine Risikobewertung, eine Erklärung zur Anwendbarkeit und die Annex-A-Kontrollen, die die Organisation ausgewählt und begründet hat.
ISMS-Software bewältigt die Dokumentationsebene: Entwurf und Aktualisierung der SoA, Zuordnung von Annex-A-Kontrollen zu Nachweisen, Verfolgung von Richtlinienfreigaben und Verknüpfung von Lieferantenbewertungen mit den Kontrollen in Annex A 5.19 bis 5.23. Sie gibt außerdem einer Zertifizierungsstelle oder einem externen Auditor einen kontrollierten Einblick in die Nachweise, wenn das Zertifizierungsaudit läuft.
Compliance-Management-Software deckt viele dieser Komponenten für weitere Frameworks neben ISO 27001 ab, und GRC-Software ergänzt darüber hinaus unternehmensweites Risikomanagement und Governance.
So entsteht die Rangfolge
Für alle sieben Plattformen gilt dasselbe Bewertungsschema mit acht Kriterien wie für jedes andere Ranking auf dieser Website. Die Kriterien stehen nach Gewicht in dieser Reihenfolge: Automatisierte Nachweise (20 Punkte), Framework-Abdeckung und Audit-Anbindung (je 15), dann Preistransparenz, Trust Center und Fragebögen, Lieferantenrisikomanagement, Anpassbarkeit und Nutzerzufriedenheit (je 10).
Für ISMS-Käufer tragen drei Kriterien besonderes Gewicht. Die Audit-Anbindung misst, wie nah die Plattform ein Team an ein unterzeichnetes Zertifikat bringt. Die Anpassbarkeit fragt, ob ein Team Annex-A-Kontrollen oder Tests aufbauen kann, die der Anbieter nicht mitliefert. Das Lieferantenrisikomanagement misst Lieferantenbewertungswerkzeuge. Eine Funktion wird angerechnet, wenn der Anbieter sie in einem Tarif oder Add-on nennt.
1. Sprinto: Insgesamt am besten für ISMS-Umfang, SoA und Annex-A-Nachweisautomatisierung
84/100
Stark (70 bis 84)
Funktionen von Sprinto
Sprinto liegt mit 84 von 100 Punkten beim ISMS-Fokus auf Platz 1. Nach Angabe von Sprinto definiert die Plattform den ISMS-Geltungsbereich gegenüber dem Technology-Stack am ersten Tag und entwirft das Risikoregister, die Richtlinien und die Erklärung zur Anwendbarkeit (SoA) zur Freigabe durch das Team. Integrationen liefern laufende Nachweise für Annex-A-Kontrollen, und nach Angabe von Sprinto wird dasselbe Annex-A-Mapping über 200+ digitalisierte Frameworks wiederverwendet, sodass ein Team, das ISO 27001 neben SOC 2 oder DSGVO (GDPR) betreibt, Kontrollen nicht neu aufbauen muss. Sprinto deckt außerdem Annex A 5.19 bis 5.23, die Lieferantensicherheitskontrollen, über sein Lieferantenrisikomodul ab. Das bringt beim Lieferantenrisikomanagement 5 von 5. Die Audit-Anbindung erreicht 3 von 5: Sprinto nennt ein Partnernetzwerk von Prüfungsgesellschaften und lässt Auditoren Nachweise direkt in der Plattform prüfen.
Am besten für
Insgesamt am besten für ISMS-Umfang, SoA und Annex-A-Nachweisautomatisierung
2. Vanta: Am besten für automatische Erstellung der Erklärung zur Anwendbarkeit, laut Vanta
82/100
Stark (70 bis 84)
Funktionen von Vanta
Vanta liegt mit 82 Punkten auf Platz 2. Nach Angabe von Vanta erstellt und aktualisiert die Plattform die Erklärung zur Anwendbarkeit automatisch und ordnet jede ISO-27001-Kontrolle realen Tests und Dokumenten zu. Die Risikomanagement-Workflows folgen ISO 27005, und jedes Risiko im Register erhält einen Score für das inhärente Risiko, einen Behandlungsplan und einen Score für das Restrisiko. Laut Vanta unterstützt die Plattform außerdem ISO 27017, 27018 und 27701 als Erweiterungen eines ISO-27001-Programms, sodass ein Team den Zertifizierungsumfang erweitern kann, ohne das ISMS-Kernstück neu aufzubauen. Vanta gibt 400+ Integrationen an und erreicht beim Lieferantenrisikomanagement 5 von 5 über einen TPRM Agent, der Lieferanten kontinuierlich überwacht. Die Audit-Anbindung erreicht 3 von 5: Vanta nennt Audit-Partner und lässt Auditoren Nachweise in der Plattform prüfen.
Am besten für
Am besten für automatische Erstellung der Erklärung zur Anwendbarkeit, laut Vanta
Der größte Integrationskatalog im Ranking für SOC-2-Compliance-Software, mit 5 von 5 beim Lieferantenrisikomanagement. Die Preistransparenz ist das schwächste Kriterium, da auf der Website von Vanta kein Preis steht. Bei der Audit-Anbindung erreicht Vanta 3 von 5.
3. Drata: Am besten für die direkte Verknüpfung von ISMS-Risikobewertungen mit Kontrollen und Richtlinien
76/100
Stark (70 bis 84)
Funktionen von Drata
Drata liegt mit 76 Punkten auf Platz 3. Nach Angabe von Drata verknüpft die Plattform ISO-27001-Risikobewertungen direkt mit Kontrollen und unterstützenden Nachweisen, sodass jedes Risiko die Kontrolleigentümerschaft und die Nachweiskette in einem System steuert. Richtlinien sind mit Kontrollen verbunden, mit nachverfolgten Überprüfungen, Freigaben und Versionsverlauf, und Drata hält Kontrollen, Zuständigkeiten und Nachweise für Überwachungsaudits kontinuierlich aktuell, ohne einen Nachholaufwand kurz vor dem Audit. Der Audit Hub ist der Ort, an dem Auditoren Nachweisanfragen erhalten, Dokumente prüfen und Befunde genehmigen. Drata nennt seine Auditor Alliance mit mehr als 175 Prüfungsgesellschaften. Die Audit-Anbindung erreicht 3 von 5. Beim Lieferantenrisikomanagement erreicht Drata 4 von 5 über seine Third-Party-Risk-Management-Lösung.
Am besten für
Am besten für die direkte Verknüpfung von ISMS-Risikobewertungen mit Kontrollen und Richtlinien
Punktzahl
76 von 100 Punkten
Preise
Kein Listenpreis. Tarifnamen in zwei Produktlinien. drata.com/plans
Audit
Partner-Prüfungsgesellschaften der Auditor Alliance, mit einem Audit Hub für die Prüfung der Nachweise
Individuelle Frameworks nur als kostenpflichtiges Add-on
Stark bei individueller Automatisierung, Lieferantenrisikomanagement und einem benannten Netzwerk von Prüfungsgesellschaften. Drata nennt keinen Preis und beschreibt seine Integrationen nur als „hundreds“, das drückt die Punktzahl.
4. Secureframe: Am besten für ISMS-Richtlinienvorlagen, geprüft von früheren Auditoren
75/100
Stark (70 bis 84)
Funktionen von Secureframe
Secureframe liegt mit 75 Punkten auf Platz 4. Nach Angabe von Secureframe wurden die Richtlinienvorlagen für ISO 27001 von früheren Auditoren entwickelt und geprüft. Die Plattform lässt ein Team ein ISMS entwerfen, das sowohl am ISO-27001-Framework als auch an den eigenen Zielen ausgerichtet ist. Das Risikomanagement folgt der Methodik ISO 27005, mit Risikoszenarien auf NIST-Basis und Dashboards mit Heatmaps und Trenddiagrammen. Automatisierte Tests laufen kontinuierlich gegen verbundene Systeme, was Nachweise für Überwachungsaudits aktuell hält. Die Audit-Anbindung erreicht 2 von 5: Secureframe erhält keinen Punkt für ein namentlich genanntes Netzwerk von Prüfungsgesellschaften. Das Lieferantenrisikomanagement erreicht 2 von 5, mit erweitertem Third-Party-Risikomanagement im höheren Complete-Tarif.
Am besten für
Am besten für ISMS-Richtlinienvorlagen, geprüft von früheren Auditoren
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Stärken
Der einzige Einstiegs-Listenpreis in diesem Vergleich
Eigene Tests schon im Basistarif
Umfassende Abdeckung der US-Bundes-Frameworks
Schwächen
Tieferes Lieferantenrisikomanagement erst im Tarif Complete
Höhere Tarife ohne Preisangabe
Der einzige Anbieter hier mit einem echten Einstiegs-Listenpreis und der umfangreichsten Liste an US-Bundes-Frameworks. Lieferantenrisikomanagement, Audit-Anbindung und Preistransparenz sind mit je 2 von 5 die schwächsten Kriterien.
5. Scrut: Am besten für einen einsatzbereiten Annex-A-Kontrollsatz, der sowohl 2013 als auch 2022 unterstützt
72/100
Stark (70 bis 84)
Funktionen von Scrut
Scrut liegt mit 72 Punkten auf Platz 5. Nach Angabe von Scrut liefert die Plattform einen einsatzbereiten Kontrollsatz nach Annex A, sodass ein Team ohne eigenen Aufbau sofort starten kann. Die Plattform unterstützt sowohl ISO 27001:2013 als auch ISO 27001:2022, was für Teams mit bestehenden Zertifikaten nach der älteren Version wichtig ist. Scrut bietet einen berechtigungsbasierten Audit-Arbeitsbereich, in dem Auditoren zeitgestempelte Nachweise, zugeordnete Kontrollen, unterzeichnete Richtlinien und den Live-Kontrollstatus sehen. Ein früherer Auditzyklus lässt sich für den nächsten klonen. Beim Lieferantenrisikomanagement erreicht Scrut 5 von 5 über KI-bewertete Lieferantenfragebögen und Online-Quellenüberwachung auf Datenpannen. Die Audit-Anbindung erreicht 3 von 5.
Am besten für
Am besten für einen einsatzbereiten Annex-A-Kontrollsatz, der sowohl 2013 als auch 2022 unterstützt
Punktzahl
72 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Auditoren aus dem Partnernetzwerk, mit einem Audit Center für die Prüfung der Nachweise
Regionale Frameworks, die nur wenige Konkurrenten führen
Frameworkübergreifende Zuordnung von Kontrollen
Schwächen
Keine Tarife oder Preise
Die kleinste Zahl an Integrationen in diesem Vergleich
Das höchste Nutzer-Rating in diesem Vergleich und eine lange Liste regionaler Frameworks. Ein kleinerer Integrationskatalog und fehlende Tarife und Preise kosten die meisten Punkte.
6. OneTrust: Am besten für Lieferantenrisikomanagement und Drittanbieterbewertungen als separates Paket
64/100
Solide (55 bis 69)
Funktionen von OneTrust
OneTrust liegt mit 64 Punkten auf Platz 6. Das Produkt Tech Risk and Compliance deckt IT-Risikomanagement mit Key-Risk-Indicator-Dashboards über Assets, Prozesse und Lieferanten sowie ein Richtlinienportal mit Freigabe-Workflows und Nachverfolgung von Freigaben ab. Diese Werkzeuge bewältigen die Dokumentations- und Risikopflichten eines ISMS, obwohl die Audit-Anbindung 2 von 5 erreicht und kein Punkt für ein namentlich genanntes Netzwerk von Prüfungsgesellschaften vergeben wird. Beim Lieferantenrisikomanagement erreicht OneTrust 5 von 5: OneTrust verkauft Third-Party Risk Management als eigenes Paket, bewertet Lieferanten gegen mehr als 50 integrierte Kontroll-Frameworks und überwacht Dritte kontinuierlich.
Am besten für
Am besten für Lieferantenrisikomanagement und Drittanbieterbewertungen als separates Paket
Punktzahl
64 von 100 Punkten
Preise
Nur auf Anfrage. Ein Paket, berechnet nach Admin-Nutzern und Assets. onetrust.com/pricing/
Audit
Auditoren lassen sich in die Plattform einladen, sagt OneTrust
Höchste Punktzahl beim Lieferantenrisikomanagement
500+ Systemverbindungen laut Anbieter, dazu APIs
Individuelle Frameworks
Schwächen
Kein Listenpreis
Trust Center und Fragebögen: 0 von 5
Audit-Anbindung: 2 von 5
5 von 5 beim Lieferantenrisikomanagement, über das Paket Third-Party Risk Management, das getrennt von Tech Risk & Compliance verkauft wird, und 5 von 5 bei den Automatisierten Nachweisen. Das Kriterium Trust Center und Fragebögen bringt keine Punkte, Preistransparenz erhält 1 von 5 und die Audit-Anbindung 2 von 5.
7. Thoropass: Am besten für die ISO-27001-Zertifizierung durch Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter
52/100
Eingeschränkt (35 bis 54)
Funktionen von Thoropass
Thoropass liegt mit 52 Punkten insgesamt auf Platz 7, erreicht aber bei der Audit-Anbindung 5 von 5, den höchsten Wert der sieben. Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter des Unternehmens, führt das ISO-27001-Audit direkt in der Plattform durch. Ein Team, das einen einzigen Vertrag für ISMS-Software und Zertifizierungsaudit wünscht, findet genau das hier. Nach Angabe von Thoropass bietet das Risk Register einen 360-Grad-Blick auf Risiken auf einem konfigurierbaren 4x4- oder 5x5-Dashboard und verknüpft Risiken mit Kontrollen. Erstellung, Überprüfung und Bestätigung von Richtlinien laufen in der Plattform. Lieferantenrisikomanagement und Anpassbarkeit erreichen 0 von 5. Ein Team, das kontinuierliche Lieferantenüberwachung oder individuelle Annex-A-Kontrollen jenseits des mitgelieferten Umfangs benötigt, stößt hier an Grenzen.
Am besten für
Am besten für die ISO-27001-Zertifizierung durch Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter
Punktzahl
52 von 100 Punkten
Preise
Kein Listenpreis.
Audit
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
Keine Punkte für Werkzeuge zum Lieferantenrisikomanagement
Kein Listenpreis
Der einzige Anbieter, der das Audit selbst liefert, über seine hauseigene CPA-Firma, also eine zugelassene US-Wirtschaftsprüfungsgesellschaft. Beim Lieferantenrisikomanagement, bei der Anpassbarkeit und bei der Preistransparenz erreicht Thoropass jeweils 0 von 5, beim Kriterium Automatisierte Nachweise 1 von 5.
Diese Punktzahlen spiegeln wider, was Anbieter nennen, nicht wie gut ein Team ein Zertifizierungsprojekt durchführt. Der SoA-Entwurfsworkflow unterscheidet sich: Nach Angabe von Sprinto erstellt die Plattform die SoA aus dem ISMS-Geltungsbereich; Vanta gibt an, jede Kontrolle realen Tests zuzuordnen. Keines der beiden Argumente ändert eine Punktzahl, und keines ist auditor-unabhängig.
Thoropass liegt insgesamt auf Platz 7, liefert aber das Zertifizierungsaudit direkt. Ein Team, das Thoropass mit einer höher bewerteten Plattform vergleicht, sollte den Wert eines einzigen Vertrags gegenüber einer separaten Auditor-Beziehung abwägen.
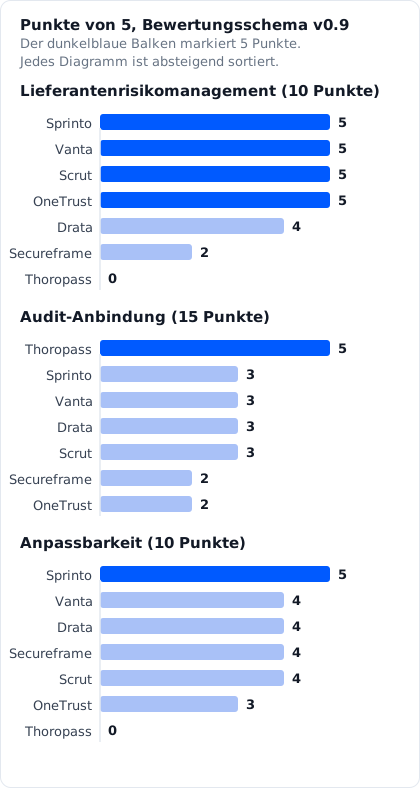
Punktzahlen (von 5) in drei Kriterien des Bewertungsschemas, die für ISMS-Arbeit besonders relevant sind. Quelle: Bewertungen nach Bewertungsschema v0.9.
Beim Lieferantenrisikomanagement (Annex-A-Lieferantenkontrollen) erreichen Sprinto, Vanta, Scrut und OneTrust 5, Drata 4, Secureframe 2 und Thoropass 0. Bei der Audit-Anbindung erreicht Thoropass 5, Sprinto, Vanta, Drata und Scrut 3, OneTrust und Secureframe 2. Bei der Anpassbarkeit erreicht Sprinto 5, Vanta, Drata, Secureframe und Scrut 4, OneTrust 3 und Thoropass 0.
ISO-27001-Erweiterungen sind üblich. Sprinto verkauft Enterprise TPRM als Add-on, Drata individuelle Frameworks als Add-on, und Vanta verkauft die Erweiterungen ISO 27017, 27018 und 27701 separat.
Welche Plattform zu welchem Team passt
Teams, die ein erstes ISMS über ISO 27001 und ein weiteres Framework aufbauen:Sprinto ordnet einen Annex-A-Kontrollsatz über digitalisierte Frameworks zu und entwirft die SoA aus der Geltungsbereichsdefinition am ersten Tag.
Teams, die eine automatisch gepflegte SoA wollen:Vanta gibt an, die SoA zu erstellen und zu aktualisieren und jede Kontrolle mit sich ändernden Tests und Dokumenten zu verknüpfen.
Teams, die Risikobewertungen mit Kontrollen verbunden brauchen:Drata verknüpft jede ISO-27001-Risikobewertung mit den zugehörigen Kontrollen und dem Richtlinienversionsverlauf in einem System.
Teams mit bestehenden Annex-A-Zertifikaten nach ISO 27001:2013:Scrut gibt an, beide Versionen von 2013 und 2022 auf derselben Plattform zu unterstützen.
Teams mit Lieferantenbewertungen nach Annex A 5.19 bis 5.23:Sprinto, Vanta und Scrut erreichen jeweils 5 von 5 beim Lieferantenrisikomanagement, ebenso OneTrust. OneTrust verkauft sein Third-Party-Paket separat.
Teams, die das ISO-27001-Audit direkt von der Plattform wollen:Thoropass führt das ISO-27001-Audit über Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter, durch und liegt insgesamt auf Platz 7.
Enterprise-ISMS-Plattformen außerhalb der bewerteten Auswahl
Die folgenden Anbieter beschreiben ihren Umfang selbst. Sie liegen außerhalb der Auswahl, die diese Website bewertet, und die Reihenfolge ist kein Ranking.
DataGuard, München, deckt ISO 27001:2022 und TISAX ab und bezeichnet sich als europäische Plattform für Sicherheit und Compliance, die von mehr als 4.000 Organisationen in mehr als 50 Ländern genutzt wird.
Secfix, Berlin und München, gibt an, ISO 27001, NIS2 und DSGVO mit mehr als 250 automatisierten Compliance-Prüfungen zu automatisieren, und richtet sich an EU-Unternehmen.
HiScout, Berlin, gibt an, dass seine GRC-Software seit mehr als 15 Jahren von deutschen Bundes- und Landesbehörden eingesetzt wird und BSI IT-Grundschutz neben ISO-Normen abdeckt.
ServiceNow verkauft Integrated Risk Management und beschreibt es als Verbindung von Risiko und Compliance über IT, Cyber und Geschäftsbetrieb hinweg.
Archer beschreibt eine Plattform, die Compliance, Risikoquantifizierung und Intelligence vereint, mit Audit-Management und Third-Party-Governance in der Produktliste.
MetricStream verkauft eine GRC-Plattform mit KI im Mittelpunkt für Risiko, Audit, Compliance, Cyber und Resilienz.
Am besten für die ISO-27001-Zertifizierung durch Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter
52/100
Kein Listenpreis.
Direkt in der Plattform durch Thoropass Assurance, eine zugelassene CPA-Firma (US-Wirtschaftsprüfungsgesellschaft)
4,7/5 (585 G2)
Fazit
Sprinto belegt für ISMS-Arbeit mit 84 von 100 Punkten Platz 1 und entwirft nach eigenen Angaben die SoA und automatisiert Annex-A-Nachweise ab dem ersten Tag. Vanta (82) gibt an, die SoA automatisch zu erstellen, und ergänzt die Erweiterungen ISO 27017, 27018 und 27701. Drata (76) verknüpft Risikobewertungen mit Kontrollen und vollständigem Richtlinienversionsverlauf. Thoropass (52) liegt insgesamt am unteren Ende, führt aber das ISO-27001-Audit über Thoropass Certification LLC, die akkreditierte ISO-27001-Zertifizierungstochter, durch.
Jede Punktzahl folgt dem öffentlichen Bewertungsschema, und dessen Änderungsprotokoll hält jede Änderung fest.
Sprinto liegt unter den sieben hier bewerteten Plattformen mit 84 von 100 Punkten vorn. Nach Angabe von Sprinto entwirft die Plattform die Erklärung zur Anwendbarkeit am ersten Tag und automatisiert Nachweise für Annex-A-Kontrollen. Vanta folgt mit 82 und gibt an, die SoA automatisch zu erstellen. Drata liegt mit 76 auf Platz 3 und verknüpft Risikobewertungen direkt mit ISMS-Kontrollen.
Was leistet ISMS-Software?
ISMS-Software verwaltet die Komponenten, die ISO 27001 vorschreibt: ein Risikoregister, eine Erklärung zur Anwendbarkeit, Annex-A-Kontrolldokumentation, Richtlinienfreigaben, Lieferantenbewertungen und einen Auditorenblick auf die Nachweise. Die Plattformen auf dieser Seite automatisieren die Nachweiserfassung und halten Kontrollen für Überwachungsaudits zwischen Zertifizierungszyklen aktuell.
Welche ISMS-Plattform führt das ISO-27001-Audit direkt durch?
Thoropass führt das ISO-27001-Audit über Thoropass Certification LLC, seine akkreditierte ISO-27001-Zertifizierungstochter, durch und erreicht bei der Audit-Anbindung 5 von 5. Die anderen sechs vermitteln externe Zertifizierungsstellen oder Audit-Partner. Sprinto, Vanta, Drata und Scrut nennen jeweils ein Netzwerk von Audit-Partnern und erreichen bei der Audit-Anbindung 3 von 5.
Welche Plattformen automatisieren die Erklärung zur Anwendbarkeit?
Nach Angabe von Sprinto entwirft die Plattform die SoA am ersten Tag. Vanta gibt an, die SoA automatisch zu erstellen und zu aktualisieren und jede Kontrolle realen Tests zuzuordnen.
Welche Plattformen unterstützen sowohl ISO 27001:2013 als auch ISO 27001:2022?
Nach Angabe von Scrut unterstützt die Plattform sowohl die Version von 2013 als auch die von 2022. Die aktuelle Fassung der Norm ist ISO/IEC 27001:2022. Organisationen mit einem Zertifikat nach der Version von 2013 hatten bis Oktober 2025 Zeit für den Übergang. Eine akkreditierte Zertifizierungsstelle stellt das Zertifikat aus; ISO selbst zertifiziert keine Organisationen.
Gibt es ISMS-Software mit Fokus auf den DACH-Markt?
DataGuard, Secfix und HiScout liegen außerhalb der bewerteten Auswahl und bedienen den DACH-Markt. DataGuard deckt ISO 27001 und TISAX ab und bezeichnet sich als europäische Plattform für Sicherheit und Compliance. Secfix hat Büros in Berlin und München und automatisiert ISO 27001. HiScout, Berlin, gibt an, dass seine Software seit mehr als 15 Jahren von deutschen Bundes- und Landesbehörden eingesetzt wird.